



Незащищённый сервер Nissan слил исходный код внутренних разработок

Незащищённый сервер Nissan слил исходный код внутренних разработок

Незащищённый сервер Nissan слил исходный код внутренних разработок

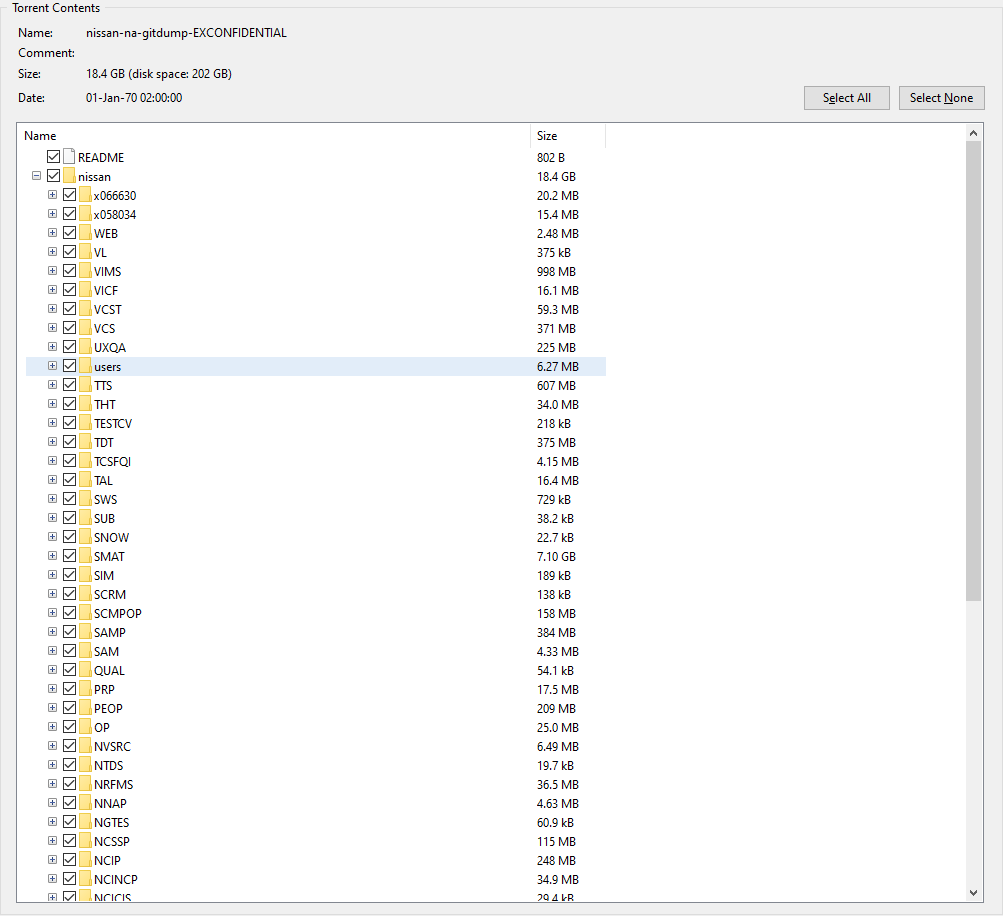
Исходный код мобильных приложений и внутренних инструментов североамериканского представительства компании Nissan оказались в открытом доступе. Проблема в том, что японский автопроизводитель некорректно настроил один из своих Git-серверов.

Как объяснил швейцарский специалист Тилли Коттманн, сотрудники Nissan умудрились оставить открытый Git-сервер, доступ к которому можно было получить с помощью стандартной связки «имя пользователя-пароль» — admin-admin.

Коттманн изучил содержимое репозитория и выяснил, что на незащищённом сервере хранился исходный код следующих разработок автопроизводителя:

  • Мобильных приложений Nissan.
  • Nissan ASIST, инструмента для диагностики (частично).
  • Систем Dealer Business Systems / Dealer Portal.
  • Внутренней библиотеки.
  • Служб Nissan/Infiniti NCAR/ICAR.
  • Инструментов для поиска и удержания клиентов.
  • Инструментов для изучения рынка.
  • Маркетинговых инструментов.
  • Многих других внутренних и бэкенд-инструментов.


После того как информация о незащищённом сервере попала в Сеть, неизвестные начали распространять внутренние данные Nissan через торрент-ссылки в Telegram-каналах и на хакерских форумах. Представители японского автопроизводителя уже подтвердили факт утечки и сообщили, что компания расследует инцидент.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru