



Эксперт нашёл способ вычислить точную геолокацию пользователя Telegram

Эксперт нашёл способ вычислить точную геолокацию пользователя Telegram

Эксперт нашёл способ вычислить точную геолокацию пользователя Telegram

По словам независимого исследователя в области кибербезопасности, пользователям мобильных устройств на Android (а иногда и iPhone) стоит опасаться одной из функций мессенджера Telegram. В определённых условиях злоумышленники могут вычислить точное местоположение владельцев смартфонов и планшетов.

Специалист по защите информации Ахмед Хассан утверждает, что сообщил о проблеме разработчикам Telegram, однако те не спешат закрывать лазейку для киберпреступников.

Оказалось, что уязвимость кроется в функции People Nearby, позволяющей найти находящихся рядом людей. По умолчанию эта функция отключена, однако есть ряд владельцев девайсов, привыкших пользоваться People Nearby, поскольку это действительно полезная функциональность.

Когда People Nearby используется по назначению, различного рода злоумышленники не могут вычислить точное местоположение пользователей. Однако Хассан нашёл способ определить, где именно находится владелец мобильного устройства.

С помощью общедоступного софта и Android-устройства, которое прошло процедуру рутинга, исследователь смог перехватить геолокацию девайса, передаваемую на серверы Telegram. Хассан использовал всего три локации, а также измерил расстояние, которое отправляет People Nearby. В результате эксперт вычислил точное местоположение пользователя.

Как известно, Telegram позволяет создавать группы, исходя из географического положения участников. По словам Хассана, злоумышленники могут проникать в такие группы, а потом распространять различные мошеннические схемы и предложения.

«Большинство пользователей не понимают, что они зачастую открывают доступ к своему местоположению и даже домашнему адресу. Например, представительницы слабого пола могут стать объектом слежки и т. д.», — объясняет специалист.

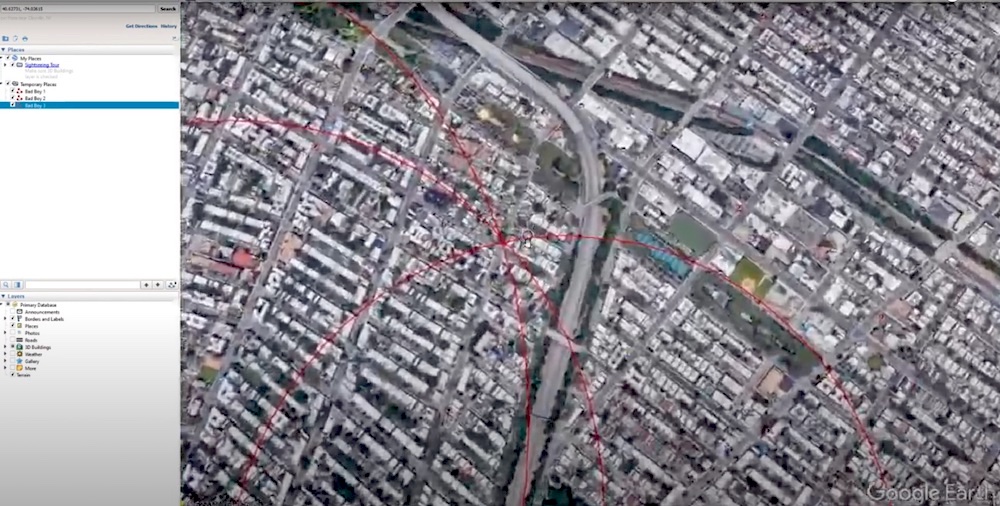
Ахмед Хассан также записал видео, демонстрирующие процесс вычисления геолокации пользователя Telegram. В ролике эксперт использовал бесплатное приложение для спуфинга GPS, с помощью которого он отметил три разные локации. Затем Хассан нарисовал окружность вокруг каждого из этих трёх мест, учитывая радиус, который даёт Telegram. Точное местоположение пользователя было в месте пересечения трёх окружностей.

Исследователь пока не решается опубликовать само видео, однако со скриншотом можно ознакомиться ниже:

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru
