



Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Исследователь в области кибербезопасности заработал $13 000 за сообщение об уязвимости, приводящей к раскрытию адресов электронной почты и дат рождения пользователей социальной сети Instagram. Вся проблема крылась в Facebook Business Suite.

Сугат Похарель, специалист из Непала, выявил баг ещё в октябре. Эксперт не стал тянуть и сразу же сообщил о своей находке представителям Facebook. Последние тоже продемонстрировали быструю реакцию, устранив брешь за считаные часы.

Похарель наткнулся на уязвимость в процессе анализа интерфейса Facebook Business Suite, который интернет-гигант представил ещё в сентябре. Разработчики создали Facebook Business Suite, чтобы упростить компаниям управление Facebook, Messenger, Instagram и WhatsApp из единой локации.

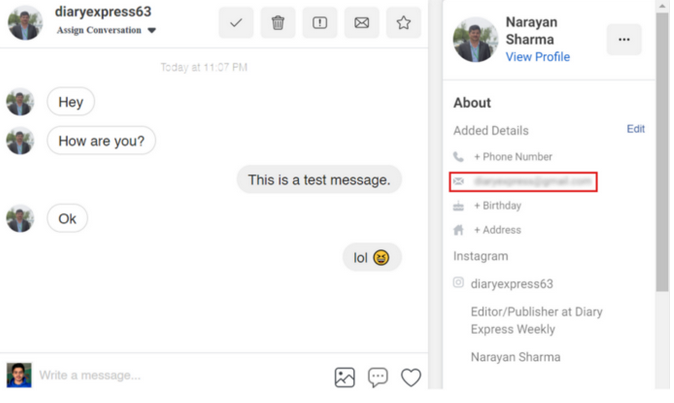
После того как Похарель привязал Instagram-аккаунт к Business Suite, он отметил, что может видеть адрес электронной почты других пользователей соцсети в момент переписки. В нормальных обстоятельствах эта информация должна быть закрыта.

Как отметил исследователь в своём блоге, имейл отображался в правой стороне окна чата. Другими словами, не требовалось никаких дополнительных усилий, чтобы просмотреть адрес ящика.


Что важно, Похарель мог видеть адреса электронной почты даже тех пользователей, которые закрыли свои аккаунты и не принимали личные сообщения от сторонних людей. При этом специалист позже выяснил, что таким же образом видна и дата рождения.

Разработчики в штате Facebook быстро устранили описанный Похарелем баг и выплатили исследователю $13 125.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru