



Google обвиняют в доступе к личным перепискам пользователей WhatsApp

Google обвиняют в доступе к личным перепискам пользователей WhatsApp

Google обвиняют в доступе к личным перепискам пользователей WhatsApp

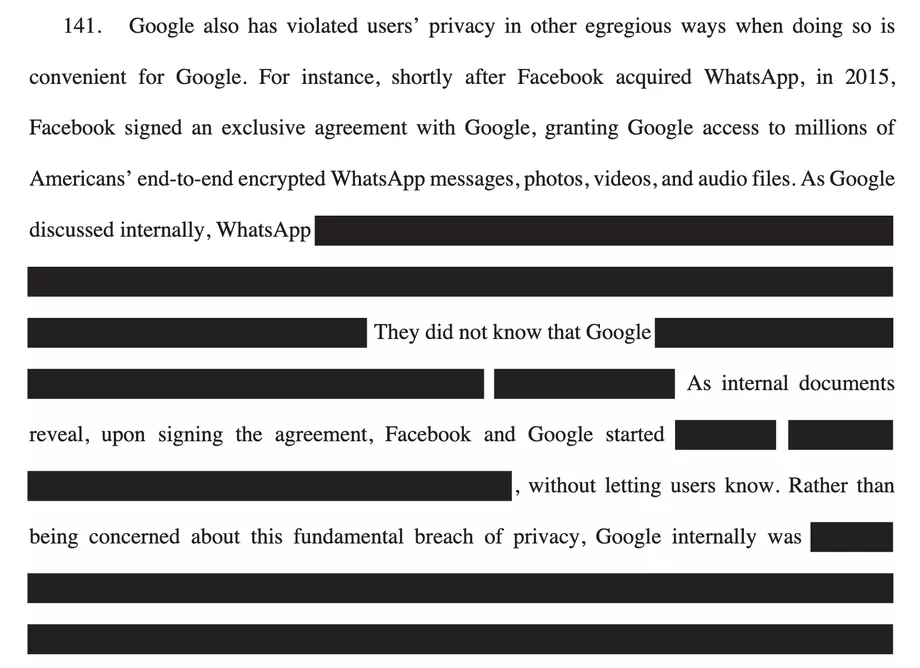
На этой неделе генеральный прокурор Техаса объявил начало антимонопольного дела против рекламного бизнеса Google. Помимо прочего, в жалобе упоминается некий сговор Google и Facebook, согласно которому поисковой гигант имел доступ к личным перепискам пользователей WhatsApp.

Документ говорит о том, что Google и Facebook заключили между собой определённое соглашение, подразумевающее передачу Google доступа к защищённым сквозным шифрованием сообщениям пользователей.


Тем не менее подобные заявления звучат странно, поскольку в случае сквозного шифрования у самого Facebook не должно быть доступа к перепискам людей в WhatsApp. Каким тогда образом этот доступ могли передать Google? В документе нет ответа на этот вопрос.

Ситуацию прояснил Алекс Стамос: доступ в действительности открывался к бэкап-файлам (резервным копиям), которые настраиваются пользователем и не шифруются end-to-end.

Google и Facebook по понятным причинам пока не дают никаких официальных заявлений на этот счёт. Однако оба интернет-гиганта отрицают факт договорённости по предоставлению доступа к сообщениям пользователей WhatsApp.

Например, в Google сослались на заявление генерального директора Сундар Пичаи, который ещё в июне писал:

«Мы никому не продаём ваши данные. Также мы не используем информацию из приложений, в которых вы храните личный контент: Gmail, Диск, Календарь и Фото».

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru