



47% госзаказчиков еще не приступили к импортозамещению

47% госзаказчиков еще не приступили к импортозамещению

47% госзаказчиков еще не приступили к импортозамещению

В 2020 году должна была завершиться программа импортозамещения программного обеспечения в государственном секторе, но с прошлого года неоднократно поднимается вопрос о переносе сроков. Компания «СёрчИнформ» опросила представителей отечественных компаний о ходе импортозамещения и о сложностях, с которыми они сталкиваются.

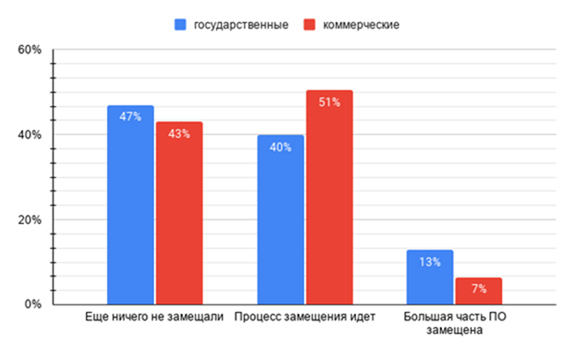
В госсекторе почти поровну тех, кто еще ничего не замещал (таких 47%) и тех, у кого процесс идет или подошел к завершению (в сумме 53%). Но число компаний, у которых большая часть уже замещена всего 13%.

В коммерческом секторе только для трети опрошенных компаний актуален вопрос импортозамещения – это крупные коммерческие организации с государственным участием. Из них 43% еще ничего не замещали, а активно процесс идет у половины опрошенных.

Таким образом за первоначально установленными сроками в рамках импортозамещения успевает только каждая десятая компания. 


«В коммерческом секторе процесс импортозамещения обогнал государственный по результативности. Это следствие специфики частного бизнеса, который демонстрирует динамичность, автономное принятие решений, наличие кадров и финансов. Впрочем, классические госкомпании не сильно отстали – показатель в условные 50% – это неплохой результат. Однако вызывает беспокойство, что совсем мало компаний завершают или завершили переход на отечественное ПО. Это свидетельство не прикладных, а системных проблем импортозамещения», – комментирует Алексей Парфентьев, руководитель отдела аналитики «СёрчИнформ».

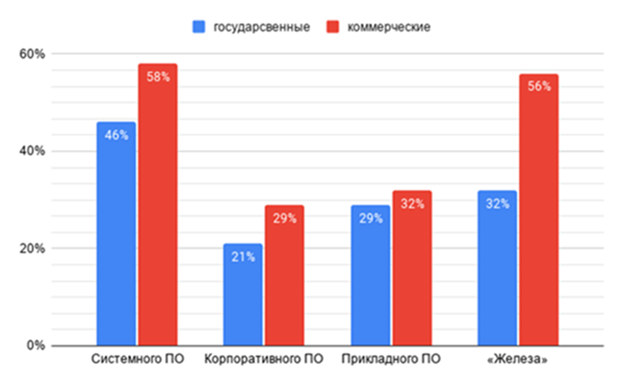
В анкете также был вопрос о сложностях в импортозамещении. Расклад ответов отражает ситуацию по доступности программ и оборудования российского производства для заказчиков. На российском рынке нет трудностей с разработкой корпоративных систем, но сохраняется дефицит ПО для широкого круга пользователей.


«Системное ПО поддается замещению труднее всего. Это ожидаемый результат опроса, ведь дело не только в трудозатратах, но и в необходимости переобучать сотрудников, адаптировать парк уже имеющегося прикладного ПО. Быстро это не сделаешь – потребуются годы на отладку, доработку и интеграцию ПО в крупные компании, – комментирует Алексей Парфентьев. – Переход на отечественное оборудование на деле вообще не стартовал, т.к. базового железа (процессоров, жестких дисков, плат и чипсетов) в промышленных масштабах пока не производится. С этим можно связать относительно невысокое число ответов: респонденты считают работу по замещению оборудования наименее актуальной, ее черед просто еще не пришел».

«СёрчИнформ» провела опрос в сентябре-ноябре, в нем приняли участие больше 800 компаний. Анкетирование проводилось в рамках глобального исследования уровня информационной безопасности во время серии конференций Road Show SearchInform.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru