



Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

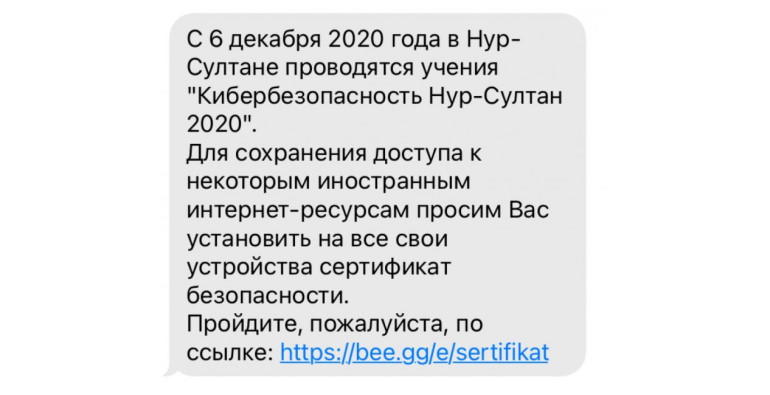
Под видом «киберучений» власти Казахстана в очередной раз вынуждают жителей Нур-Султана устанавливать цифровые сертификаты на личные устройства. В противном случае граждане не смогут получить доступ к зарубежным онлайн-площадкам.

Как только условный пользователь из Казахстана установит такой сертификат, власти смогут перехватывать HTTPS-трафик с помощью хорошо известной техники — «Человек посередине» (Man-in-the-Middle, MitM).

С 6 декабря крупные сотовые операторы («Билайн», Tele2 и др.), обеспечивающие связь жителям Нур-Султана, начали выводить инструкции по установке правительственных сертификатов. Пользователям приходят соответствующие СМС-сообщения, информирующие о новых правилах.


Это уже третья попытка казахстанских властей заставить граждан установить корневые сертификаты на свои устройства. Первый подобный инцидент произошёл в декабре 2015 года, второй — в июле 2019-го. К слову, эти две попытки провалились, поскольку разработчики браузеров внесли правительственные сертификаты в чёрные списки.

Все эти действия власти объяснили некими учениями в цифровом пространстве, в которых принимают участие госучреждения, телекоммуникационные и частные компании.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru