



Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

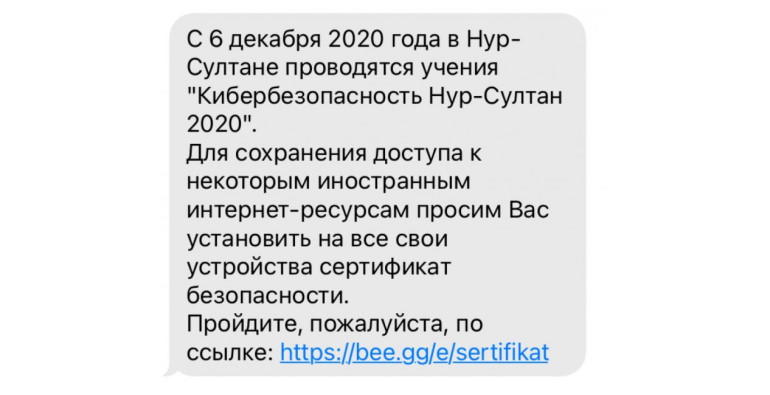
Под видом «киберучений» власти Казахстана в очередной раз вынуждают жителей Нур-Султана устанавливать цифровые сертификаты на личные устройства. В противном случае граждане не смогут получить доступ к зарубежным онлайн-площадкам.

Как только условный пользователь из Казахстана установит такой сертификат, власти смогут перехватывать HTTPS-трафик с помощью хорошо известной техники — «Человек посередине» (Man-in-the-Middle, MitM).

С 6 декабря крупные сотовые операторы («Билайн», Tele2 и др.), обеспечивающие связь жителям Нур-Султана, начали выводить инструкции по установке правительственных сертификатов. Пользователям приходят соответствующие СМС-сообщения, информирующие о новых правилах.


Это уже третья попытка казахстанских властей заставить граждан установить корневые сертификаты на свои устройства. Первый подобный инцидент произошёл в декабре 2015 года, второй — в июле 2019-го. К слову, эти две попытки провалились, поскольку разработчики браузеров внесли правительственные сертификаты в чёрные списки.

Все эти действия власти объяснили некими учениями в цифровом пространстве, в которых принимают участие госучреждения, телекоммуникационные и частные компании.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru