



Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

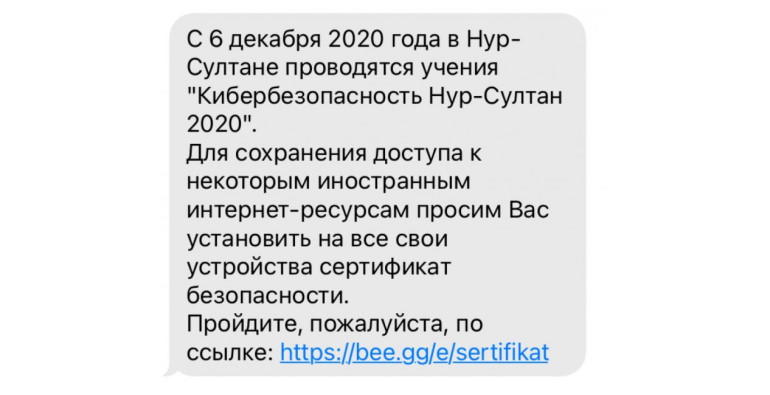
Под видом «киберучений» власти Казахстана в очередной раз вынуждают жителей Нур-Султана устанавливать цифровые сертификаты на личные устройства. В противном случае граждане не смогут получить доступ к зарубежным онлайн-площадкам.

Как только условный пользователь из Казахстана установит такой сертификат, власти смогут перехватывать HTTPS-трафик с помощью хорошо известной техники — «Человек посередине» (Man-in-the-Middle, MitM).

С 6 декабря крупные сотовые операторы («Билайн», Tele2 и др.), обеспечивающие связь жителям Нур-Султана, начали выводить инструкции по установке правительственных сертификатов. Пользователям приходят соответствующие СМС-сообщения, информирующие о новых правилах.


Это уже третья попытка казахстанских властей заставить граждан установить корневые сертификаты на свои устройства. Первый подобный инцидент произошёл в декабре 2015 года, второй — в июле 2019-го. К слову, эти две попытки провалились, поскольку разработчики браузеров внесли правительственные сертификаты в чёрные списки.

Все эти действия власти объяснили некими учениями в цифровом пространстве, в которых принимают участие госучреждения, телекоммуникационные и частные компании.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru