



Хакеры по найму разработали сложный Windows-бэкдор

Хакеры по найму разработали сложный Windows-бэкдор

Хакеры по найму разработали сложный Windows-бэкдор

Исследователи из «Лаборатории Касперского» обнаружили PowerShell-вредонос для Windows, ранее не упоминавшийся в отчётах экспертов. Зловреду присвоили имя PowerPepper, а разработала его группа хакеров по найму — DeathStalker.

В прошлом DeathStalker ещё называли Deceptikons, активность этой группировки стартовала приблизительно в 2012 году. Как правило, эти злоумышленники используют целый набор различных вредоносных программ и сложные цепочки их распространения.

DeathStalker делает всё возможное, чтобы деятельность вредоносов оставалась незамеченной и обходила все имеющиеся защитные меры. Среди целей кибергруппы встречаются организации из разных уголков мира, а о подоплёке её атак порой остаётся лишь догадываться.

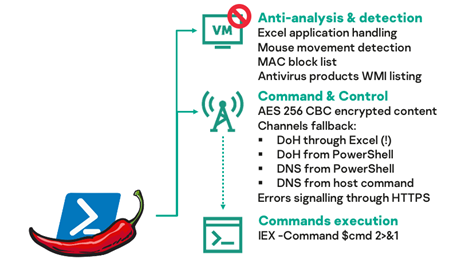
Впервые «Лаборатория Касперского» наткнулась на новый образец вредоноса PowerPepper в мае 2020 года, с тех пор авторы постоянно дополняют и улучшают своё детище. В сущности, это довольно сложный бэкдор, позволяющий операторам выполнять шелл-команды удалённо — с помощью командного сервера (C2).

Новые версии зловреда вполне могут отслеживать движения мыши, фильтровать MAC-адреса жертв и использовать другие средства противодействия анализу со стороны специалистов в области кибербезопасности.


Специалисты «Лаборатории Касперского» также отметили, что цепочка доставки PowerPepper немного видоизменялась в период с июля по ноябрь 2020 года. Однако менялись лишь имена вредоносных файлов, ссылки и частично — код, а сама логика распространения оставалось неизменной.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru