



В этом году Google выявила 2 миллиона фишинговых сайтов

В этом году Google выявила 2 миллиона фишинговых сайтов

В этом году Google выявила 2 миллиона фишинговых сайтов

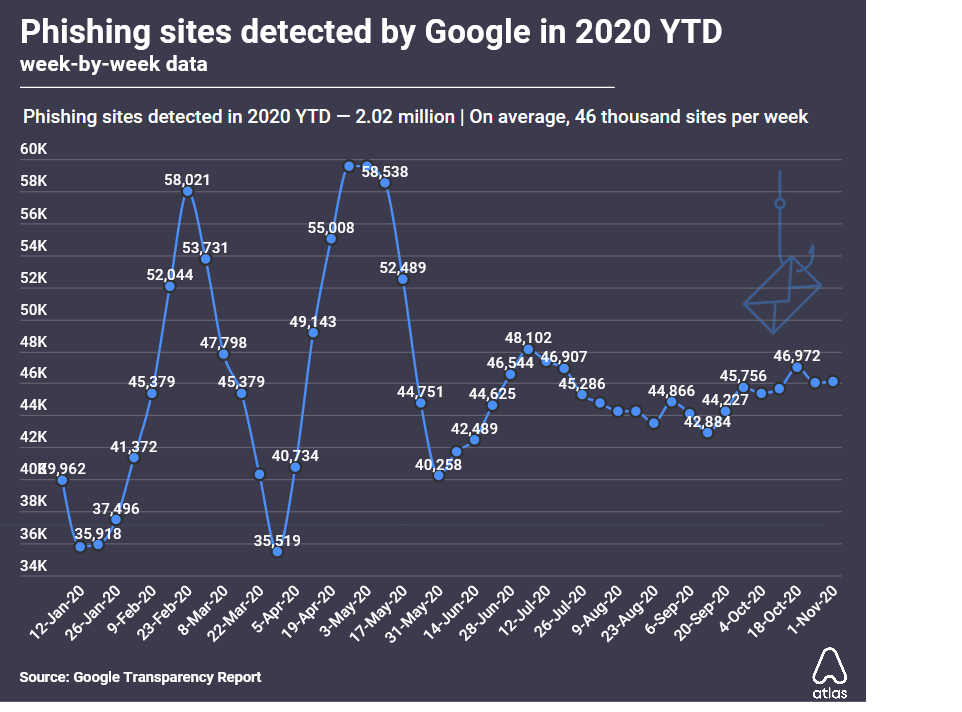
В период с января по октябрь текущего года в базу сервиса Google Безопасный просмотр  (Safe Browsing) было суммарно занесено 2,02 млн новых фишинговых сайтов — почти на 20% больше, чем за весь 2019 год. Столь значительные изменения аналитики связывают с ростом численности потенциальных жертв: частные компании и госсектор массово переводят сотрудников на удаленную работу из-за COVID-19. К тому же панические настроения, вызванные пандемией, притупляют бдительность, что тоже на руку злоумышленникам.

Согласно статистике Google, в этом году ее защитный сервис в среднем фиксировал по 46 тыс. фишинговых сайтов в неделю. Пиковые показатели наблюдались в феврале и начале мая. В большинстве случаев фишеры создавали фальшивые страницы на взломанных сайтах, чтобы не утруждать себя регистрацией доменов.


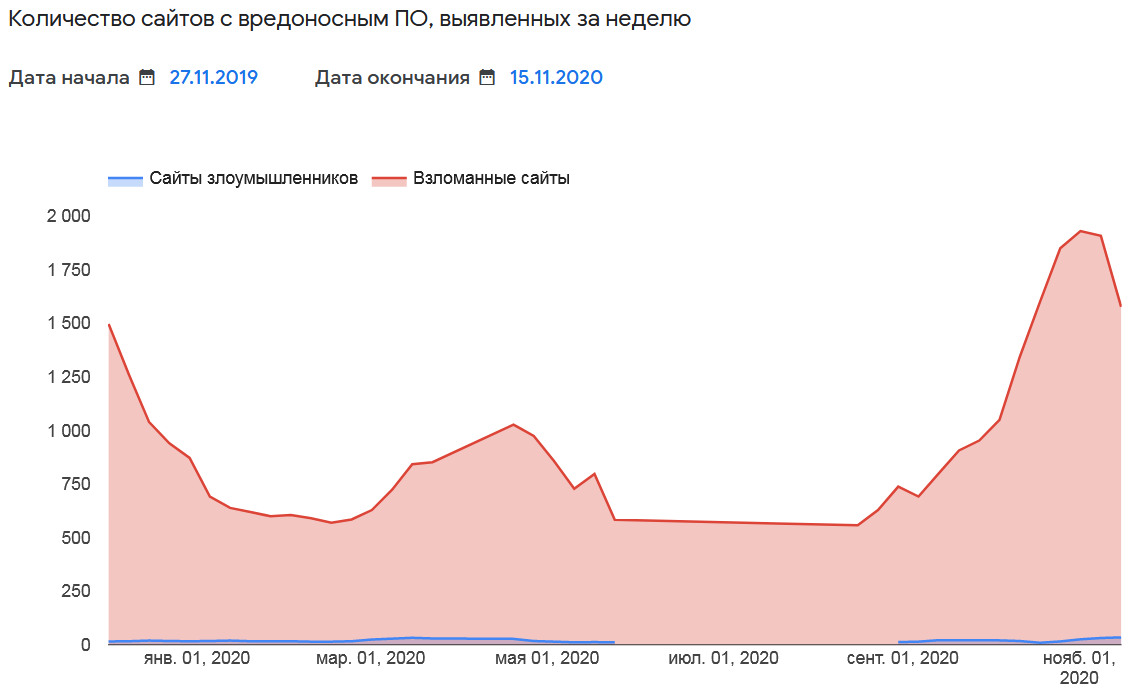
Вредоносных сайтов оказалось на порядок меньше; распространители зловредов тоже предпочитали размещать свои ловушки на скомпрометированных ресурсах.


Примечательно, что COVID-19 лишь усугубил и без того плачевную ситуацию. Специалисты Atlas VPN проанализировали данные Google Safe Browsing за последние пять лет и обнаружили, что количество фишинговых сайтов с каждым годом увеличивается в среднем на 13%. Исследователи также не преминули отметить, что этот тренд в целом совпадает с общим ростом интернет-активности.

К сожалению, переселяясь в виртуальное пространство, люди зачастую ведут себя неосмотрительно и не внимают доброму совету. По этой причине фишинг и иные формы интернет-мошенничества были и остаются существенной угрозой, несмотря на все усилия экспертов и провайдеров.

Представляя результаты исследования, аналитики отметили, что мошенники часто маскируют свои ловушки под веб-сервисы Google и даже могут вывести их в топ поисковой выдачи путем SEO-манипуляций. Чтобы не стать жертвой мошенничества, пользователь должен соблюдать нехитрые правила:

  • тщательно проверяйте URL сайта; подлог могут выявить слишком длинный адрес, ошибки в имени домена или присутствие необычных символов; 
  • по возможности используйте защищенные соединения, признаком которых являются https:// в начале адреса и зеленый значок замка; никогда не вводите конфиденциальные данные на сайтах, не использующих шифрование; 
  • обращайте внимание на правописание — мошенники редко утруждают себя работой над ошибками; при возникновении подозрений следует просмотреть контактную и копирайт-информацию на сайте, а достоверность встроенных ссылок можно проверить наведением курсора мыши.  
Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru