



Email Appender внедряет мошеннические письма прямо в ящик

Email Appender внедряет мошеннические письма прямо в ящик

Email Appender внедряет мошеннические письма прямо в ящик

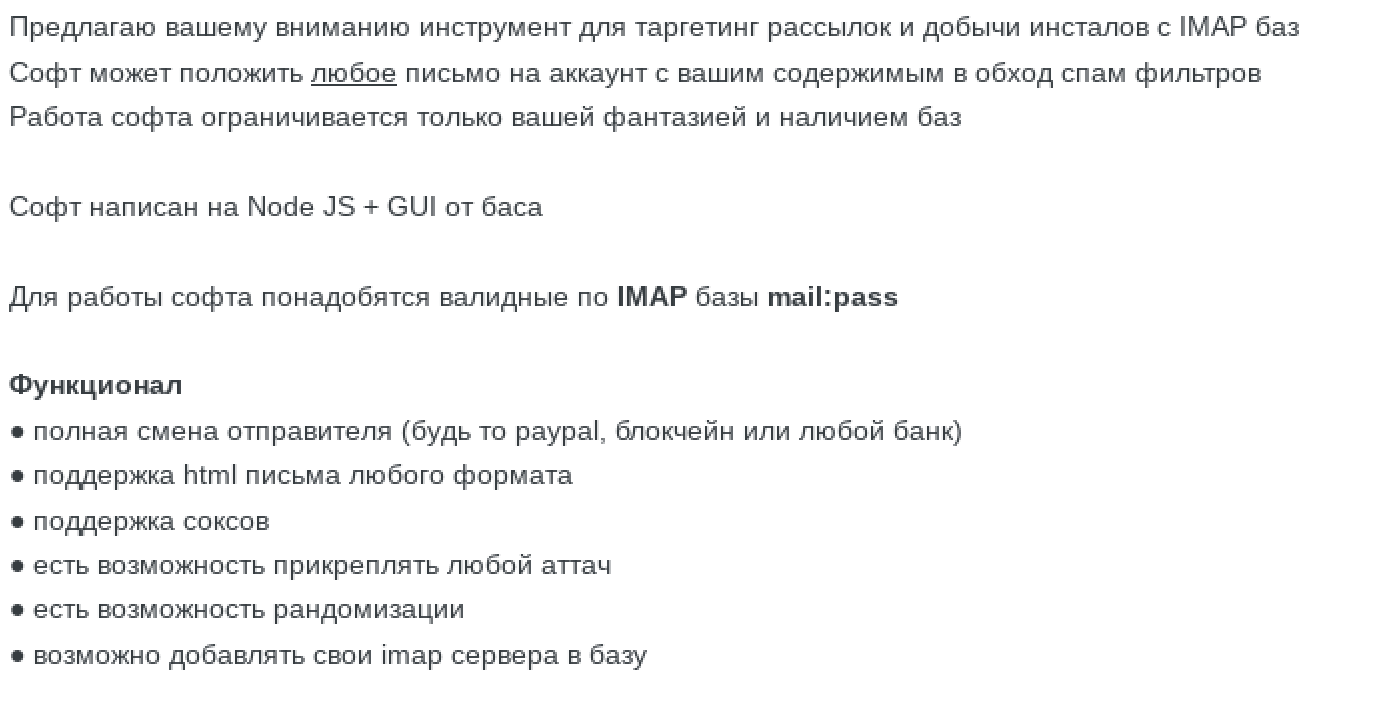
На теневом русскоязычном форуме обнаружена реклама новой программы для таргетированных атак, позволяющей доставлять поддельные письма в обход защитных фильтров, установленных на пути к серверу-адресату. По оценке экспертов, использование Email Appender способно повысить эффективность целевого фишинга и BEC-атак (business email compromise, мошенничество посредством компрометации корпоративной почты), а также простейших схем вымогательства с помощью зловредов.

В отличие от обычных программ-мейлеров Email Appender не рассылает сообщения, а внедряет их непосредственно в ящик намеченной жертвы. Новый инструмент предлагается спамерам в пользование по подписке, и стоимость этой услуги вдвое выше обычного.

Представляя свою находку, аналитики из Gemini Advisory отметили что используемая Email Appender техника не нова. Эксперты уже сталкивались с ней, разбирая целевые атаки фишеров и вредоносные кампании Emotet, QBot, JavaScript-трояна Valak, а также Ursnif, он же Rovnix и Papras.

Использование Email Appender предполагает наличие списка скомпрометированных учетных данных — такую базу можно с легкостью приобрести в дарквебе. Перебирая логины и пароли, программа пытается авторизоваться на email-сервере, открыть целевой ящик и добавить в него свое письмо. Протокол IMAP, по словам экспертов, предоставляет такую возможность пользователям, успешно прошедшим аутентификацию.

Для обхода почтовых систем мониторинга, отслеживающих заходы в аккаунты с непривычных IP-адресов, злоумышленник может задать проксирование трафика через SOCKS-сервер — настройки Email Appender позволяют это сделать. Новый инструмент также снабжен обновляемым списком из 10 тыс. вариантов конфигурации IMAP-сервера, который он использует для более точного наведения на цель.

После входа в чужой ящик злоумышленник может видоизменить свое сообщение, сделав его более убедительным для данной мишени. Поскольку письмо не проходит весь путь до сервера-получателя, смена отправителя или подстановка RE: в строку темы останутся незамеченными.

Чтобы исключить вектор атаки, используемый Email Appender, эксперты советуют запустить систему многофакторной аутентификации (MFA). Такую опцию предлагают многие крупные email-провайдеры, но, к сожалению, их клиенты мало ею пользуются. Оповещения о входе в ящик с необычного IP-адреса, как уже говорилось, не способны предотвратить взломы, однако помогут жертвам быстрее узнать об инциденте и принять соответствующие меры — сменить пароль, включить MFA.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru