



В 67% случаев Android-вредоносы распространяются через Google Play Store

В 67% случаев Android-вредоносы распространяются через Google Play Store

В 67% случаев Android-вредоносы распространяются через Google Play Store

Масштабное исследование показало, что в 67% случаев потенциально опасные и вредоносные приложения попадают на Android-устройства посредством загрузки из Google Play Store. Эти результаты опровергают бытующее мнение о сторонних интернет-магазинах как главных рассадниках нежелательных программ для смартфонов.

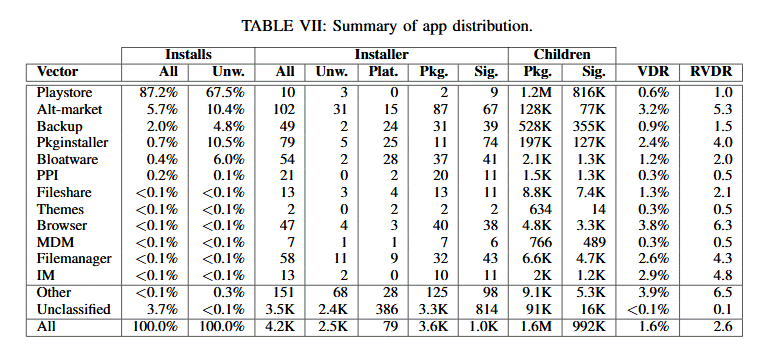
Исследование проводилось как совместный проект компании NortonLifeLock (ранее Symantec) и одного из мадридских вузов, работающего в рамках национальной программы развития передовых технологий IMDEA. В контрольную выборку вошли 7,9 млн уникальных приложений (34 млн APK), установленных на 12 млн Android-смартфонов. За основу были взяты данные телеметрии, полученные за четыре месяца, с июня по сентябрь 2019 года.

Анализ показал (PDF), что сомнительные программы присутствуют почти на четверти мобильных устройств. Две пятых таких APK на поверку оказались вредоносными, остальные эксперты оценили как потенциально нежелательные (PUP, potentially unwanted programs).

Основные усилия исследователи сосредоточили на выявлении источников подобных загрузок. Как выяснилось, Android-приложения обычно попадают на смартфон одним из следующих способов:

  • загрузкой из официального интернет-магазина Google
  • загрузкой из аналогичных сторонних площадок
  • загрузкой через браузер
  • в результате раздачи по коммерческой схеме PPI (pay-per-install, с платой за каждую установку)
  • восстановлением из резервных копий
  • загрузкой по ссылке в IM-сообщении
  • загрузкой из магазинов тем для оформления смартфонов
  • загрузкой с внешнего носителя или через локальный менеджер файлов
  • загрузкой из папки общего пользования
  • в комплекте с предустановленным ПО (так называемое bloatware)
  • загрузкой через корпоративную службу управления мобильными устройствами (MDM)
  • путем использования программы-инсталлятора

Большинство установок APK (87%) пришлось на долю Google Play Store. К удивлению исследователей, этот же магазин возглавил список источников нежелательных загрузок. Показатель Play Store — 67% — оказался намного выше результата альтернативных магазинов (10%), занявших второе место.

Примечательно, что одним из значимых векторов дистрибуции APK в настоящее время является bloatware. Загрузки из Сети редки, но они намного опаснее — даже в сравнении с неофициальными магазинами. Автоматизация резервирования и восстановления тоже сопряжена с определенным риском: нежелательные программы в этом случае могут перекочевать на новый смартфон.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru