



В 67% случаев Android-вредоносы распространяются через Google Play Store

В 67% случаев Android-вредоносы распространяются через Google Play Store

В 67% случаев Android-вредоносы распространяются через Google Play Store

Масштабное исследование показало, что в 67% случаев потенциально опасные и вредоносные приложения попадают на Android-устройства посредством загрузки из Google Play Store. Эти результаты опровергают бытующее мнение о сторонних интернет-магазинах как главных рассадниках нежелательных программ для смартфонов.

Исследование проводилось как совместный проект компании NortonLifeLock (ранее Symantec) и одного из мадридских вузов, работающего в рамках национальной программы развития передовых технологий IMDEA. В контрольную выборку вошли 7,9 млн уникальных приложений (34 млн APK), установленных на 12 млн Android-смартфонов. За основу были взяты данные телеметрии, полученные за четыре месяца, с июня по сентябрь 2019 года.

Анализ показал (PDF), что сомнительные программы присутствуют почти на четверти мобильных устройств. Две пятых таких APK на поверку оказались вредоносными, остальные эксперты оценили как потенциально нежелательные (PUP, potentially unwanted programs).

Основные усилия исследователи сосредоточили на выявлении источников подобных загрузок. Как выяснилось, Android-приложения обычно попадают на смартфон одним из следующих способов:

  • загрузкой из официального интернет-магазина Google
  • загрузкой из аналогичных сторонних площадок
  • загрузкой через браузер
  • в результате раздачи по коммерческой схеме PPI (pay-per-install, с платой за каждую установку)
  • восстановлением из резервных копий
  • загрузкой по ссылке в IM-сообщении
  • загрузкой из магазинов тем для оформления смартфонов
  • загрузкой с внешнего носителя или через локальный менеджер файлов
  • загрузкой из папки общего пользования
  • в комплекте с предустановленным ПО (так называемое bloatware)
  • загрузкой через корпоративную службу управления мобильными устройствами (MDM)
  • путем использования программы-инсталлятора

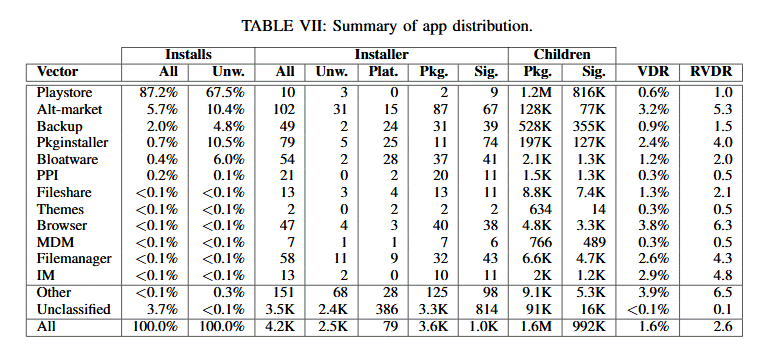
Большинство установок APK (87%) пришлось на долю Google Play Store. К удивлению исследователей, этот же магазин возглавил список источников нежелательных загрузок. Показатель Play Store — 67% — оказался намного выше результата альтернативных магазинов (10%), занявших второе место.

Примечательно, что одним из значимых векторов дистрибуции APK в настоящее время является bloatware. Загрузки из Сети редки, но они намного опаснее — даже в сравнении с неофициальными магазинами. Автоматизация резервирования и восстановления тоже сопряжена с определенным риском: нежелательные программы в этом случае могут перекочевать на новый смартфон.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru