



Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

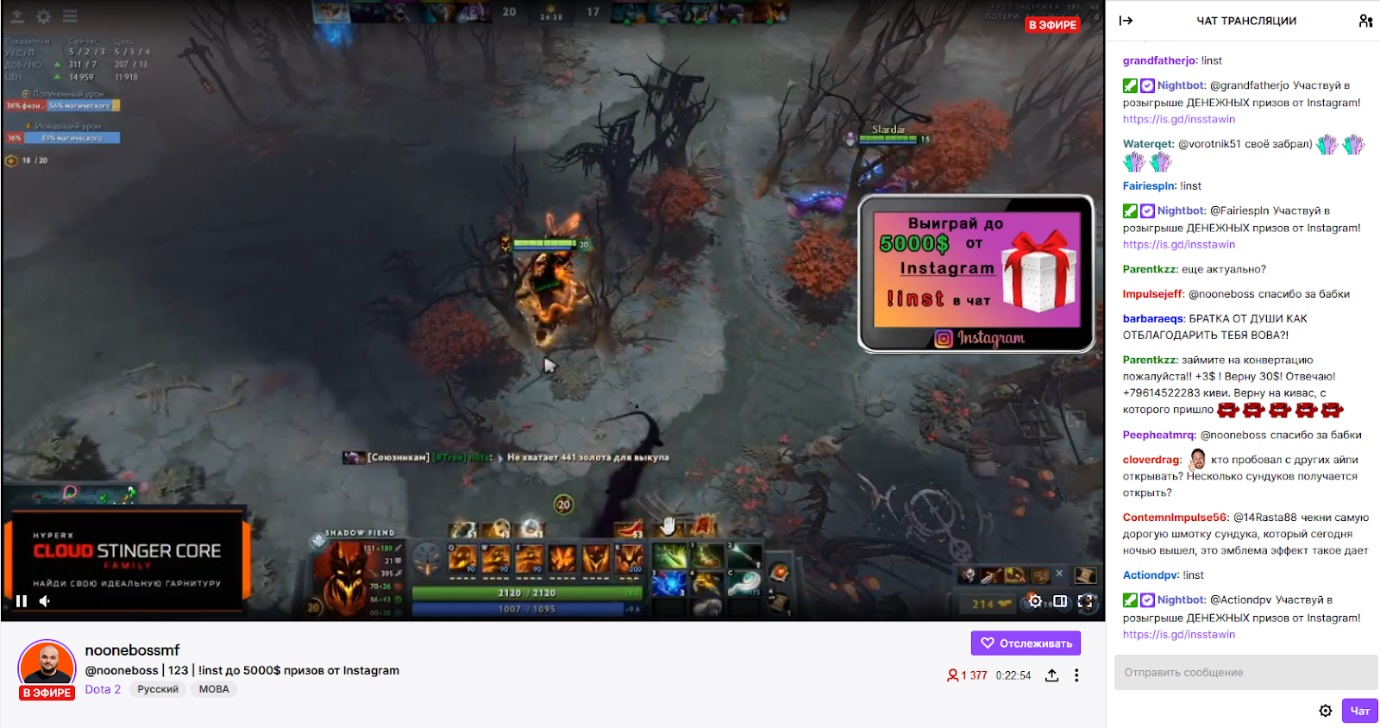
Онлайн-мошенники используют новую схему, рассчитанную на пользователей стриминговой платформы Twitch. Скопировав стримы популярных геймеров, преступники добавляют в них баннеры, обещающие лёгкий заработок и ведущие потенциальных жертв на фишинговые ресурсы. Подробно о новой схеме рассказали специалисты компании Group-IB.

Как только в мире начали вводить ограничения из-за распространения коронавирусной инфекции COVID-19, популярность стриминговых платформ резко выросла. Злоумышленники, отслеживающие эти тенденции, сразу обратили внимание на новый вектор атак.

За период самоизоляции Twitch побил все рекорды: на площадку загрузили 206 млн часов видеоконтента, среднее число одновременных посетителей выросло до 1,5 млн человек, а заработок стримеров скакнул до $2000-$10000 в месяц.

Подключились и киберпреступники, одну из схем которых выявили специалисты CERT-GIB. По словам аналитиков, злоумышленники ищут каналы популярных на платформе Twitch стримеров, после чего создают аккаунты-клоны, практически идентичные оригинальным учётным записям.


Следом мошенники запускают записи оригинальных стримов недельной давности, встраивая в них свой баннер, который предлагает зрителям лёгкий заработок. Как правило, такая графическая составляющая продвигает вымышленный розыгрыш призов.

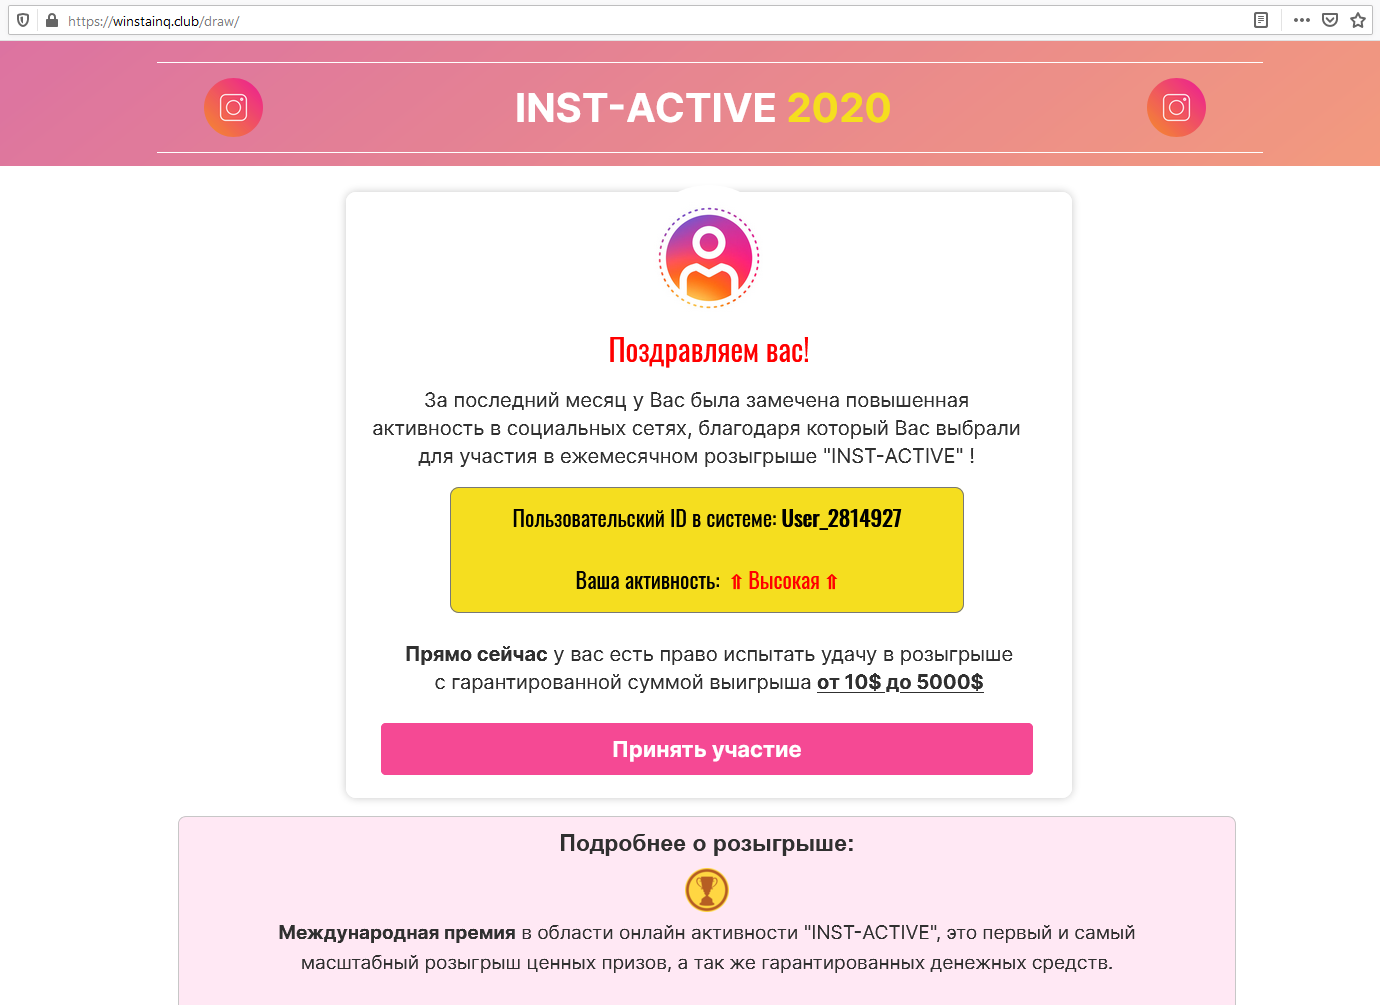
Как отметили эксперты Group-IB, злоумышленники публикуют в чате специальную !inst-команду, отправляющую кликнувших на баннер пользователей на мошеннический ресурс (https: // winstainq[.]dub/draw.).


На самом сайте жертве предлагают выплату в размере до $5000, для получения которой необходимо перевести «небольшую комиссию». Если пользователь достаточно наивен, он указывает на фишинговом ресурсе данные своей банковской карты (номер, имя владельца, срок действия, CVV-код), которые и попадают в руки киберпреступников.

Чтобы обеспечить приток зрителей фейкового канала, мошенники использовали сервисы накрутки, выводящие их клон в топ поиска. Для пущей убедительности злоумышленники публиковали поддельные отзывы получивших «выигрыш» пользователей и даже задействовали комментарии с настоящего стрима.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru