



Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

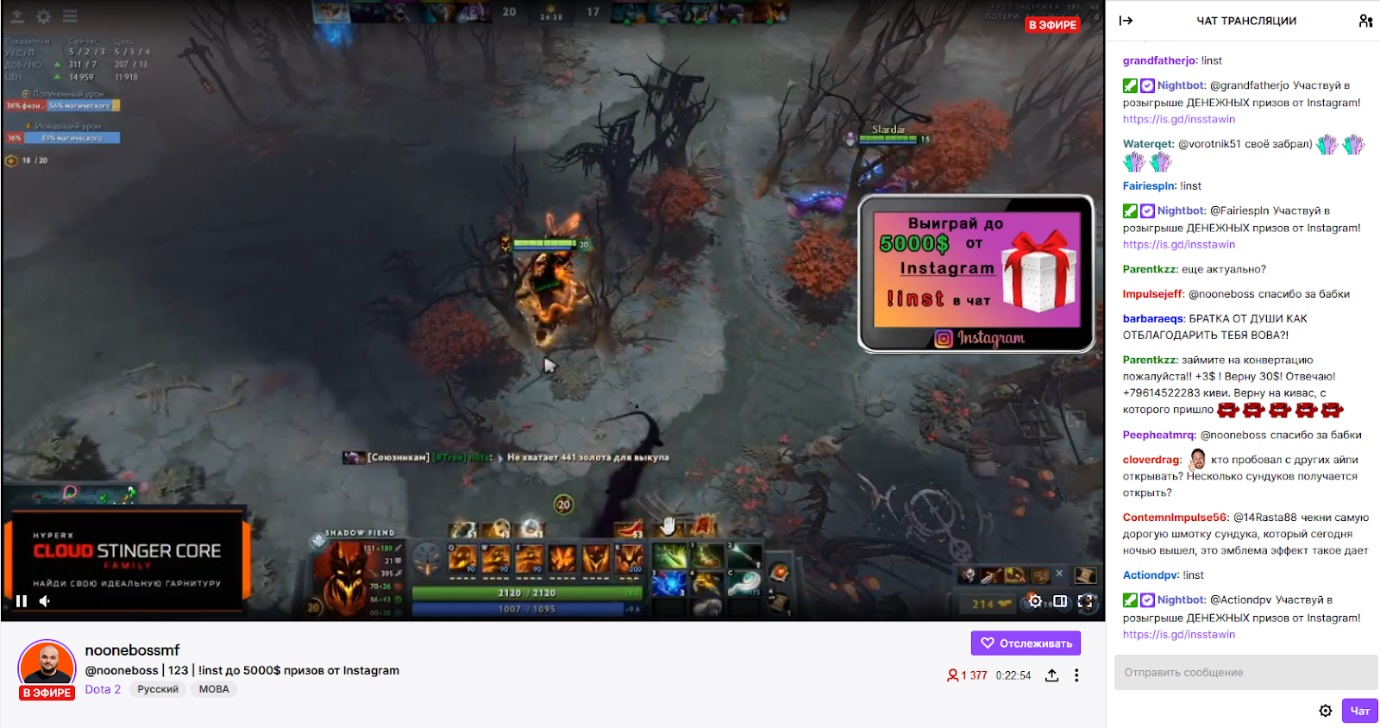
Онлайн-мошенники используют новую схему, рассчитанную на пользователей стриминговой платформы Twitch. Скопировав стримы популярных геймеров, преступники добавляют в них баннеры, обещающие лёгкий заработок и ведущие потенциальных жертв на фишинговые ресурсы. Подробно о новой схеме рассказали специалисты компании Group-IB.

Как только в мире начали вводить ограничения из-за распространения коронавирусной инфекции COVID-19, популярность стриминговых платформ резко выросла. Злоумышленники, отслеживающие эти тенденции, сразу обратили внимание на новый вектор атак.

За период самоизоляции Twitch побил все рекорды: на площадку загрузили 206 млн часов видеоконтента, среднее число одновременных посетителей выросло до 1,5 млн человек, а заработок стримеров скакнул до $2000-$10000 в месяц.

Подключились и киберпреступники, одну из схем которых выявили специалисты CERT-GIB. По словам аналитиков, злоумышленники ищут каналы популярных на платформе Twitch стримеров, после чего создают аккаунты-клоны, практически идентичные оригинальным учётным записям.


Следом мошенники запускают записи оригинальных стримов недельной давности, встраивая в них свой баннер, который предлагает зрителям лёгкий заработок. Как правило, такая графическая составляющая продвигает вымышленный розыгрыш призов.

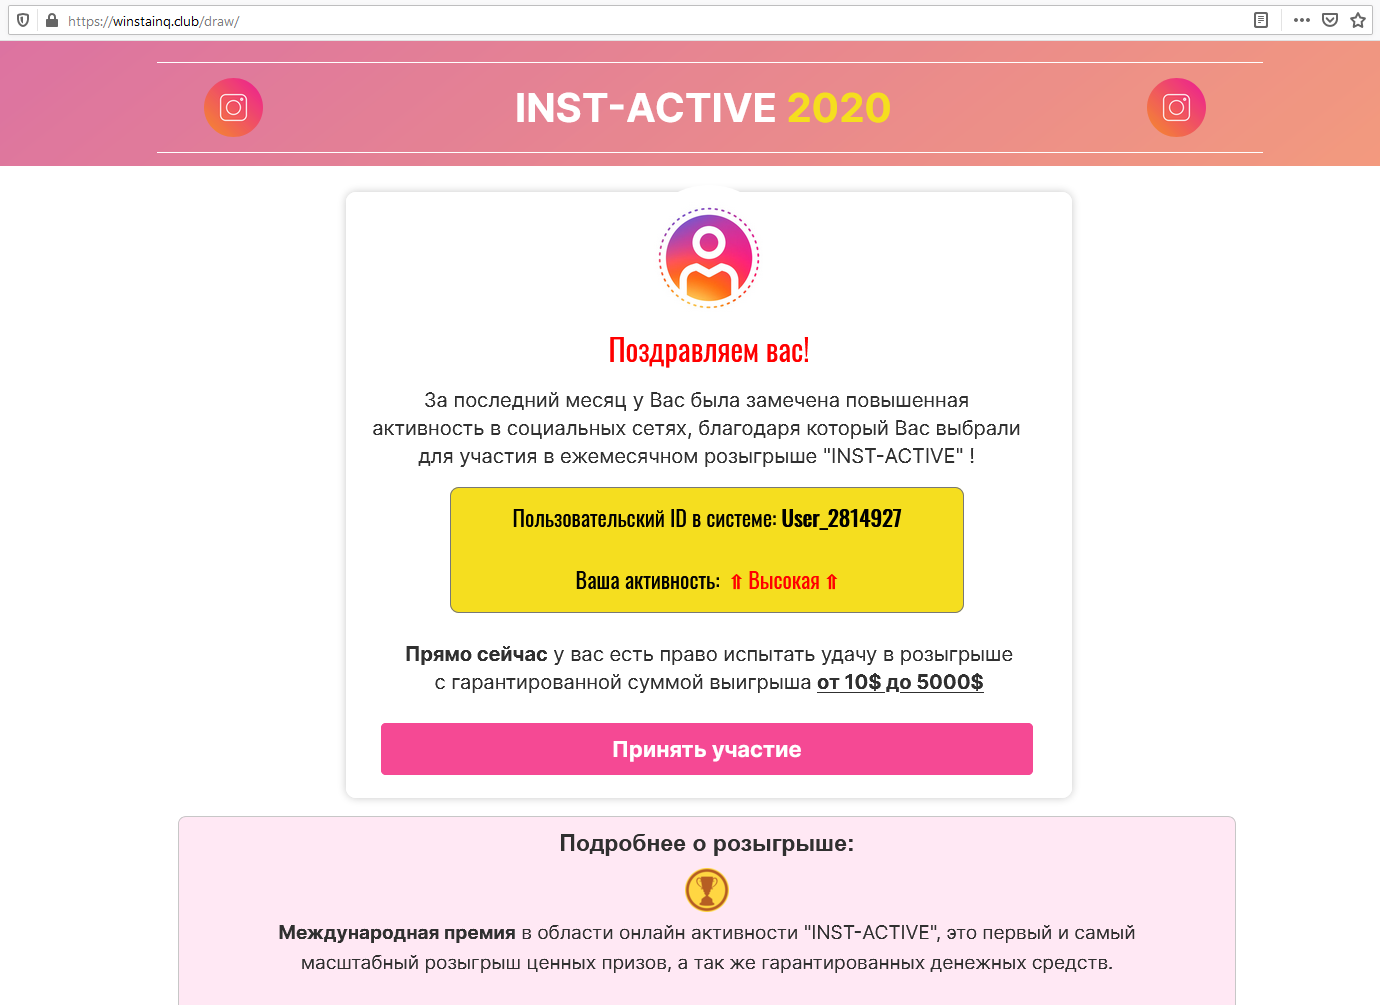
Как отметили эксперты Group-IB, злоумышленники публикуют в чате специальную !inst-команду, отправляющую кликнувших на баннер пользователей на мошеннический ресурс (https: // winstainq[.]dub/draw.).


На самом сайте жертве предлагают выплату в размере до $5000, для получения которой необходимо перевести «небольшую комиссию». Если пользователь достаточно наивен, он указывает на фишинговом ресурсе данные своей банковской карты (номер, имя владельца, срок действия, CVV-код), которые и попадают в руки киберпреступников.

Чтобы обеспечить приток зрителей фейкового канала, мошенники использовали сервисы накрутки, выводящие их клон в топ поиска. Для пущей убедительности злоумышленники публиковали поддельные отзывы получивших «выигрыш» пользователей и даже задействовали комментарии с настоящего стрима.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru