



Microsoft собирается принудительно обновить Windows 10 1903 до 1909

Microsoft собирается принудительно обновить Windows 10 1903 до 1909

Microsoft собирается принудительно обновить Windows 10 1903 до 1909

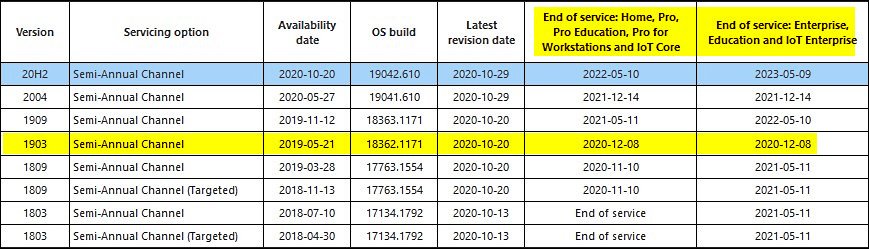
Microsoft обещает в скором времени принудительно обновить Windows 10 1903 до актуальной версии — Windows 10 1909. Поскольку поддержка 1903 заканчивается в следующем месяце, важно как можно быстрее защитить от киберугроз компьютеры пользователей, считает техногигант.

Уже в декабре пользователи Windows 10 1903 не смогут получить техническую поддержку, а также патчи для уязвимостей и багов в операционной системе. Таким образом, работающие на этой версии ОС компьютеры остаются открытыми для кибератак.

«Все релизы Windows 10 1903 и Windows 10 Server 1903 перестанут поддерживаться 8 декабря 2020 года. Постоянно обновляемая защита от киберугроз и повышающие качество работы обновления будут недоступны для этих версий», — объясняет сама Microsoft.


Напомним, что релиз Windows 10 1903 увидел свет в мае 2019 года. В настоящий момент активны следующие выпуски:

  • Windows 10 Home 1903
  • Windows 10 Pro 1903
  • Windows 10 Pro Education 1903
  • Windows 10 Pro for Workstations 1903
  • Windows 10 Enterprise 1903
  • Windows 10 Education 1903
  • Windows 10 IoT Enterprise 1903

«Мы настоятельно рекомендуем обновить операционную систему до актуальной версии как можно скорее. Это снимет ряд проблем, и вы будете регулярно получать обновления безопасности и другие фиксы», — объясняют представители Microsoft.

Более того, корпорация из Редмонда также дала понять, что устаревшие версии Windows скоро будут принудительно обновлены до 1909. Другими словами, от пользователя мало что зависит — вам всё равно придётся обновиться.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru