



Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

На Tianfu Cup, одном из крупнейших соревновательных мероприятий для хакеров, специалисты продемонстрировали ранее неизвестные эксплойты, с помощью которых удалось пробить популярнейшие операционные системы и софт.

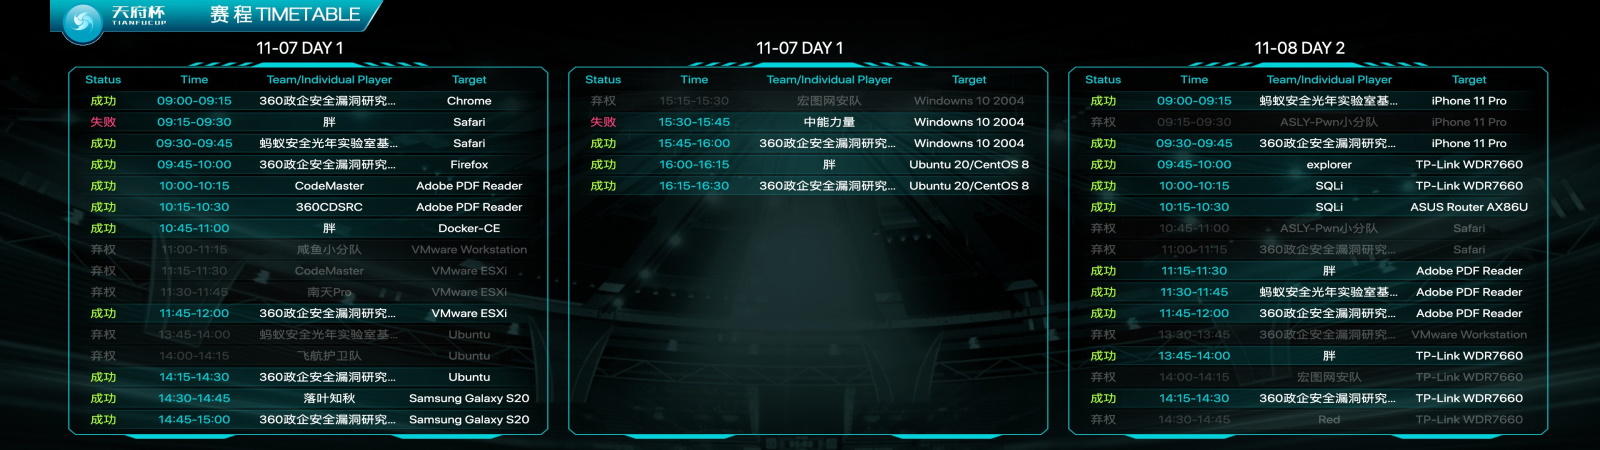
Мероприятие Tianfu Cup проходило в Китае уже в третий раз, в 2020 году его принял город Чэнду. По словам организаторов, в ходе конкурса исследователи смогли взломать следующие цели:

  • iOS 14, запущенную на iPhone 11 Pro
  • Samsung Galaxy S20;
  • Windows 10 v2004 (апрельское обновление 2020 года)
  • Ubuntu
  • Chrome
  • Safari
  • Firefox
  • Adobe PDF Reader
  • Docker (Community Edition)
  • VMWare EXSi
  • QEMU
  • Прошивку маршрутизаторов TP-Link и ASUS


В этом году в конкурсе участвовали 15 команд китайских хакеров. У каждой было по три пятиминутных попытки, за которые они должны были взломать выбранную версию ОС или другой софт эксплойтом собственной разработки.

За каждый удачный взлом командам выплачивали вознаграждение, которое варьировалось в зависимости от цели и типа уязвимости.

Все успешные эксплойты, само собой, отправились прямиком разработчикам, чтобы последние смогли выпустить патчи. Специалистам компании Qihoo 360 удалось победить в конкурсе и заработать $744 500.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru