



Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

На Tianfu Cup, одном из крупнейших соревновательных мероприятий для хакеров, специалисты продемонстрировали ранее неизвестные эксплойты, с помощью которых удалось пробить популярнейшие операционные системы и софт.

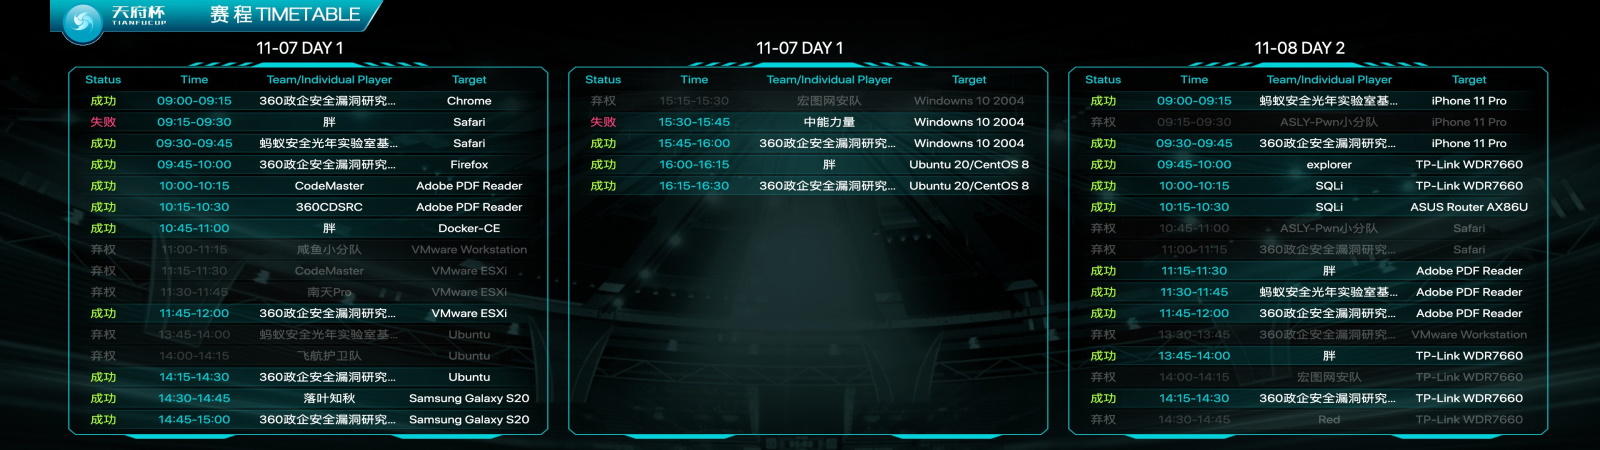
Мероприятие Tianfu Cup проходило в Китае уже в третий раз, в 2020 году его принял город Чэнду. По словам организаторов, в ходе конкурса исследователи смогли взломать следующие цели:

  • iOS 14, запущенную на iPhone 11 Pro
  • Samsung Galaxy S20;
  • Windows 10 v2004 (апрельское обновление 2020 года)
  • Ubuntu
  • Chrome
  • Safari
  • Firefox
  • Adobe PDF Reader
  • Docker (Community Edition)
  • VMWare EXSi
  • QEMU
  • Прошивку маршрутизаторов TP-Link и ASUS


В этом году в конкурсе участвовали 15 команд китайских хакеров. У каждой было по три пятиминутных попытки, за которые они должны были взломать выбранную версию ОС или другой софт эксплойтом собственной разработки.

За каждый удачный взлом командам выплачивали вознаграждение, которое варьировалось в зависимости от цели и типа уязвимости.

Все успешные эксплойты, само собой, отправились прямиком разработчикам, чтобы последние смогли выпустить патчи. Специалистам компании Qihoo 360 удалось победить в конкурсе и заработать $744 500.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru