



Глава GitHub опроверг информацию о взломе веб-сервиса

Глава GitHub опроверг информацию о взломе веб-сервиса

Глава GitHub опроверг информацию о взломе веб-сервиса

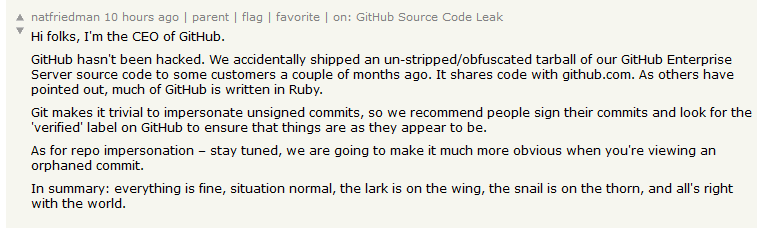
Представители веб-сервиса GitHub опровергли информацию о взломе. Напомним, что ранее неизвестные заявили о краже исходного кода ресурсов GitHub.com и GitHub Enterprise.

Специальный пост в разделе DMCA злоумышленники замаскировали под сообщение от генерального директора GitHub Нэта Фридмана. Однако сам Фридман заявил, что это не его рук дело, а также опроверг слухи о компрометации сайта GitHub.

По словам гендиректора, так называемый слитый код имеет отношение исключительно к продукту GitHub Enterprise Server, который позволяет компаниям запускать серверы по модели on-premise, если им нужно хранить исходный код локально.

Фридман уточнил, что код утёк за несколько месяцев до этой ситуации, а причиной стала ошибка сотрудников.


Глава GitHub пообещал, что разработчики устранят два бага, которые привели к утечке, и закроют другие лазейки, позволяющие третьим лицам присовокуплять свой код к проектам других людей.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru