



Chrome теперь автоматически прячет навязчивые спамерские уведомления

Chrome теперь автоматически прячет навязчивые спамерские уведомления

Chrome теперь автоматически прячет навязчивые спамерские уведомления

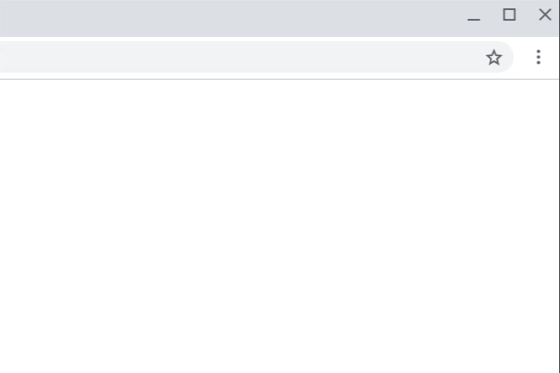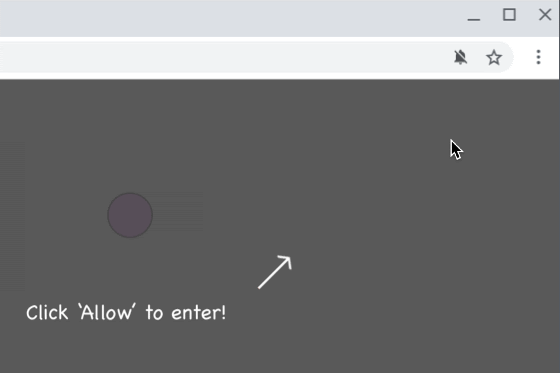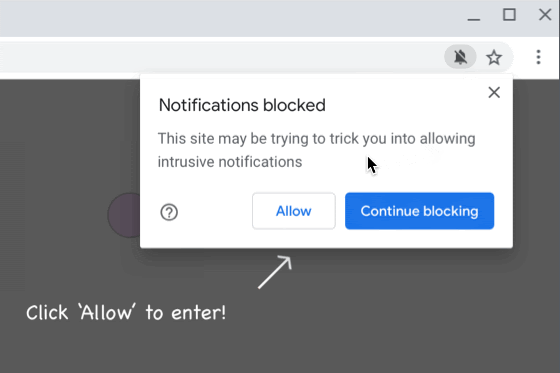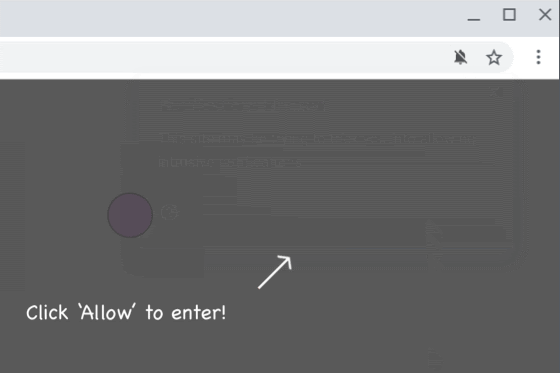
Начиная с версии Chrome 86, браузер будет автоматически скрывать навязчивые спамерские уведомления на веб-сайтах, позволяющих себе подобное поведение. Напомним, что владельцы сомнительных ресурсов сейчас часто используют механизм уведомлений в Chrome и других браузерах.

Google начал бороться со спамом посредством уведомлений ещё с выходом Chrome 80, а в версии 84 разработчики заметно улучшили защитные механизмы.

«Навязчивые уведомления на сегодняшний день являются одной из самых частых жалоб, которые можно услышать от пользователей Chrome», — объяснили представители Google. — «Наша задача — значительно улучшить пользовательский опыт и минимизировать возможность сайтов использовать уведомления в злонамеренных целях».

Таким образом, Chrome будет изучать поведение веб-ресурса и скрывать уведомления, если тот или иной сайт был не раз замечен в спамерской деятельности. Такой принцип будет применяться к онлайн-площадкам, которые используют специальные уловки, пытаясь заставить посетителей разрешить уведомления в браузере.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru