



Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

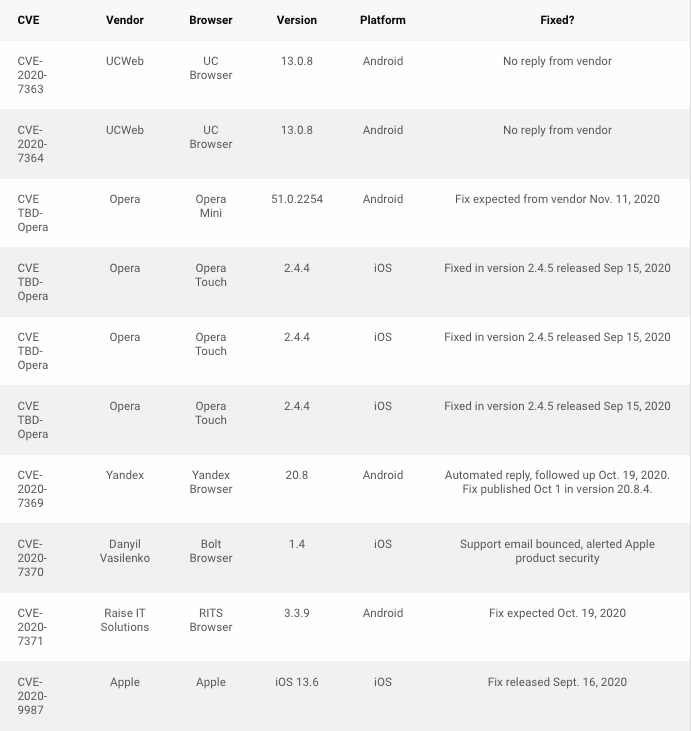
В ряде браузеров для мобильных устройств обнаружены уязвимости, позволяющие перенаправить жертву на вредоносный сайт путем подмены URL, отображаемого в адресной строке. Проблема актуальна для Safari, двух линеек Opera, UC Browser, Bolt, RITS и Яндекс.Браузер.

Возможность подмены адресной сроки (спуфинг) — типовая ошибка, время от времени выявляемая в браузерах. На десктопах она не очень опасна, так как подлог можно выявить с помощью дополнительных средств защиты или просто наведя курсор на URL в адресной строке. На мобильных устройствах подобные недочеты гораздо опаснее: экран у них небольшой, и пользователь зачастую видит лишь часть адреса при переходе, а защитные механизмы в таких браузерах минимальны.

Новые уязвимости обнаружили эксперты Rapid7 и пакистанский исследователь Рафай Балох (Rafay Baloch). Разработчикам затронутых продуктов сообщили о неприятных находках еще в августе. Компания Apple быстро залатала Safari, девелоперы Opera пообещали исправить проблему ко второй декаде ноября, «Яндекс» же устранил баг в начале октября.


Согласно блог-записи Rapid7, эксплуатация перечисленных уязвимостей осуществляется при помощи JavaScript-сценариев, внедренных в сайты злоумышленников. Последние используют тот факт, что при загрузке новой страницы браузер обновляет адресную строку с еле уловимой задержкой. Ее вполне хватит для подмены URL, а жертва редирект даже не заметит.

Балох, со своей стороны, разобрал новые баги более детально. Поскольку их использование не требует больших усилий, пользователям уязвимых продуктов рекомендуется как можно скорее обновить их или перейти на браузер, не страдающий от подобных проблем.

Подпишитесь на новости

Микрон заложил недвижимость и оборудование по кредитам на 11,6 млрд руб.

Российский производитель микроэлектроники «Микрон» передал недвижимость и оборудование в залог по кредитным договорам на сумму свыше 11,6 млрд рублей. Большая часть этих денег предназначалась для рефинансирования прежних займов. Отдельно компания привлекла 380 млн рублей у материнского холдинга «Элемент», в том числе тоже на погашение долгов.

Об этом выяснил CNews, изучив корпоративные документы «Микрона». Самая крупная — кредитная линия на 8,56 млрд рублей, открытая в декабре 2023 года до января 2031-го.

Она пошла на рефинансирование кредитов 2019 и 2021 годов. В обеспечение передали 23 объекта недвижимости залоговой стоимостью 2,37 млрд рублей и права аренды земли.

В октябре 2025-го предприятие привлекло ещё 2,8 млрд рублей для замены кредита 2022 года. Дополнительные помещения снова отправились в залог. Финансовый апгрейд здесь выглядит так: старый кредит меняют на новый.

Займ у «Элемента» на 380 млн рублей оформлен в январе 2026-го. Его цели — расчёты с Фондом развития промышленности и пополнение оборотных средств.

По итогам 2025 года «Микрон» получил убыток. В июне акционеры решили не выплачивать дивиденды. Представители «Элемента» на запрос CNews не ответили.

RSS: Новости на портале Anti-Malware.ru