



Solar appScreener 3.7 поддерживает интегрированные среды разработки

Solar appScreener 3.7 поддерживает интегрированные среды разработки

Solar appScreener 3.7 поддерживает интегрированные среды разработки

Компания «Ростелеком-Солар» выпустила очередное обновление анализатора кода приложений Solar appScreener 3.7. Ключевым изменением новой версии стала поддержка интегрированных сред разработки IntelliJ IDEA от JetBrains и Visual Studio от Microsoft для исправления уязвимостей на более ранних стадиях создания ПО.

IntelliJ IDEA представляет собой среду разработки для многих языков программирования, в частности Java, JavaScript, Python, разработанную компанией JetBrains. В свою очередь Visual Studio от Microsoft является инструментом разработки программного обеспечения, используемого для создания веб-приложений, веб-сайтов, мобильных приложений и программ Windows. Реализованная в новой версии Solar appScreener поддержка IDE-сред позволяет встраивать статический анализ приложений на уязвимости в процесс разработки уже на этапе сборки кода.

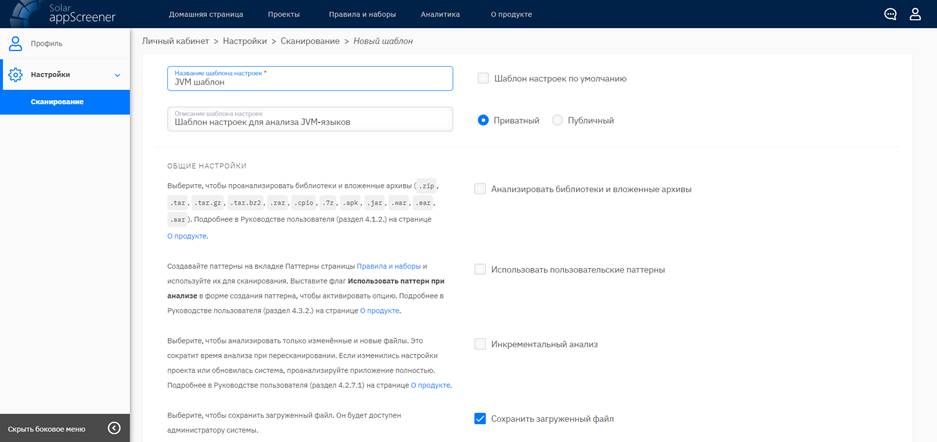
Помимо раннего обнаружения уязвимостей авторы системы поработали и над ускорением запуска сканирований. В личном кабинете Solar appScreener появился подраздел «Настройки» для создания шаблонов сканирований. Теперь пользователь анализатора может сохранить свои шаблоны настроек сканирования и использовать их для быстрого запуска проектов.


«Наряду с поддержкой наибольшего числа языков программирования среди всех аналогичных рыночных решений и расширением интеграционных возможностей нашего продукта мы значительное внимание уделяем и улучшению его функциональности. Ключевые изменения нам подсказывают сами пользователи, ориентируясь на них, мы стремимся сделать Solar appScreener самым удобным сканером кода», – отмечает Даниил Чернов, директор центра решений безопасности ПО компании «Ростелеком-Солар».

В соответствии с этой целью в Solar appScreener 3.7 была дополнена и значительно улучшена функциональность пользовательского интерфейса. Так, в разделе «О продукте» появилось руководство администратора системы. Все инструкции по установке, обновлению и настройке анализатора теперь можно скачать непосредственно из интерфейса системы, а не запрашивать у вендора.

Кроме того, повышена производительность раздела интерфейса «Подробные результаты»: теперь страница загружается быстрее, и работать с большим количеством уязвимостей будет удобнее. А в разделе «Формы создания/редактирования групп проектов, наборов правил, паттернов» появились радиокнопки «Приватный» и «Публичный», которые позволяют настроить видимость тех или иных элементов проекта сразу для всех пользователей анализатора или только для ограниченного круга лиц. В предыдущих версиях эта функциональность была представлена менее интуитивно понятным чекбоксом «Для всех пользователей».

Для повышения эффективности выявления уязвимостей в версии 3.7 разработчики дополнили базу правил новыми паттернами поиска уязвимостей для поддерживаемых языков программирования, а также расширили описания уязвимостей.

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru