



34% организаций контролируют геолокацию удалённых сотрудников

34% организаций контролируют геолокацию удалённых сотрудников

34% организаций контролируют геолокацию удалённых сотрудников

«Первая волна» коронавируса заставила работодателей задуматься об организации защищенных сервисов для удаленной работы. STEP LOGIC провел опрос среди крупных и средних российских компаний и выделил основные тренды при выстраивании защиты корпоративной сети при дистанционном взаимодействии.

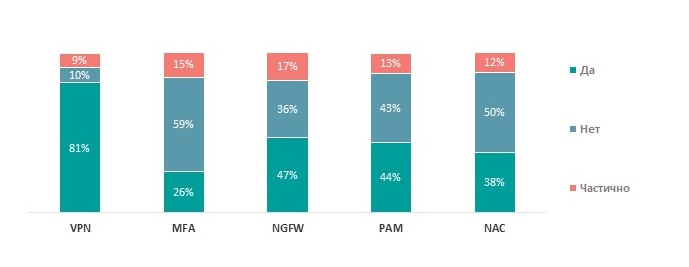
Согласно опросу, организации прежде всего позаботились о безопасности каналов дистанционного взаимодействия: 90% компаний полностью или частично используют VPN для удаленной работы.

Много внимания уделяется контролю доступа к конфиденциальной информации: 52% организаций регулярно проверяют права и перечень ресурсов, доступных для удаленных пользователей. Более 40% работодателей осуществляют мониторинг и записывают действия сотрудников и подрядчиков, удаленно подключающихся к корпоративной инфраструктуре.

Компании следят не только за тем, что сотрудники делают в корпоративной сети, но и за их местоположением и количеством отработанного времени: 34% опрошенных контролируют геолокацию и ведут учет длительности удаленных сессий и интервалов работы.

Организации проверяют устройства, с которых сотрудники подключаются к инфраструктуре. 38% компаний оценивает состояние устройств пользователей в момент их подключения по VPN и отслеживает наличие обновлений безопасности ОС и антивируса, не допуская зараженный компьютер в сеть.


Многофакторную аутентификацию при удаленном взаимодействии использует только четверть организаций, несмотря на то, что на сегодняшний день она является самым эффективным инструментом при защите от брутфорс—атак.

«Исходя из результатов опроса можно сделать вывод, что более чем 3/4 компаний успешно выстроили сервисы VPN для обеспечения возможности удаленной работы. Высокие цифры говорят о том, что во многих организациях эти сервисы работали и до пандемии, а во время нее остро встал вопрос их масштабирования. Доля реализации прочих мер для повышения защищенности от несанкционированного доступа, контроля подключающихся устройств и действий пользователей существенно ниже. Но мы видим явный позитивный тренд в этих направлениях, несмотря на непростую финансовую ситуацию во многих компаниях, – уверен Николай Забусов, директор Департамента ИБ STEP LOGIC. – В то же время 25% респондентов признались, что отдают наименьший приоритет задаче информационной защиты при организации удаленной работы. Учитывая, что рост кибератак на разные сектора во втором квартале 2020 года составил от 20% до 100%, такая беспечность может им дорого стоить».

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru