



34% организаций контролируют геолокацию удалённых сотрудников

34% организаций контролируют геолокацию удалённых сотрудников

34% организаций контролируют геолокацию удалённых сотрудников

«Первая волна» коронавируса заставила работодателей задуматься об организации защищенных сервисов для удаленной работы. STEP LOGIC провел опрос среди крупных и средних российских компаний и выделил основные тренды при выстраивании защиты корпоративной сети при дистанционном взаимодействии.

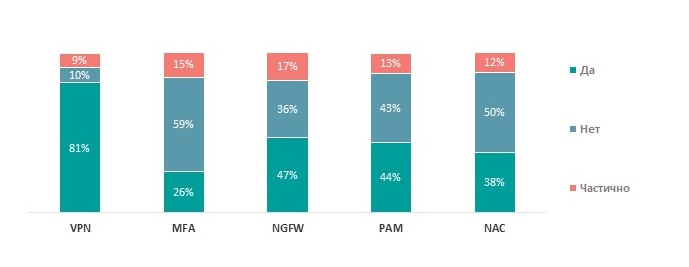
Согласно опросу, организации прежде всего позаботились о безопасности каналов дистанционного взаимодействия: 90% компаний полностью или частично используют VPN для удаленной работы.

Много внимания уделяется контролю доступа к конфиденциальной информации: 52% организаций регулярно проверяют права и перечень ресурсов, доступных для удаленных пользователей. Более 40% работодателей осуществляют мониторинг и записывают действия сотрудников и подрядчиков, удаленно подключающихся к корпоративной инфраструктуре.

Компании следят не только за тем, что сотрудники делают в корпоративной сети, но и за их местоположением и количеством отработанного времени: 34% опрошенных контролируют геолокацию и ведут учет длительности удаленных сессий и интервалов работы.

Организации проверяют устройства, с которых сотрудники подключаются к инфраструктуре. 38% компаний оценивает состояние устройств пользователей в момент их подключения по VPN и отслеживает наличие обновлений безопасности ОС и антивируса, не допуская зараженный компьютер в сеть.


Многофакторную аутентификацию при удаленном взаимодействии использует только четверть организаций, несмотря на то, что на сегодняшний день она является самым эффективным инструментом при защите от брутфорс—атак.

«Исходя из результатов опроса можно сделать вывод, что более чем 3/4 компаний успешно выстроили сервисы VPN для обеспечения возможности удаленной работы. Высокие цифры говорят о том, что во многих организациях эти сервисы работали и до пандемии, а во время нее остро встал вопрос их масштабирования. Доля реализации прочих мер для повышения защищенности от несанкционированного доступа, контроля подключающихся устройств и действий пользователей существенно ниже. Но мы видим явный позитивный тренд в этих направлениях, несмотря на непростую финансовую ситуацию во многих компаниях, – уверен Николай Забусов, директор Департамента ИБ STEP LOGIC. – В то же время 25% респондентов признались, что отдают наименьший приоритет задаче информационной защиты при организации удаленной работы. Учитывая, что рост кибератак на разные сектора во втором квартале 2020 года составил от 20% до 100%, такая беспечность может им дорого стоить».

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru