



34% организаций контролируют геолокацию удалённых сотрудников

34% организаций контролируют геолокацию удалённых сотрудников

34% организаций контролируют геолокацию удалённых сотрудников

«Первая волна» коронавируса заставила работодателей задуматься об организации защищенных сервисов для удаленной работы. STEP LOGIC провел опрос среди крупных и средних российских компаний и выделил основные тренды при выстраивании защиты корпоративной сети при дистанционном взаимодействии.

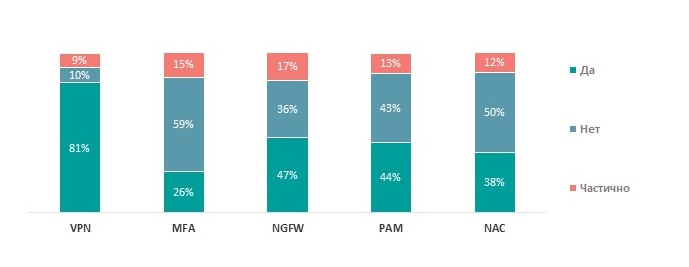
Согласно опросу, организации прежде всего позаботились о безопасности каналов дистанционного взаимодействия: 90% компаний полностью или частично используют VPN для удаленной работы.

Много внимания уделяется контролю доступа к конфиденциальной информации: 52% организаций регулярно проверяют права и перечень ресурсов, доступных для удаленных пользователей. Более 40% работодателей осуществляют мониторинг и записывают действия сотрудников и подрядчиков, удаленно подключающихся к корпоративной инфраструктуре.

Компании следят не только за тем, что сотрудники делают в корпоративной сети, но и за их местоположением и количеством отработанного времени: 34% опрошенных контролируют геолокацию и ведут учет длительности удаленных сессий и интервалов работы.

Организации проверяют устройства, с которых сотрудники подключаются к инфраструктуре. 38% компаний оценивает состояние устройств пользователей в момент их подключения по VPN и отслеживает наличие обновлений безопасности ОС и антивируса, не допуская зараженный компьютер в сеть.


Многофакторную аутентификацию при удаленном взаимодействии использует только четверть организаций, несмотря на то, что на сегодняшний день она является самым эффективным инструментом при защите от брутфорс—атак.

«Исходя из результатов опроса можно сделать вывод, что более чем 3/4 компаний успешно выстроили сервисы VPN для обеспечения возможности удаленной работы. Высокие цифры говорят о том, что во многих организациях эти сервисы работали и до пандемии, а во время нее остро встал вопрос их масштабирования. Доля реализации прочих мер для повышения защищенности от несанкционированного доступа, контроля подключающихся устройств и действий пользователей существенно ниже. Но мы видим явный позитивный тренд в этих направлениях, несмотря на непростую финансовую ситуацию во многих компаниях, – уверен Николай Забусов, директор Департамента ИБ STEP LOGIC. – В то же время 25% респондентов признались, что отдают наименьший приоритет задаче информационной защиты при организации удаленной работы. Учитывая, что рост кибератак на разные сектора во втором квартале 2020 года составил от 20% до 100%, такая беспечность может им дорого стоить».

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru