



Windows Update можно использовать для выполнения вредоносного кода

Windows Update можно использовать для выполнения вредоносного кода

Windows Update можно использовать для выполнения вредоносного кода

Службу Windows Update, отвечающую за обновление операционной системы, добавили в список потенциально опасных файлов LoLBins, с помощью которых атакующий может выполнить вредоносный код на компьютере пользователя.

Напомним, что LoLBins — исполняемые файлы (предустановленные или загруженные), которые могут участвовать в атаке злоумышленника, помогая ему избежать детектирования при установке и выполнении вредоносной составляющей.

Также с помощью LoLBins можно обойти контроль учётных записей Windows (UAC) или Windows Defender Application Control (WDAC).

В этот раз категория таких файлов пополнилась клиентом WSUS (Windows Update, wuauclt), расположенным в системной директории %windir%\system32. Этот клиент позволяет проверять наличие обновлений, устанавливать их через командную строку, без необходимости использовать пользовательский интерфейс.

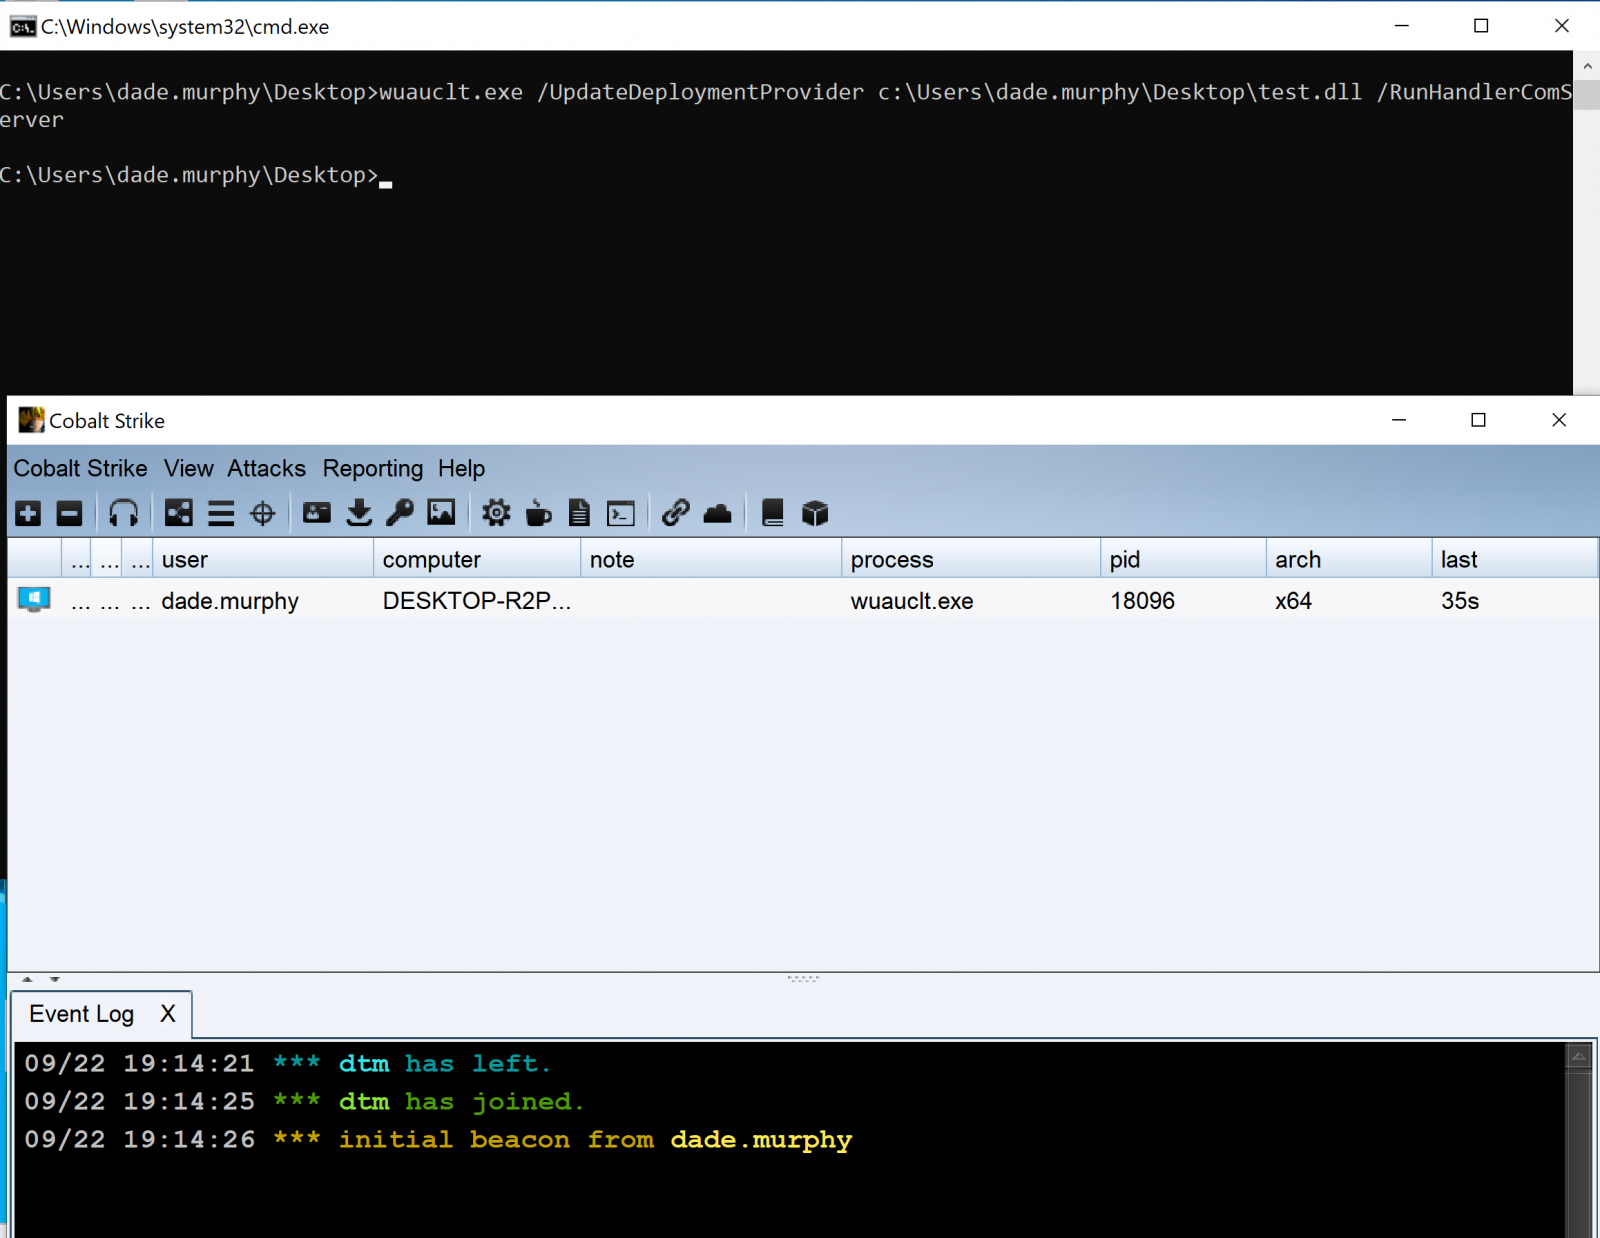
Исследователь из MDSec Дэвид Миддлхёрст обнаружил, что wuauclt можно использовать для выполнения кода в Windows 10, для этого требуется запустить его с помощью специально созданной DLL со следующими параметрами:

wuauclt.exe /UpdateDeploymentProvider [path_to_dll] /RunHandlerComServer


В этом случае «Full_Path_To_DLL» — пусть к DLL-библиотеке атакующего. Примечательно, что злоумышленник с помощью wuauclt может обойти как антивирусную защиту, так и контроль приложений и даже проверку цифровой подписи.

Миддлхёрст даже нашёл образец, который якобы киберпреступники использовали в реальных атаках.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru