



ОКБ САПР выпустила средство контроля паспортного режима для ПО

ОКБ САПР выпустила средство контроля паспортного режима для ПО

ОКБ САПР выпустила средство контроля паспортного режима для ПО

Одним из главных достижений разработчиков ОС Windows является простота установки и обновления программ в этой ОС. Это является большой проблемой для крупных и территориально распределенных систем, так как контролировать, что установлено на рабочих местах сотрудников становится практически невозможно.

Эта проблема влечет за собой целый комплекс возможных неприятных последствий:

  • Нерациональное использование рабочего времени (сотрудники играют в онлайн-игры или решают свои, не связанные со служебными, задачи)
  • Угрозы безопасности и промышленный шпионаж (устанавливаться инициативными пользователями могут потенциально опасные или заведомо вредоносные программы)
  • Нарушение работоспособности системы и/или непрерывности бизнес-процессов (вирусные заражения или рассинхронизация версий функционального программного обеспечения, которая может приводить (и часто приводит) к потере совместимости – невозможности совместной обработки файлов и баз данных, подлежащих совместной обработке, и тому подобное).

Контролировать состав ПО на рабочих местах исключительно на уровне инструкций – малоэффективно, если выполнение этих инструкций будет проверяться редко или не проверяться вообще.

Контролировать состав ПО встроенными средствами Windows можно (если считать эти средства доверенными), однако это, не исключая полностью перечисленных выше, вызывает новые проблемы – администраторы системы или сбиваются с ног, выполняя требования пользователей по обновлению или установке ПО (и все равно не могут избежать рассинхронизации версий) или выдают административные права всем желающим.

Для систематической (а также и внезапной, вне расписания) проверки состава ПО на рабочих местах предназначен программный продукт «Паспорт ПО», с помощью которого для каждого рабочего места создается и периодически проверяется «паспорт», в котором отражен перечень установленного ПО и его характеристики.

В общем виде порядок работы с «Паспорт ПО» следующий.

Однократно проводятся процедуры подготовки системы:

  1. автоматически (или вручную, при необходимости) формируется список ПКО с разбивкой по подразделениям. В качестве ПКО могут выступать автоматизированные рабочие места и серверы под управлением ОС Windows;
  2. формируется общая база ПО, которое в принципе может быть допущено к установке и использованию в организации;
  3. формируется общая база шаблонов – типовых конфигураций рабочих мест разных типов (это важно, если в основном рабочие места унифицированы по функциональности);
  4. шаблоны назначаются рабочим местам – будущим подконтрольным объектам (ПКО);
  5. формируются «паспорта» ПО на ПКО.

Далее идет собственно работа системы:

  1. проведение сканирования (по регламенту или по запросу) и обработка его результатов.

Полученный в результате сканирования новый «паспорт» сверяется «Паспортом ПО» с ранее утвержденным и различия (если они выявлены) визуализируются.

Управляющий персонал может принять решение по каждому рабочему месту – принять изменения и зафиксировать новый «паспорт» в качестве утвержденного для этого рабочего места или эскалировать дальнейший разбор ситуации и принятие мер.

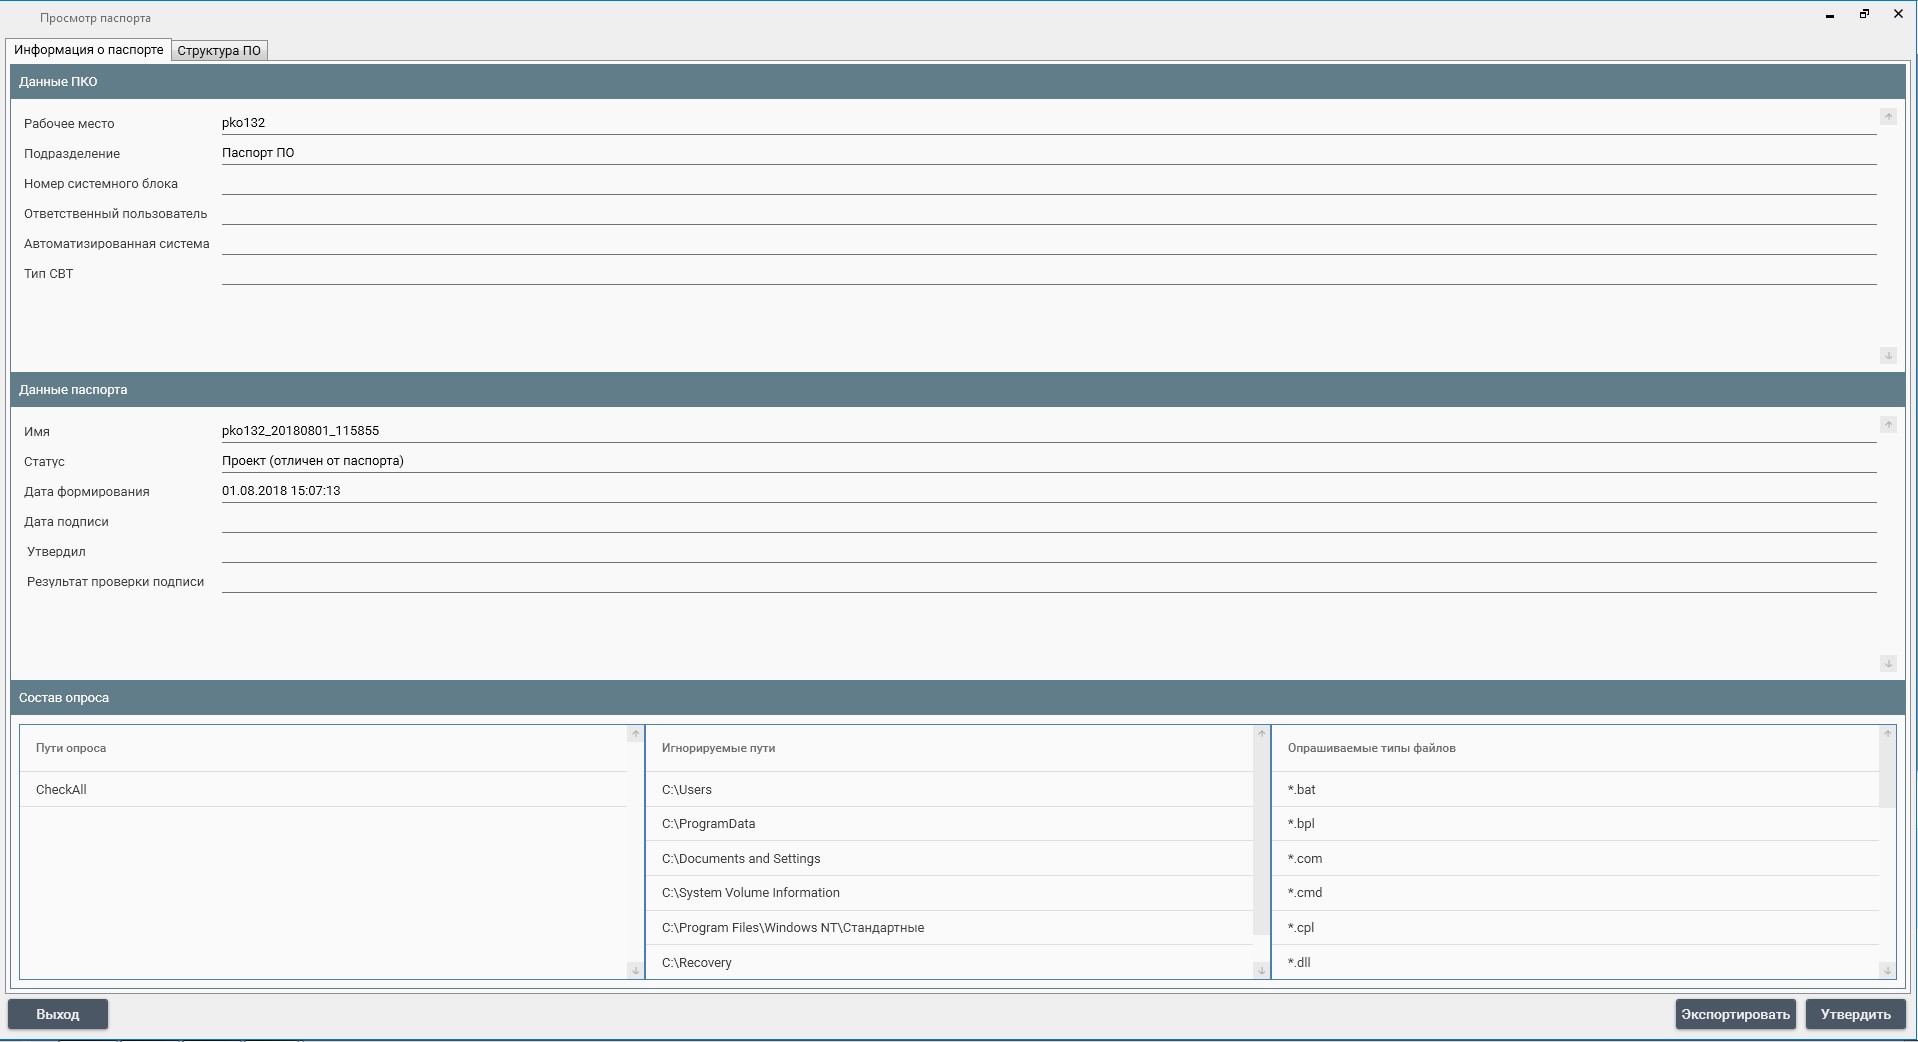
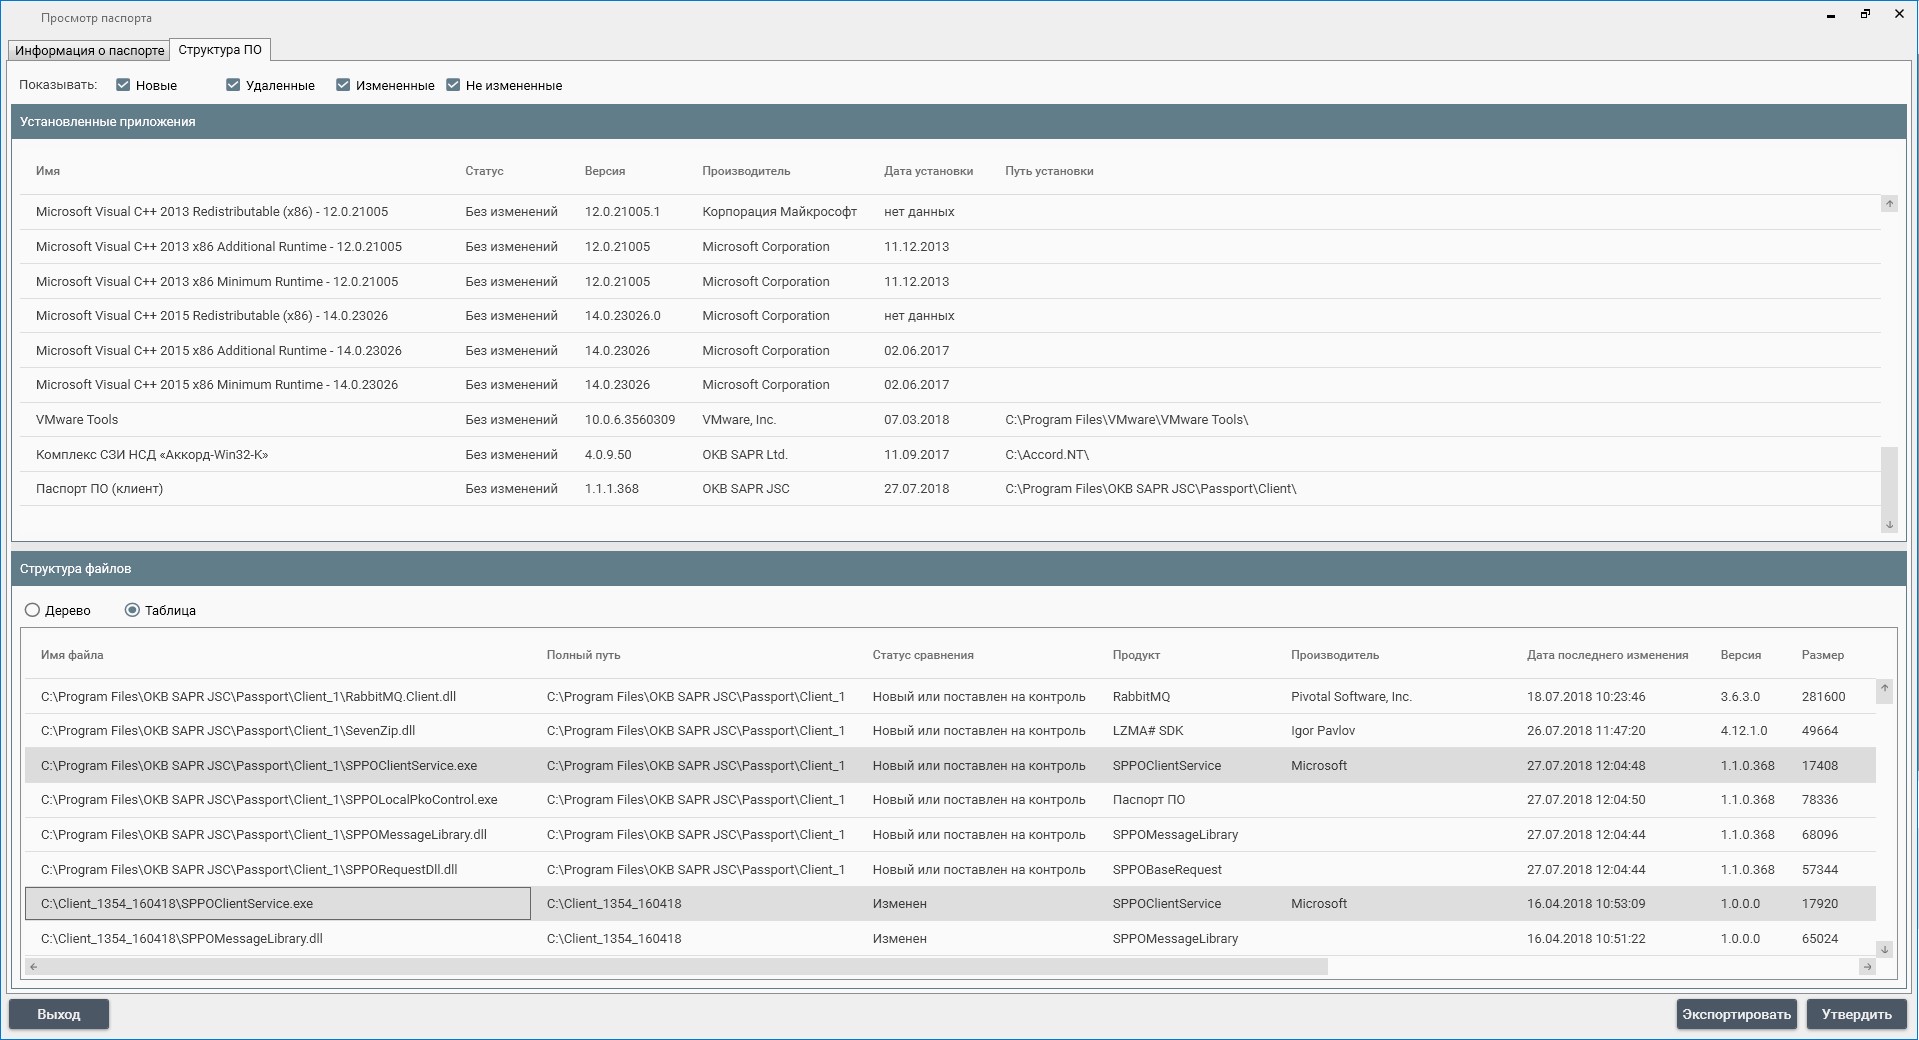
Такой порядок позволяет достаточно точно (регламент сверок настраивается) понимать, когда произошло изменение, кто утвердил предыдущее состояние, и еще массу важных для последующего анализа параметров (пример «паспорта» см. на рис. 1 и 2).

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru