



ОКБ САПР выпустила средство контроля паспортного режима для ПО

ОКБ САПР выпустила средство контроля паспортного режима для ПО

ОКБ САПР выпустила средство контроля паспортного режима для ПО

Одним из главных достижений разработчиков ОС Windows является простота установки и обновления программ в этой ОС. Это является большой проблемой для крупных и территориально распределенных систем, так как контролировать, что установлено на рабочих местах сотрудников становится практически невозможно.

Эта проблема влечет за собой целый комплекс возможных неприятных последствий:

  • Нерациональное использование рабочего времени (сотрудники играют в онлайн-игры или решают свои, не связанные со служебными, задачи)
  • Угрозы безопасности и промышленный шпионаж (устанавливаться инициативными пользователями могут потенциально опасные или заведомо вредоносные программы)
  • Нарушение работоспособности системы и/или непрерывности бизнес-процессов (вирусные заражения или рассинхронизация версий функционального программного обеспечения, которая может приводить (и часто приводит) к потере совместимости – невозможности совместной обработки файлов и баз данных, подлежащих совместной обработке, и тому подобное).

Контролировать состав ПО на рабочих местах исключительно на уровне инструкций – малоэффективно, если выполнение этих инструкций будет проверяться редко или не проверяться вообще.

Контролировать состав ПО встроенными средствами Windows можно (если считать эти средства доверенными), однако это, не исключая полностью перечисленных выше, вызывает новые проблемы – администраторы системы или сбиваются с ног, выполняя требования пользователей по обновлению или установке ПО (и все равно не могут избежать рассинхронизации версий) или выдают административные права всем желающим.

Для систематической (а также и внезапной, вне расписания) проверки состава ПО на рабочих местах предназначен программный продукт «Паспорт ПО», с помощью которого для каждого рабочего места создается и периодически проверяется «паспорт», в котором отражен перечень установленного ПО и его характеристики.

В общем виде порядок работы с «Паспорт ПО» следующий.

Однократно проводятся процедуры подготовки системы:

  1. автоматически (или вручную, при необходимости) формируется список ПКО с разбивкой по подразделениям. В качестве ПКО могут выступать автоматизированные рабочие места и серверы под управлением ОС Windows;
  2. формируется общая база ПО, которое в принципе может быть допущено к установке и использованию в организации;
  3. формируется общая база шаблонов – типовых конфигураций рабочих мест разных типов (это важно, если в основном рабочие места унифицированы по функциональности);
  4. шаблоны назначаются рабочим местам – будущим подконтрольным объектам (ПКО);
  5. формируются «паспорта» ПО на ПКО.

Далее идет собственно работа системы:

  1. проведение сканирования (по регламенту или по запросу) и обработка его результатов.

Полученный в результате сканирования новый «паспорт» сверяется «Паспортом ПО» с ранее утвержденным и различия (если они выявлены) визуализируются.

Управляющий персонал может принять решение по каждому рабочему месту – принять изменения и зафиксировать новый «паспорт» в качестве утвержденного для этого рабочего места или эскалировать дальнейший разбор ситуации и принятие мер.

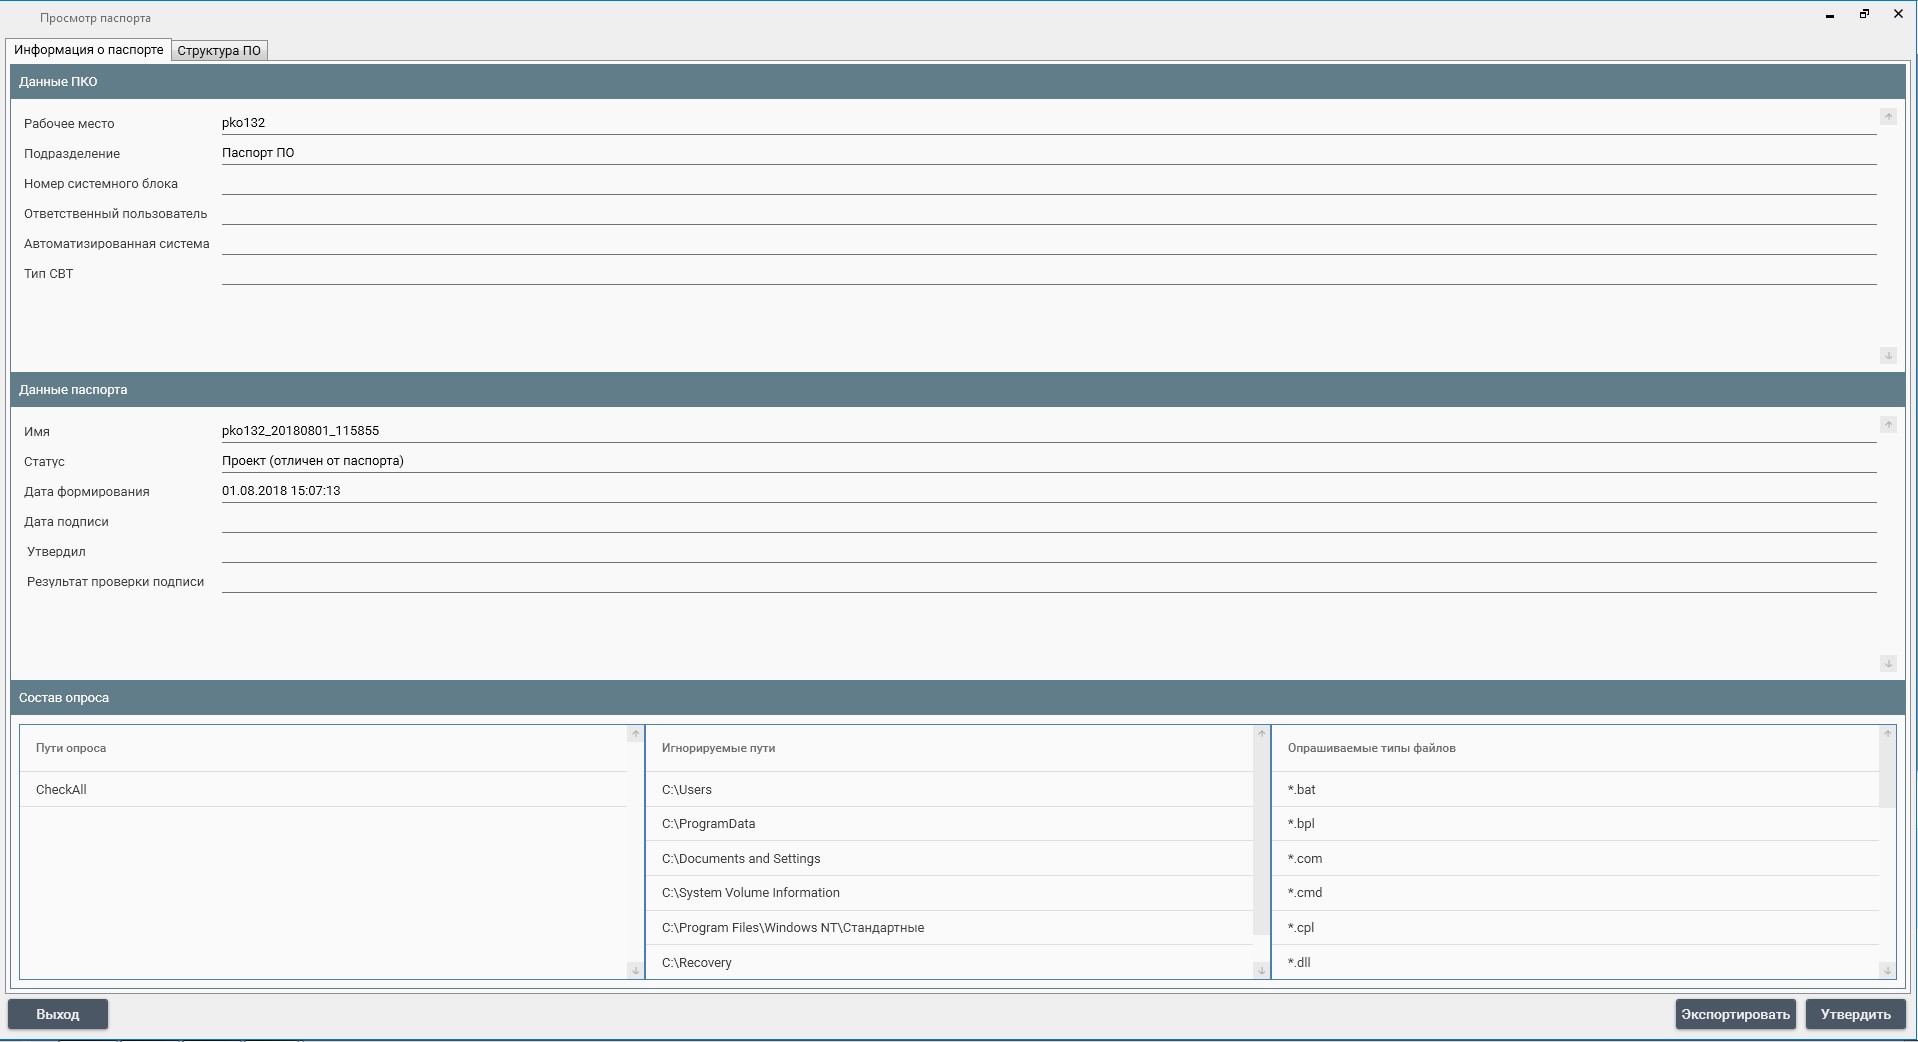
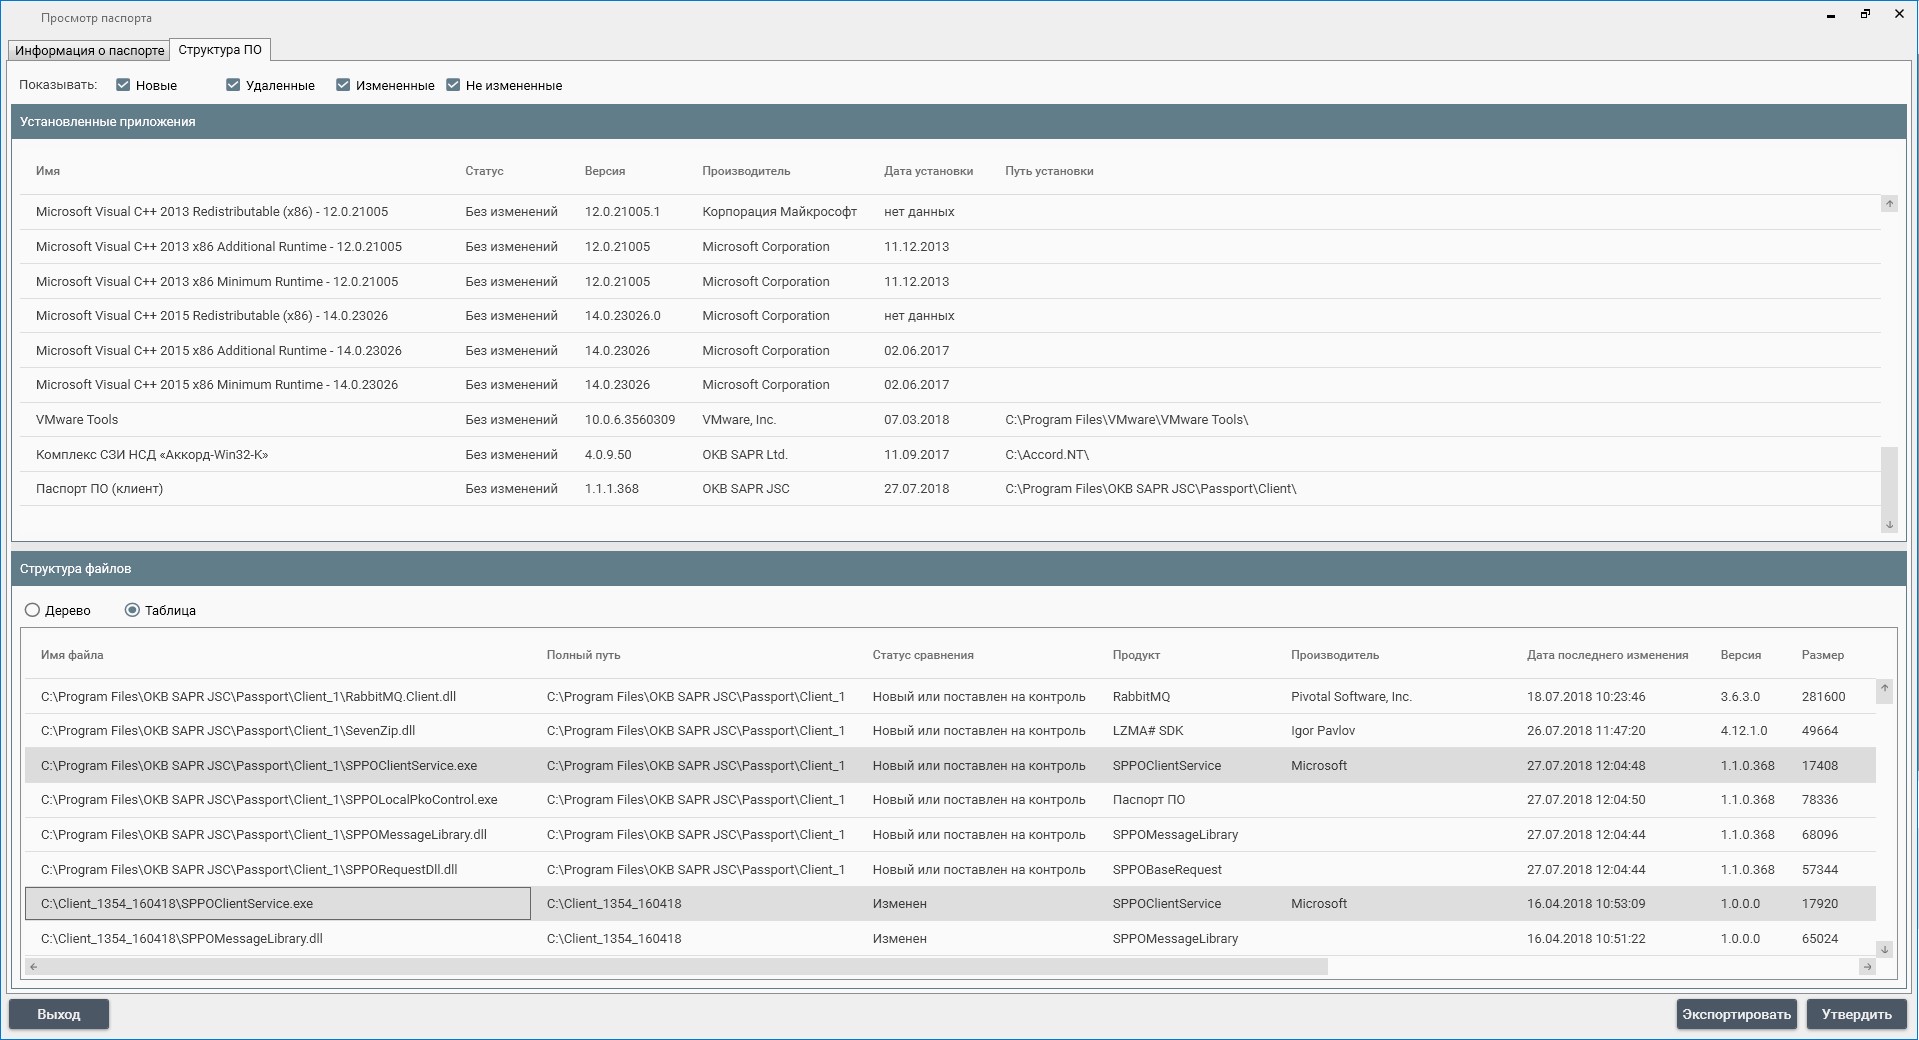
Такой порядок позволяет достаточно точно (регламент сверок настраивается) понимать, когда произошло изменение, кто утвердил предыдущее состояние, и еще массу важных для последующего анализа параметров (пример «паспорта» см. на рис. 1 и 2).

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru