



Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft столкнулась с интересным киберинцидентом — ИТ-специалисты случайно оставили один из бэкенд-серверов Bing открытым в Сети. К счастью, персональные данные пользователей не пострадали.

На открытый сервер наткнулся Ата Хаксил, исследователь в области кибербезопасности из компании WizCase.

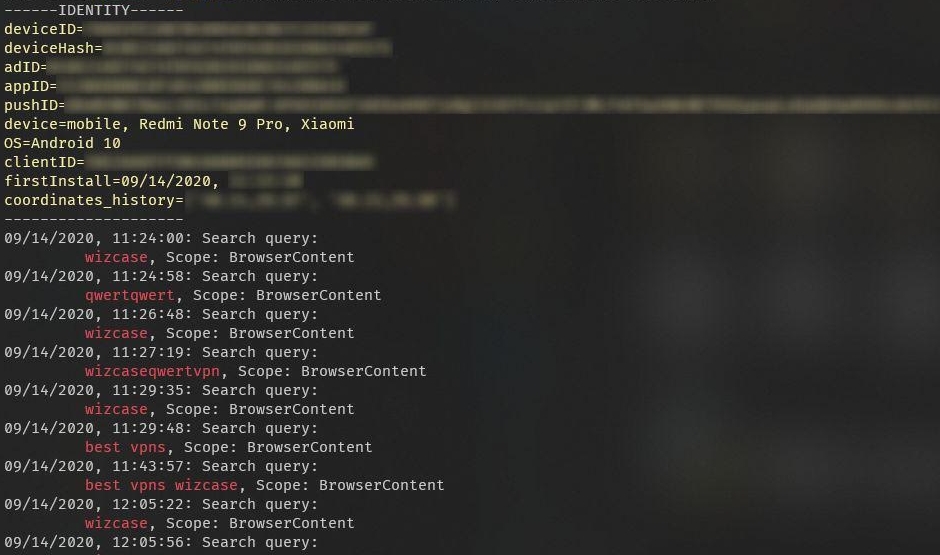
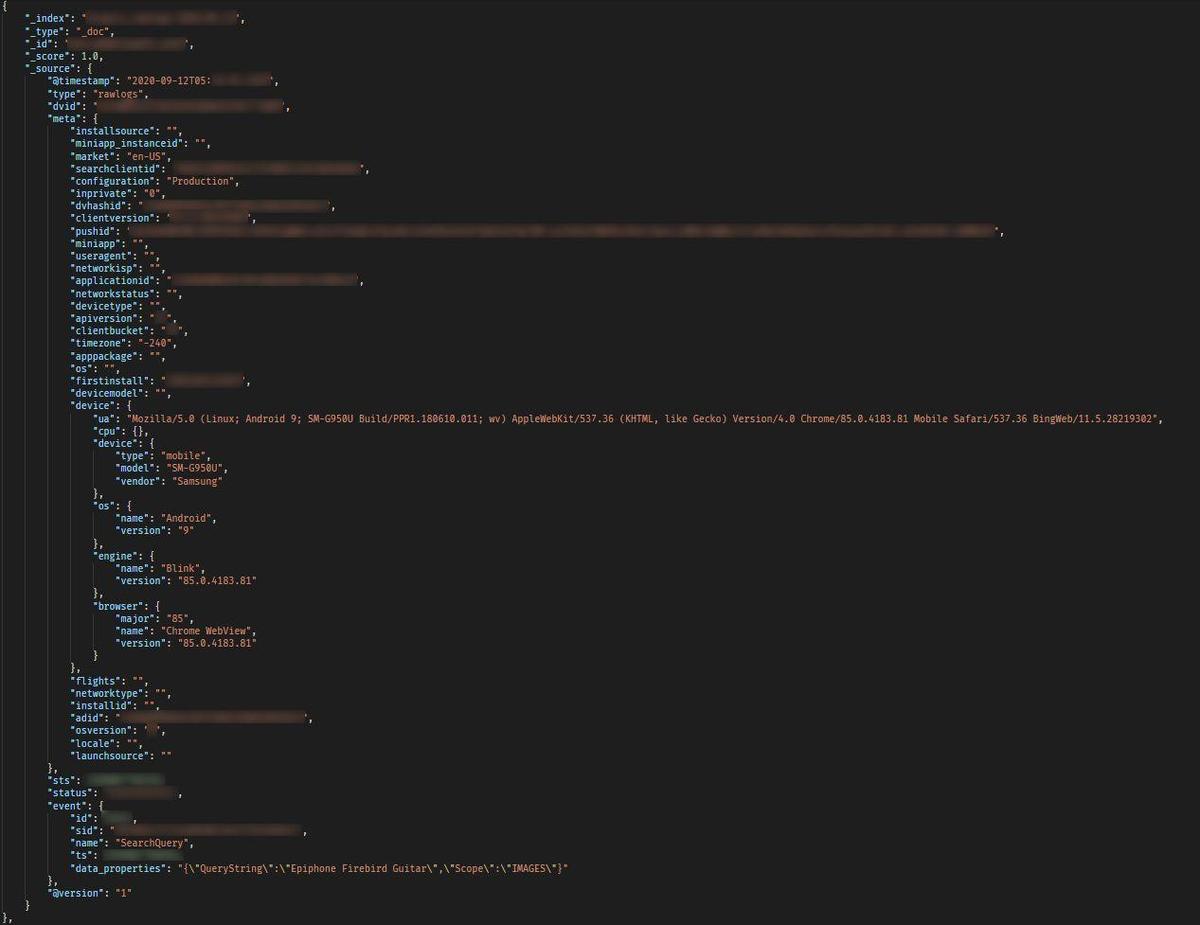
По данным специалиста, незащищённое хранилище раскрыло более 6,5 Тб логов, в которых содержались 15 миллиардов записей поискового движка Bing. Эксперту Wizcase удалось подтвердить подлинность данных.


Как сообщил Хаксил, сервер стоял открытым с 10 по 16 сентября. Как только специалист уведомил представителей Microsoft Security Response Center (MSRC), хранилище сразу же защитили паролем.

Сама Microsoft уже признала ошибку и дала следующие комментарии по ситуации:

«Мы исправили конфигурацию, которая изначально раскрыла небольшую порцию поисковых запросов. После проведённого расследования мы выяснили, что информация была обезличена».

Тем не менее неправильно настроенный сервер компрометировал технические подробности: поисковые запросы, данные об устройстве, операционной системе и браузере пользователя, геолокацию, а также различные хеши токенов и коды купонов.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru