



Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft столкнулась с интересным киберинцидентом — ИТ-специалисты случайно оставили один из бэкенд-серверов Bing открытым в Сети. К счастью, персональные данные пользователей не пострадали.

На открытый сервер наткнулся Ата Хаксил, исследователь в области кибербезопасности из компании WizCase.

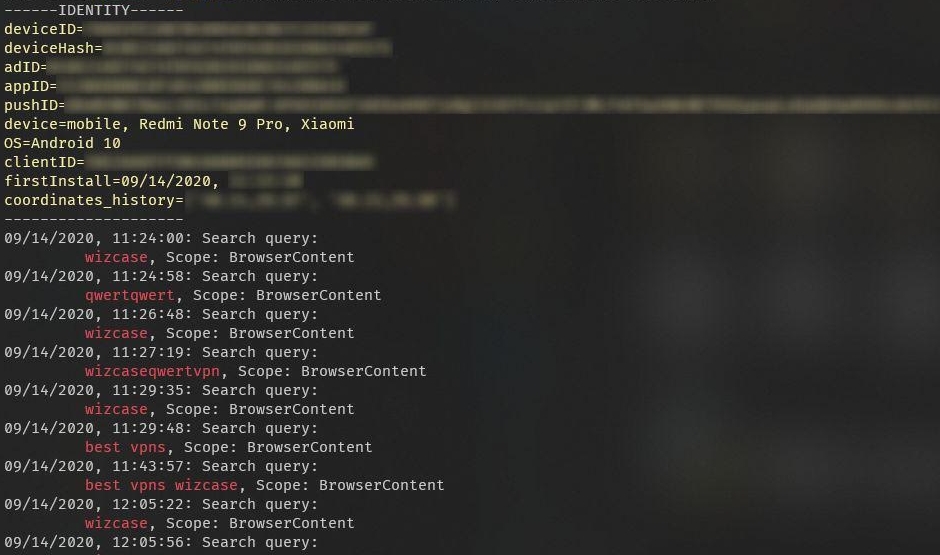
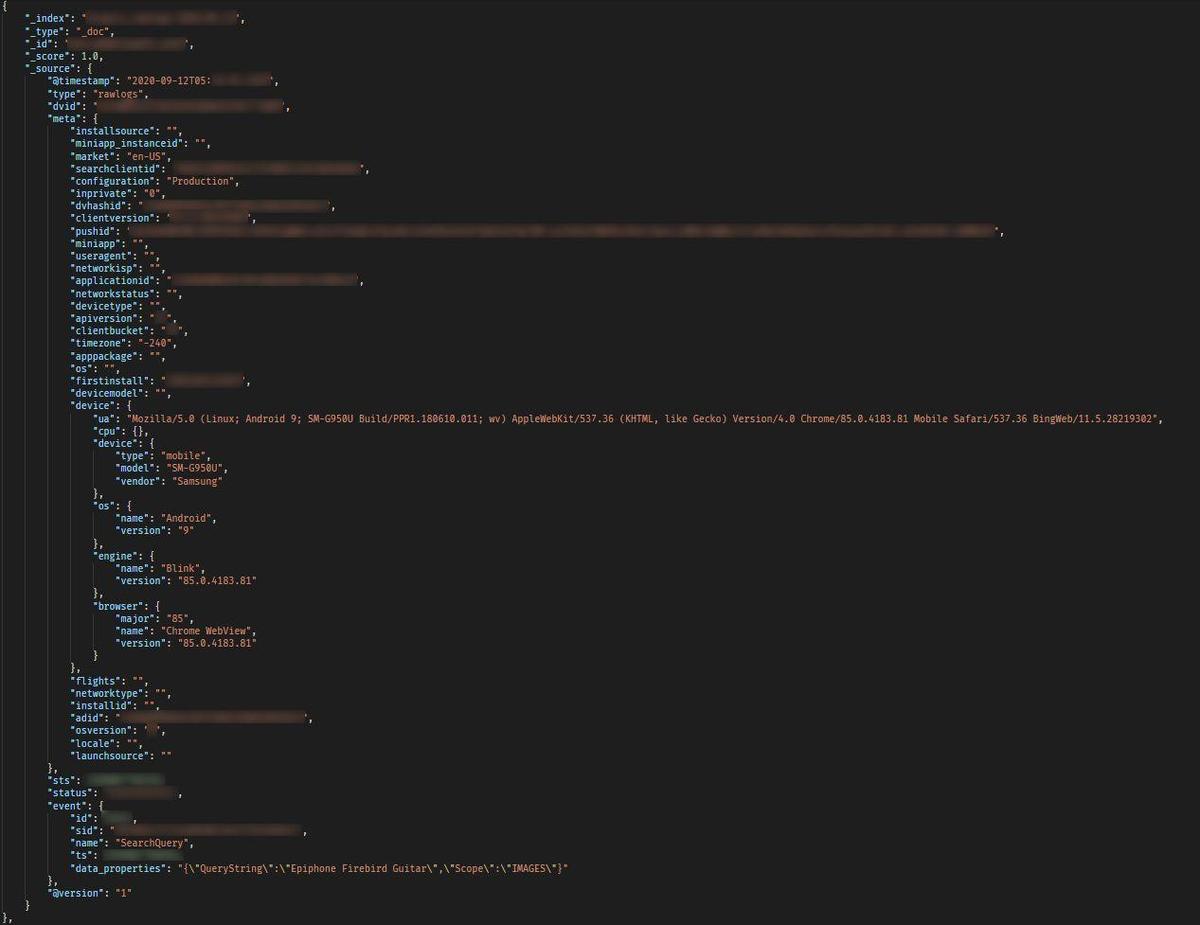
По данным специалиста, незащищённое хранилище раскрыло более 6,5 Тб логов, в которых содержались 15 миллиардов записей поискового движка Bing. Эксперту Wizcase удалось подтвердить подлинность данных.


Как сообщил Хаксил, сервер стоял открытым с 10 по 16 сентября. Как только специалист уведомил представителей Microsoft Security Response Center (MSRC), хранилище сразу же защитили паролем.

Сама Microsoft уже признала ошибку и дала следующие комментарии по ситуации:

«Мы исправили конфигурацию, которая изначально раскрыла небольшую порцию поисковых запросов. После проведённого расследования мы выяснили, что информация была обезличена».

Тем не менее неправильно настроенный сервер компрометировал технические подробности: поисковые запросы, данные об устройстве, операционной системе и браузере пользователя, геолокацию, а также различные хеши токенов и коды купонов.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru