



Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft столкнулась с интересным киберинцидентом — ИТ-специалисты случайно оставили один из бэкенд-серверов Bing открытым в Сети. К счастью, персональные данные пользователей не пострадали.

На открытый сервер наткнулся Ата Хаксил, исследователь в области кибербезопасности из компании WizCase.

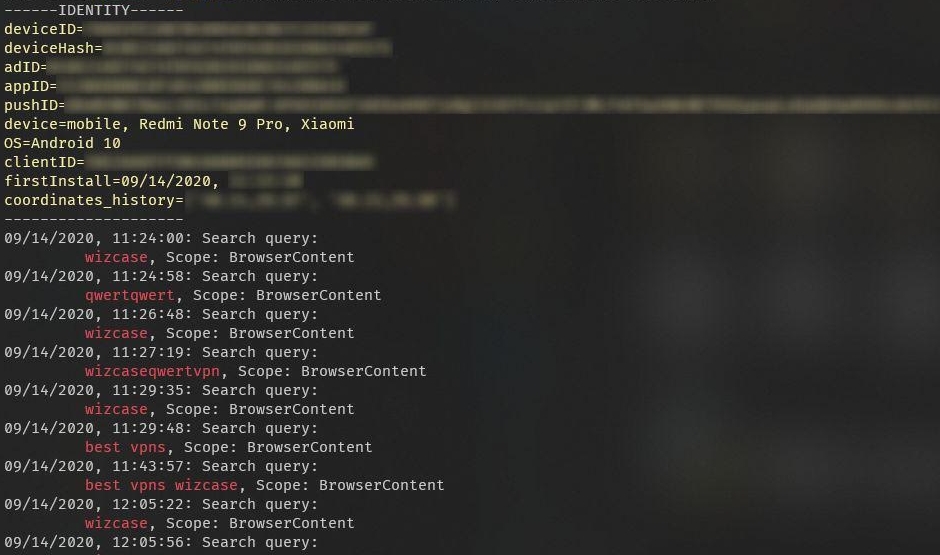
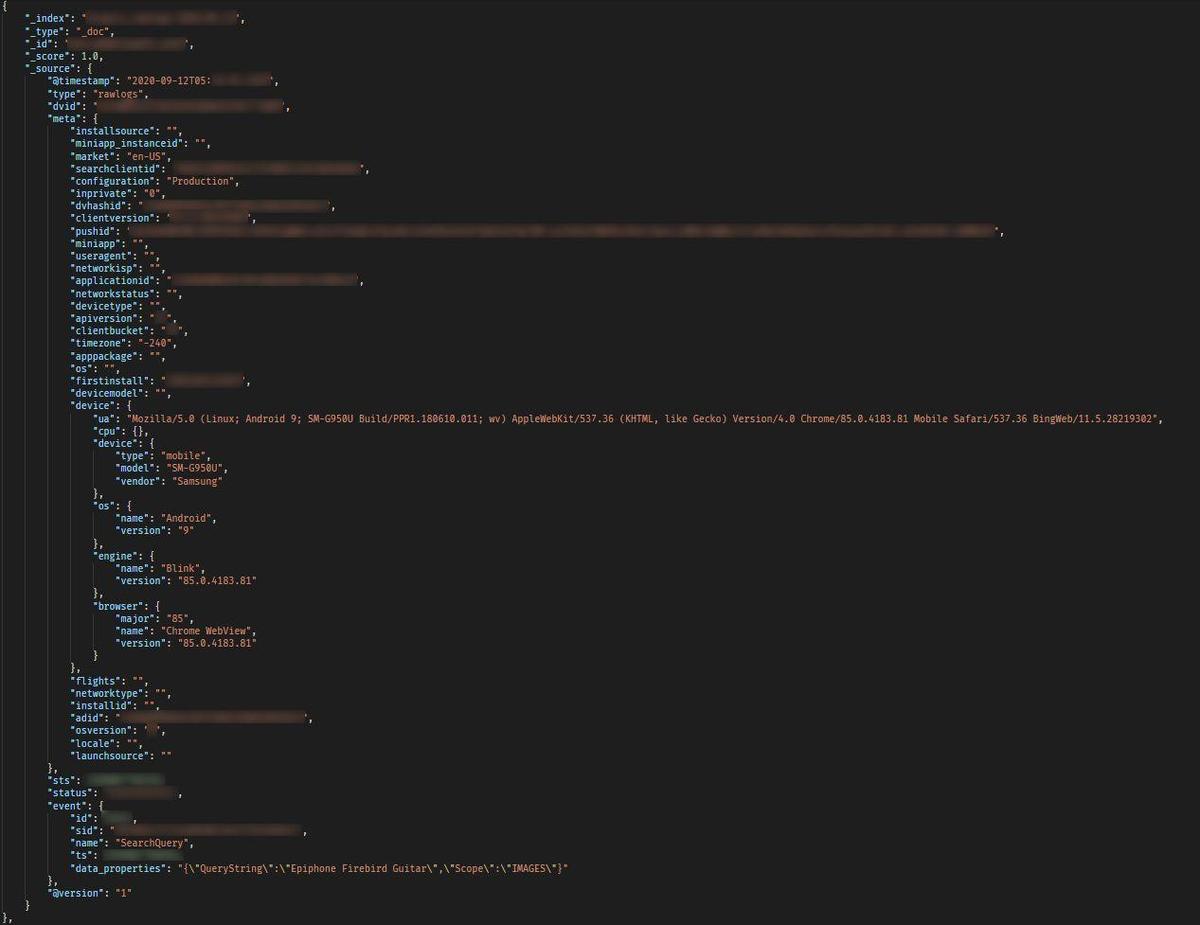
По данным специалиста, незащищённое хранилище раскрыло более 6,5 Тб логов, в которых содержались 15 миллиардов записей поискового движка Bing. Эксперту Wizcase удалось подтвердить подлинность данных.


Как сообщил Хаксил, сервер стоял открытым с 10 по 16 сентября. Как только специалист уведомил представителей Microsoft Security Response Center (MSRC), хранилище сразу же защитили паролем.

Сама Microsoft уже признала ошибку и дала следующие комментарии по ситуации:

«Мы исправили конфигурацию, которая изначально раскрыла небольшую порцию поисковых запросов. После проведённого расследования мы выяснили, что информация была обезличена».

Тем не менее неправильно настроенный сервер компрометировал технические подробности: поисковые запросы, данные об устройстве, операционной системе и браузере пользователя, геолокацию, а также различные хеши токенов и коды купонов.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru