



Хакеры сражаются между собой за взломанные WordPress-сайты

Хакеры сражаются между собой за взломанные WordPress-сайты

Хакеры сражаются между собой за взломанные WordPress-сайты

Киберпреступники, взламывающие сайты на WordPress с помощью раскрытой на днях уязвимости, пытаются защитить их от конкурирующих группировок или хакеров-одиночек. Согласно последним данным, брешь затрагивает 600 тысяч ресурсов.

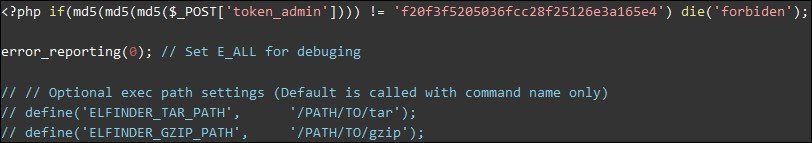
Уязвимость в плагине File Manager получила статус критической. С её помощью не прошедшие аутентификацию злоумышленники могут загружать вредоносные PHP-файлы и выполнять произвольный код.

Несмотря на то, что брешь пропатчили сразу же после того, как разработчикам плагина доложили о ней, многие сайты в Сети остаются уязвимыми. Например, исследователь Вилли Корхонен обнаружил реальные атаки, в ходе которых преступники задействуют эксплойт.

А вчера специалисты компании Defiant заявили, что общее число атакуемых WordPress-сайтов уже приближается к 2,6 млн. Это значит, что злоумышленники и не думали останавливать свои атаки с выходом патча.

Особых успехов во взломе веб-ресурсов добились два хакера. Один из них марокканец, известен под псевдонимом «bajatax». Проникнув на сайт, злоумышленник размещает там вредоносный скрипт, записывающий все учётные данные и передающий их автору через Telegram. Потом все логины и пароли продаются на соответствующих форумах.

И самое интересное — киберпреступники сражаются за взломанные ресурсы. Эксперты из NinTechNet, например, сообщили о попытках блокировки взлома уже скомпрометированных сайтов. Для этого использовалась специальная защита файлов, которые раскрывал для атаки плагин File Manager.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru