



Apple по ошибке одобрила вредоносную программу для macOS

Apple по ошибке одобрила вредоносную программу для macOS

Apple по ошибке одобрила вредоносную программу для macOS

Несмотря на одни из самых жёстких правил проверки приложений, Apple всё-таки допустила ошибку, позволив вредоносной программе беспрепятственно запускаться в системе macOS.

В прошлом году купертиновцы ввели новую политику, обязывающую разработчиков отправлять свои приложения на проверку.

Только когда Apple убедится, что софт абсолютно безопасен, встроенная в macOS защитная программа Gatekeeper позволит ему работать в операционной системе. А вот приложения, которые не прошли проверку, будут заблокированы.

Тем не менее исследователи в области кибербезопасности утверждают, что им удалось обнаружить первый вредонос для macOS, прошедший все этапы проверки Apple. Другими словами, корпорация сама дала опасному софту зелёный свет.

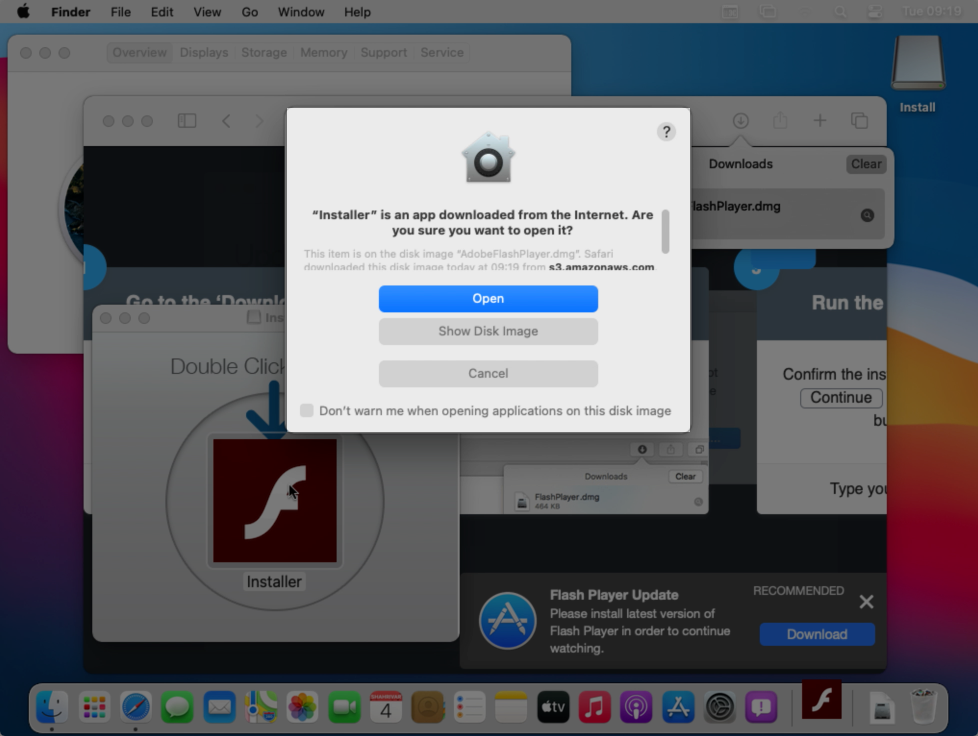
Питер Дантини, работающий со знаменитым знатоком macOS-угроз Патриком Уордлом, наткнулся на вредоносную программу, замаскированную под установочный файл Adobe Flash. Это типичная тактика, которую киберпреступники используют уже много лет, причём их не смущает, что Flash постепенно отходит в прошлое.

Но Дантини и Уордл обнаружили один из вредоносных «установочных файлов Flash», чей код одобрила сама Apple.


Позже выяснилось, что проверку безопасности прошёл известный вредонос Shlayer. По словам специалистов «Лаборатории Касперского», это самая распространённая угроза для macOS за 2019 год.

Shlayer может перехватывать зашифрованный трафик (даже с сайтов, работающих по HTTPS), а также подменять веб-сайты и поисковую выдачу собственной рекламой. Именно так создатели вредоноса зарабатывают деньги.

«Насколько мне известно, это первая подобная вредоносная программа [одобренная Apple — прим. AM]», — пишет в блоге Уордл.

Как объяснил эксперт, это значит, что купертиновцы не смогли обнаружить злонамеренный код. После сообщений Уордла Apple, конечно, отозвала выданные ранее разрешения. Однако Уордл считает, что злоумышленники в скором времени могут вернуться уже с другим одобренным образцом.

Подпишитесь на новости

Зарубежные онлайн-покупки хотят обложить НДС 22% и сбором за посылку

Минфин предложил добавить к товарам из иностранных интернет-магазинов и маркетплейсов стандартный НДС в размере 22%. Даже мелкие посылки решили не отпускать с пустыми руками: за каждое почтовое отправление стоимостью до 200 евро хотят дополнительно брать таможенный сбор 100 рублей.

Поправки вошли в пакет изменений Налогового кодекса и проект федерального бюджета на 2027-2029 годы, который Минфин внёс в правительство.

Новые правила пока не действуют, инициативу ещё предстоит рассмотреть и принять.

Налоговыми агентами станут электронные торговые площадки. Формально платить НДС будут маркетплейсы, но покупатель, скорее всего, увидит его там, где обычно появляются все издержки бизнеса, — в итоговом ценнике.

В Минфине объясняют предложение необходимостью выровнять условия конкуренции между российскими продавцами и зарубежными сервисами, а заодно продолжить обеление экономики.

Сейчас трансграничные покупки стоимостью до 200 евро подпадают под беспошлинный лимит ЕАЭС. После изменения правил ценовой иммунитет мелких заказов заметно ослабнет: НДС планируется начислять независимо от стоимости покупки, а почтовую посылку дополнительно встретит сбор в 100 рублей.

Ранее обсуждался более мягкий сценарий — поэтапное повышение НДС с 7% в 2027 году до 22% в 2029-м. Однако в новый пакет вошла сразу полная ставка. Видимо, решили не растягивать распаковку налогового сюрприза на три года.

Если поправки примут, привычная охота за дешёвыми товарами на зарубежных площадках станет дороже.

RSS: Новости на портале Anti-Malware.ru