



Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру столкнулись со странными уведомлениями, точное происхождение которых на текущий момент не установлено. Некоторые полагают, что здесь замешан некий таинственный хакер.

Наблюдавшие за странным поведением Android исследователи выявили одну закономерность — непонятные уведомления докучали пользователям тех девайсов, на которых были установлены приложения Google Hangouts и Microsoft Teams. 

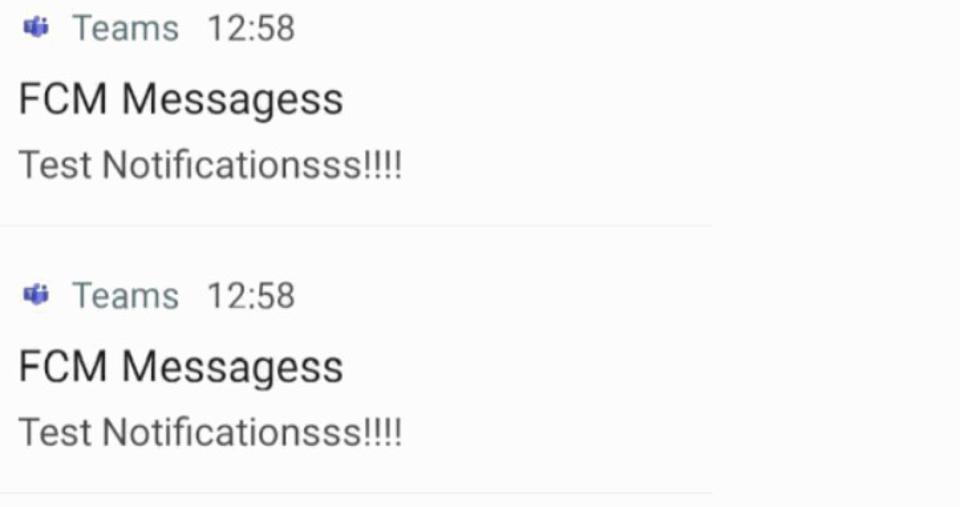
Сообщения появлялись в связке с уже знакомыми уведомлениями, в их заголовке значилось «FCM Messages», а текст гласил: «test notification».

Сначала пользователи подумали, что это Microsoft тестирует функцию уведомлений в приложении Teams для Android, однако техногигант сам удивился таком поведению, опровергнув это предположение.

После этого к расследованию непонятных уведомлений подключились специалисты компании Sophos. Они и обратили внимание общественности на пост исследователя в области кибербезопасности под псевдонимом Abss.

Abss описывал небольшие изъяны в коде, затрагивающие множество Android-приложений. Эти недочёты позволяли получить контроль над службой FCM (Firebase Cloud Messaging).

FCM представляет собой кросс-платформенную систему уведомлений. В прошлом FCM была известна под именами Google Cloud Messaging и Android Cloud to Device Messaging.

Abss обнаружил, что код многих приложений содержал уникальные ключи, которые проверяла Firebase для аутентификации сообщений. Если потенциальный злоумышленник завладеет таким ключом, он сможет создать специальные уведомления и отправить их каждому пользователю затронутого приложения.

И там может быть не только текст. По словам Abss, атакующий может поместить в уведомления неприемлемые изображения.


Однако последняя ситуация, с которой мы начали, не выглядит как действия злоумышленника. Уведомления безобидны. Так кто же стоит за ними?

Специалисты пока не могут ответить на этот вопрос. Команда Sophos предположила, что это могла быть тестовая рассылка некоего хакера, прочитавшего отчёт Abss.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru