



Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

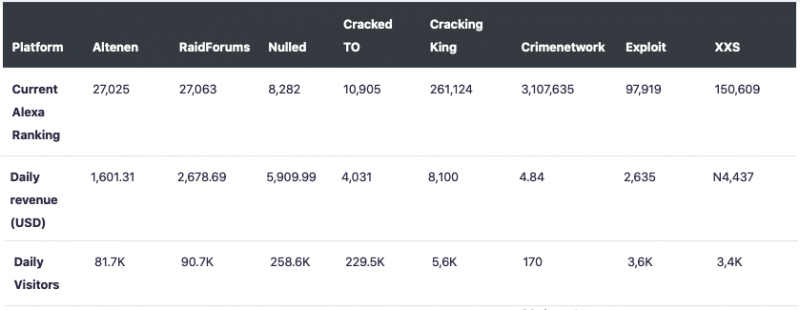
Исследователи из Digital Shadows изучили показатели трафика нескольких популярных киберпреступных форумов. В отчёте есть ряд интересных моментов. Под наблюдение попали англоязычные форумы Altenen, RaidForums, Nulled, Cracked TO и Cracking King, немецкий Crimenetwork и российские Exploit и XSS.

Показатели эксперты брали с площадок HypeStat и Alexa. Оценивались количество ежедневных уникальных посетителей, страны, из которых чаще всего заходят люди, и рейтинг.


Показатели форумов Altenen, Nulled, Exploit и XSS ощутимо подросли за последние 90 дней, однако команда Digital Shadows отметила, что администраторы могли использовать ботов для манипуляции количеством посетителей.

«Значительное увеличение показателей Altenen кажется слишком существенным, чтобы быть правдой. За тот же период приблизительно такой же скачок наблюдается и у RaidForums», — пишут в блоге исследователи.

Специалисты подчеркнули, что в статистике не учитываются посещения с доменов .onion. Это значит, что показатели Alexa нельзя признать точными, поскольку многие используют сеть Tor для посещения ресурсов подобной тематики.

Тем не менее анализ показал, что в среднем пользователи проводят на киберпреступных форумах от 6 до 22 минут. Но и тут команда Digital Shadows отметила, что эти данные могут быть неточными — скорее всего, посетители всё-таки задерживаются дольше.

По словам Кейси Кларка, исследователя угроз из Digital Shadows, ключевым моментом отчёта является возможность манипуляции показателями трафика через ботов или VPN. Кларк считает, что отдельные киберпреступные форумы могут использовать завышенные показатели в рекламных целях.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru