



Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

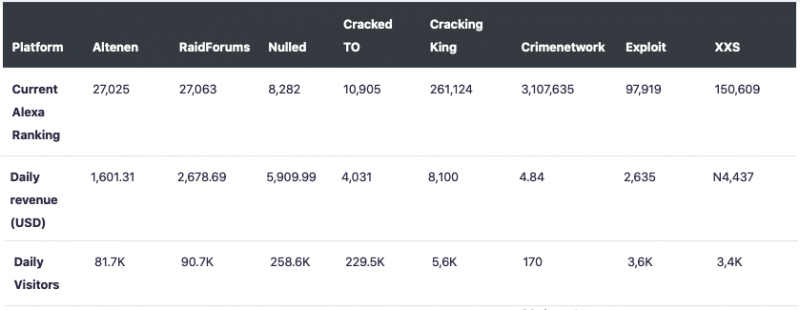
Исследователи из Digital Shadows изучили показатели трафика нескольких популярных киберпреступных форумов. В отчёте есть ряд интересных моментов. Под наблюдение попали англоязычные форумы Altenen, RaidForums, Nulled, Cracked TO и Cracking King, немецкий Crimenetwork и российские Exploit и XSS.

Показатели эксперты брали с площадок HypeStat и Alexa. Оценивались количество ежедневных уникальных посетителей, страны, из которых чаще всего заходят люди, и рейтинг.


Показатели форумов Altenen, Nulled, Exploit и XSS ощутимо подросли за последние 90 дней, однако команда Digital Shadows отметила, что администраторы могли использовать ботов для манипуляции количеством посетителей.

«Значительное увеличение показателей Altenen кажется слишком существенным, чтобы быть правдой. За тот же период приблизительно такой же скачок наблюдается и у RaidForums», — пишут в блоге исследователи.

Специалисты подчеркнули, что в статистике не учитываются посещения с доменов .onion. Это значит, что показатели Alexa нельзя признать точными, поскольку многие используют сеть Tor для посещения ресурсов подобной тематики.

Тем не менее анализ показал, что в среднем пользователи проводят на киберпреступных форумах от 6 до 22 минут. Но и тут команда Digital Shadows отметила, что эти данные могут быть неточными — скорее всего, посетители всё-таки задерживаются дольше.

По словам Кейси Кларка, исследователя угроз из Digital Shadows, ключевым моментом отчёта является возможность манипуляции показателями трафика через ботов или VPN. Кларк считает, что отдельные киберпреступные форумы могут использовать завышенные показатели в рекламных целях.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru