



Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

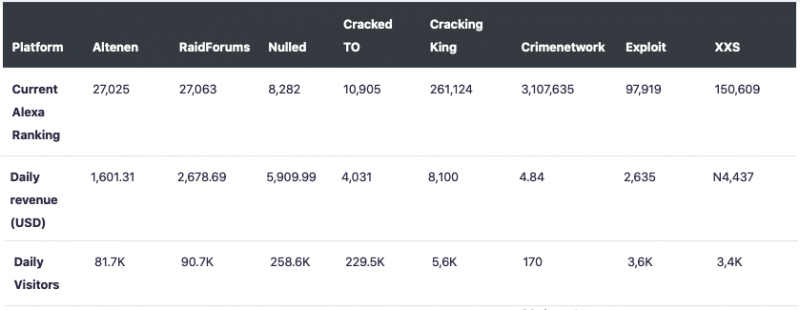
Исследователи из Digital Shadows изучили показатели трафика нескольких популярных киберпреступных форумов. В отчёте есть ряд интересных моментов. Под наблюдение попали англоязычные форумы Altenen, RaidForums, Nulled, Cracked TO и Cracking King, немецкий Crimenetwork и российские Exploit и XSS.

Показатели эксперты брали с площадок HypeStat и Alexa. Оценивались количество ежедневных уникальных посетителей, страны, из которых чаще всего заходят люди, и рейтинг.


Показатели форумов Altenen, Nulled, Exploit и XSS ощутимо подросли за последние 90 дней, однако команда Digital Shadows отметила, что администраторы могли использовать ботов для манипуляции количеством посетителей.

«Значительное увеличение показателей Altenen кажется слишком существенным, чтобы быть правдой. За тот же период приблизительно такой же скачок наблюдается и у RaidForums», — пишут в блоге исследователи.

Специалисты подчеркнули, что в статистике не учитываются посещения с доменов .onion. Это значит, что показатели Alexa нельзя признать точными, поскольку многие используют сеть Tor для посещения ресурсов подобной тематики.

Тем не менее анализ показал, что в среднем пользователи проводят на киберпреступных форумах от 6 до 22 минут. Но и тут команда Digital Shadows отметила, что эти данные могут быть неточными — скорее всего, посетители всё-таки задерживаются дольше.

По словам Кейси Кларка, исследователя угроз из Digital Shadows, ключевым моментом отчёта является возможность манипуляции показателями трафика через ботов или VPN. Кларк считает, что отдельные киберпреступные форумы могут использовать завышенные показатели в рекламных целях.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru