



Microsoft запретила отключать Microsoft Defender через реестр Windows

Microsoft запретила отключать Microsoft Defender через реестр Windows

Microsoft запретила отключать Microsoft Defender через реестр Windows

Microsoft убрала возможность отключить Microsoft Defender и сторонние антивирусы через системный реестр. Теперь вредоносные программы не смогут менять настройки защитных программ.

Начиная с Windows Vista пользователи могли полностью отключать встроенный антивирус Microsoft Defender (тогда ещё он назывался Windows Defender). То же самое касалось сторонних защитных программ.

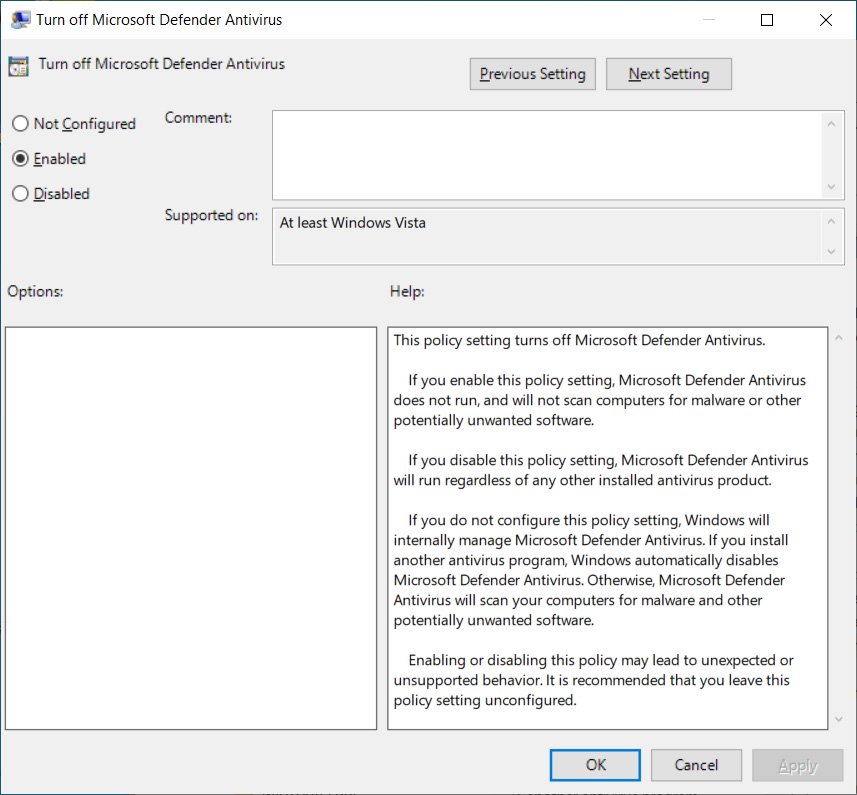
Для этого использовалась настройка групповой политики «Turn off Microsoft Defender Antivirus», показанная на скриншоте ниже.


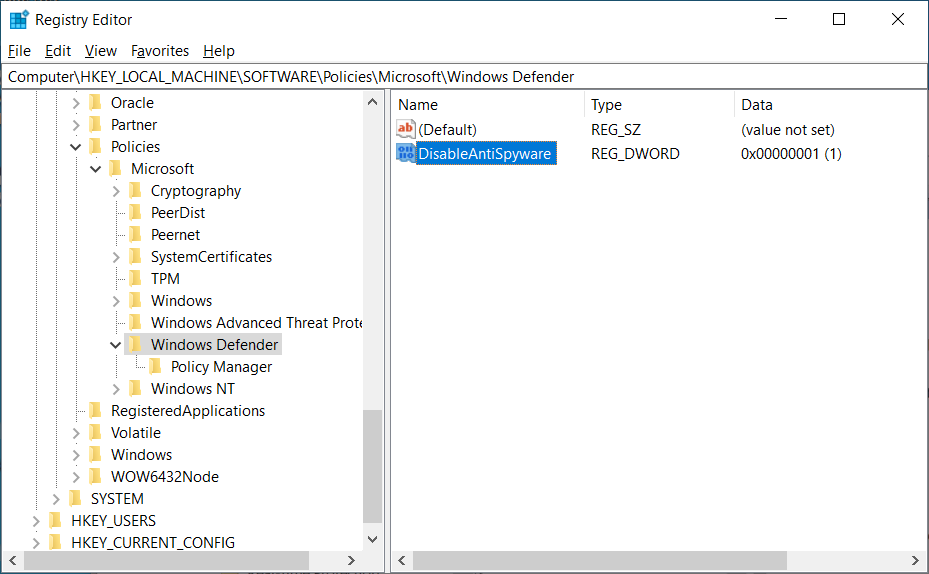
Если активировать эту опцию, в ключе реестра HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender создаётся значение «DisableAntiSpyware», установленное на 1.


После этого операционная система Windows полностью отключала встроенный Microsoft Defender и любые сторонние антивирусы. Однако теперь разработчики решили поменять подход.

Согласно документации DisableAntiSpyware, это значение в реестре больше не будет использоваться для отключения защитных программ в системе.

«Опция DisableAntiSpyware предназначена для ИТ-специалистов, которые отключают встроенный антивирус для тестирования своих продуктов. По сути, это уже устаревший метод, поскольку сейчас Microsoft Defender автоматически отключается при установке другой антивирусной программы».

Техногигант также подчеркнул, что Microsoft Defender активируется обратно, если пользователь удалит сторонний антивирус.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru