



Опасная уязвимость затрагивает миллионы устройств в критических секторах

Опасная уязвимость затрагивает миллионы устройств в критических секторах

Опасная уязвимость затрагивает миллионы устройств в критических секторах

Серьёзная уязвимость затрагивает компоненты, используемые в миллионах подключённых устройств в автомобилестроительном, энергетическом, телекоммуникационном секторах, а также в сфере здравоохранения.

В результате атакующие с помощью этой бреши могут взломать уязвимые устройства и получить доступ к внутренней сети. В некоторых случаях такие атаки можно совершить удалённо — через 3G.

Исследователи выявили уязвимость в модуле Cinterion EHS8 M2M от Thales, однако сам вендор сообщил, что проблема безопасности присутствует и в BGS5, EHS5/6/8, PDS5/6/8, ELS61, ELS81, PLS62.

Стоит отметить, что более 30 тысяч компаний используют устройства Thales. Вендор подключает более трёх миллиардов девайсов каждый год.

Cinterion EHS8, а также компоненты из той же линейки продуктов обеспечивают вычислительную мощность и безопасное M2M-соединение через связь 2G, 3G, 4G. Они хранят и запускают код Java, с помощью которого обрабатываются конфиденциальные данные — логины и пароли от различных сетевых служб.

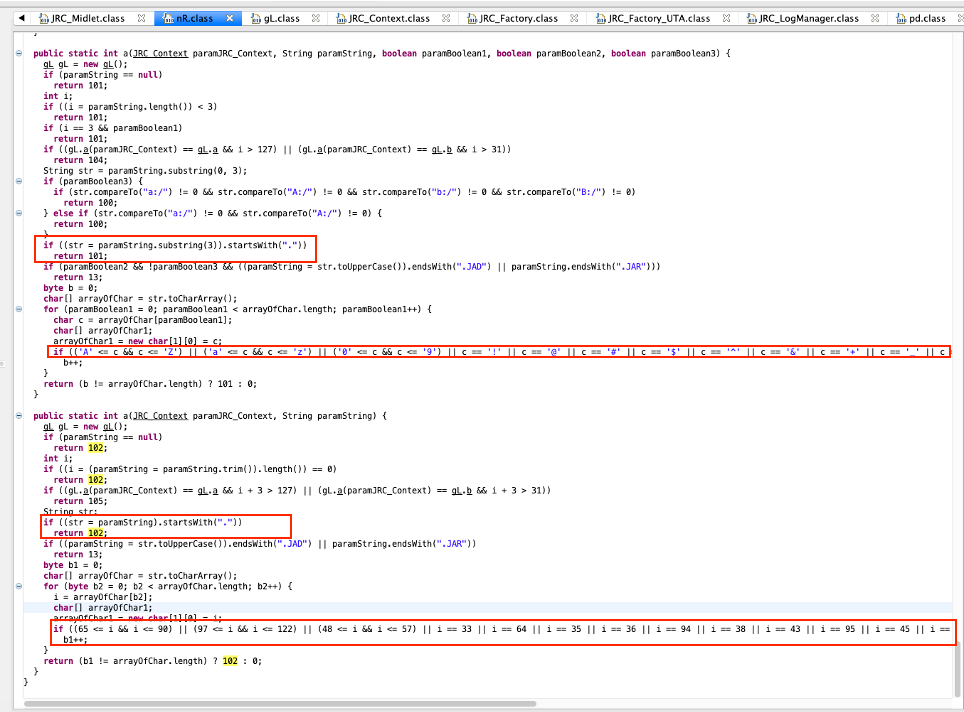
Команда IBM X-Force Red обнаружила способ обойти защитные меры, обеспечивающие сохранность файлов и операционного кода в EHS8. Успешная эксплуатация уязвимости позволит атакующему прочитать запущенный в системе Java-код, что приведёт к раскрытию важной информации.


«Злоумышленники могут скомпрометировать миллионы устройств и получить доступ к сетям и VPN. Эта дыра открывает дверь для очень опасных атак, в ходе которых преступники могут повлиять на медицинские устройства, отслеживающие состояние пациента», — объясняют специалисты.

Подпишитесь на новости

WhatsApp готовит встроенный браузер для iPhone, ссылки останутся в чате

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает встроенный браузер для iPhone, который позволит открывать любые ссылки из переписки внутри приложения. Переключаться в Safari или Chrome ради каждой присланной страницы больше не потребуется. Мессенджер явно не хочет отпускать пользователя даже на соседнюю вкладку.

Следы функции в сборке WhatsApp для iOS 26.41.10.72 обнаружил WABetaInfo. Важная оговорка: новинку ещё не предоставили даже бета-тестерам, срок публичного запуска неизвестен.

В настройках чатов появится пункт «Встроенный браузер». После его включения отправленные и полученные ссылки можно будет открывать непосредственно в WhatsApp. Раньше подобный механизм был ограничен отдельными бизнес-ссылками, соответствующими техническим требованиям.


Принудительно переселять всех во внутренний браузер, судя по описанию, не собираются. Пользователь сможет вернуть открытие ссылок в браузере по умолчанию. Для отдельной страницы такой переход также предусмотрен через меню.

В настройках появится очистка cookies, кеша и других данных посещённых сайтов. По информации WABetaInfo, данные встроенного браузера будут храниться локально на устройстве.

RSS: Новости на портале Anti-Malware.ru