



Беспринципные киберпреступники атакуют благотворительные фонды

Беспринципные киберпреступники атакуют благотворительные фонды

Беспринципные киберпреступники атакуют благотворительные фонды

У иных киберпреступников совершенно нет рамок и принципов, их интересует только прибыль. О новой кампании подобных личностей стало известно команде Group-IB. С начала августа специалисты зафиксировали кибератаки на три крупных благотворительных организации.

Как сообщили эксперты центра реагирования на киберинциденты CERT-GIB, злоумышленники готовят похожие операции ещё против 7 благотворительных организаций.

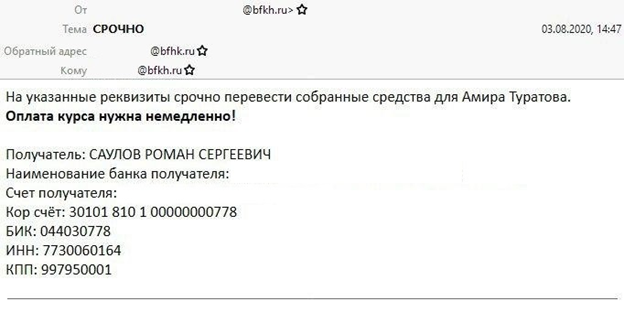
Атакующие применяют подмену (спуфинг) адреса электронной почты, отправляют фейковые письма от лица руководителей благотворительных фондов. Как правило, в этих письмах мошенники просят оплатить лечение одного из подопечных.

В самом начале августа преступники направили такие сообщения трём сотрудникам «Фонда Хабенского». Мошенники требовали срочно перевести собранные для подопечного средства на указанные реквизиты.

К счастью, бдительные сотрудники заподозрили неладное, поскольку фонд никогда раньше не переводил деньги на личные банковские счета или кошельки. В связи с подозрениями получатели переслали письма специалистам из Group-IB.


Как выяснили эксперты, злоумышленники подделали технический заголовок, чтобы сотрудники фонда думали, что получили письмо от директора. В поле для обратного адреса преступники указали поддельный домен (bfhk[.]ru), замаскированный под официальный, принадлежащий фонду Хабенского (bfkh[.]ru).

Если бы сотрудники в ответ написали письмо, оно бы попало в руки злоумышленников, что позволило бы последним продолжить диалог и попытаться окончательно ввести адресатов в заблуждение.

Через несколько дней исследователи Group-IB вышли на похожие атаки, на этот раз направленные против фонда «Кислород». В этом случае использовалась та же тактика — регистрация домена, очень похожего на официальный домен фонда.

Чуть позже специалисты поняли, что вредоносная кампания становится всё масштабнее. С 5 по 6 августа кибермошенники зарегистрировали ещё семь доменов, имитирующих благотворительные фонды, среди которых были «Алеша», «Подари жизнь» и «Старость в радость».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru