



Российский дарквеб обвиняют в краже пособий по безработице граждан США

Российский дарквеб обвиняют в краже пособий по безработице граждан США

Российский дарквеб обвиняют в краже пособий по безработице граждан США

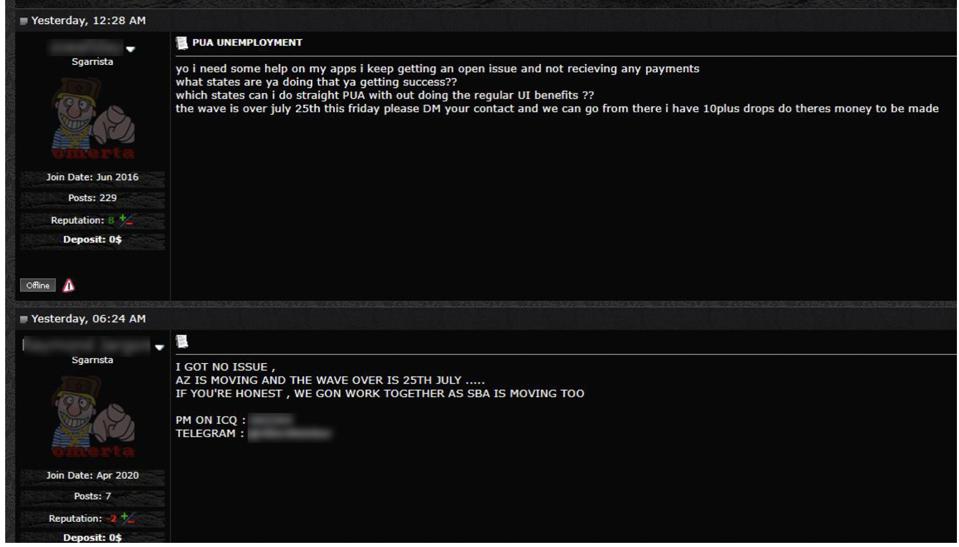
Компания IntSights, занимающаяся анализом киберугроз, рассказала о мошеннических схемах, с помощью которых участники русскоговорящих форумов в дарквебе крадут личности граждан США и пытаются получить за них пособия по безработице.

Не совсем понятно, почему эксперты IntSights выделили именно российские форумы. В их отчёте прямым текстом указывается, что такие же операции проводят нигерийские, европейские и американские киберпреступники.

Описанная исследователями схема крайне проста: условный мошенник подаёт заявление на получение выплат по безработице от имени либо реального гражданина, либо выдуманного (комбинация настоящих и фейковых данных).

«Лицо, от которого подаётся заявление, даже может не подходить для этого по статусу. Мы лично наблюдали, как такое проворачивали от имени генеральных директоров крупных организаций», — описывает схему один из специалистов IntSights.

После этого злоумышленники указывают свою карту для получения пособий, параллельно обсуждая на форумах нюансы кампаний.


В IntSights пояснили, что на руку преступникам играет сложная ситуация с безработицей граждан США. Центры льгот просто завалены заявлениями и просьбами.

Активные участники русскоговорящих дарквеб-форумов, по словам экспертов, даже нанимают мужчин и женщин для прозвона кол-центров. После получения денег они конвертируют их в биткоины или переводят на офшорные аккаунты.

Кроме того, на вышеупомянутых российских форумах мошенники делятся советами по покупке цифровых личностей.

«Русскоговорящие форумы настолько масштабны в киберпреступном смысле, что начинающий мошенник может купить там всё, что угодно», — предупреждают в IntSights.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru