



ИГИЛ продвигало мошенническую схему с масками через Facebook

ИГИЛ продвигало мошенническую схему с масками через Facebook

ИГИЛ продвигало мошенническую схему с масками через Facebook

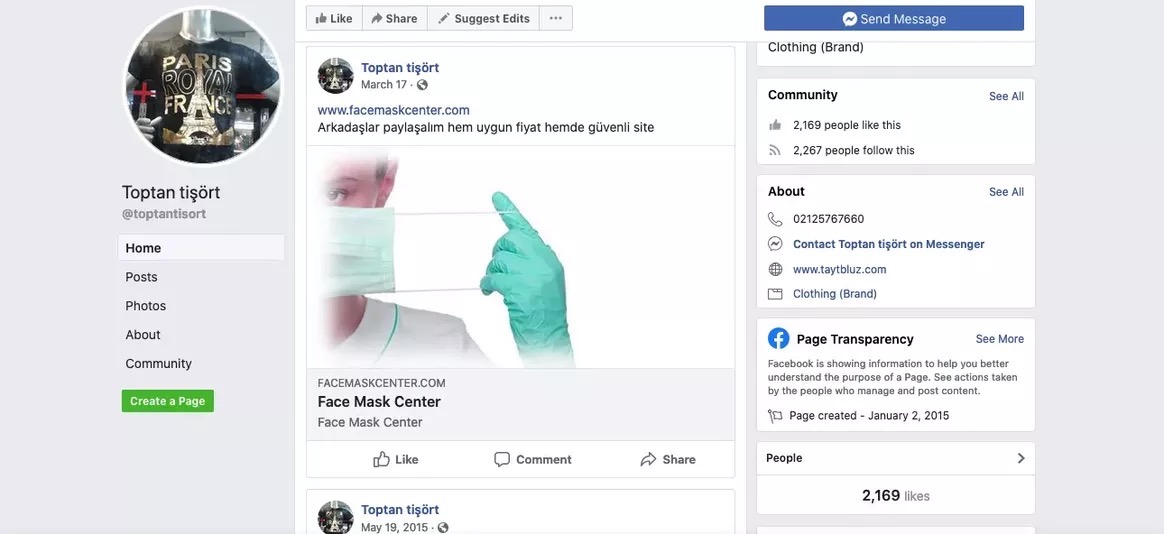
Министерство юстиции США выяснило, что ИГИЛ (запрещённая в России террористическая организация) использовала на страницах Facebook мошеннически схему, нацеленную на нуждающихся в защитных масках людей и медицинских учреждений.

Речь идёт об онлайн-магазине FaceMaskCenter[.]com, владельцы которого убеждают людей в том, что у них есть сотни тысяч масок N95 (класс защиты FFP2).

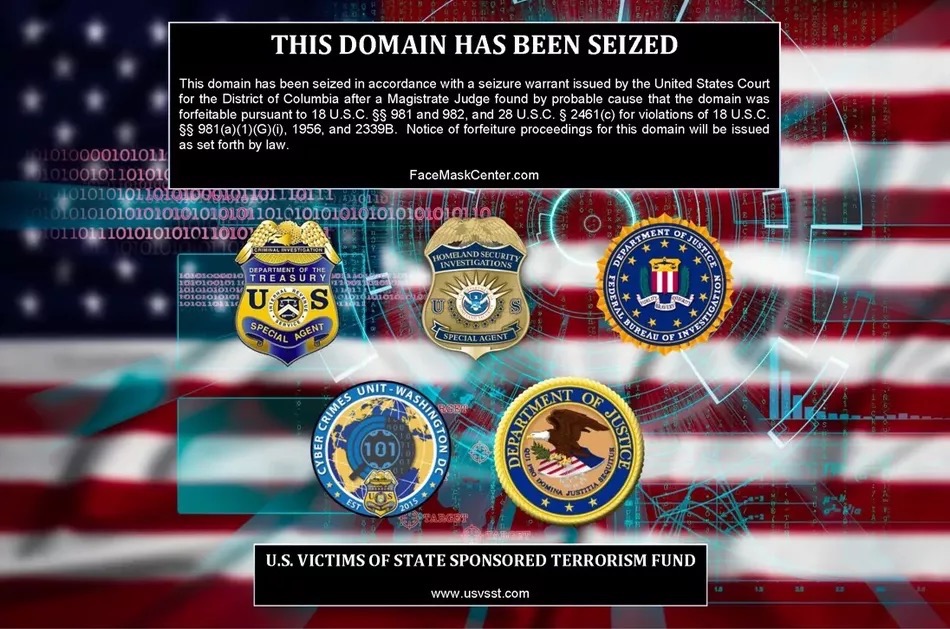
Как выяснил впоследствии Минюст США, маски совершенно не соответствовали заявленному классу защиты. Более того, онлайн-магазином FaceMaskCenter управлял известный посредник ИГИЛ — Мурат Какар.

Террористическая группировка использовала в общей сложности четыре страницы на площадке Facebook (некоторые из них функционируют по сей день). По словам представителей Минюста, с помощью соцсети Какар пытался продать сто тысяч масок некоему американскому клиенту.


Неназванный покупатель якобы хотел передать средства индивидуальной защиты домам престарелых, больницам и пожарным частям.

Оказалось, что FaceMaskCenter действовал с 1996 года. По понятным причинам в период пика пандемии коронавирусной инфекции COVID-19 продажи проекта ИГИЛ взлетели. Однако спецслужбы США всё равно добились закрытия FaceMaskCenter.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru