



ИГИЛ продвигало мошенническую схему с масками через Facebook

ИГИЛ продвигало мошенническую схему с масками через Facebook

ИГИЛ продвигало мошенническую схему с масками через Facebook

Министерство юстиции США выяснило, что ИГИЛ (запрещённая в России террористическая организация) использовала на страницах Facebook мошеннически схему, нацеленную на нуждающихся в защитных масках людей и медицинских учреждений.

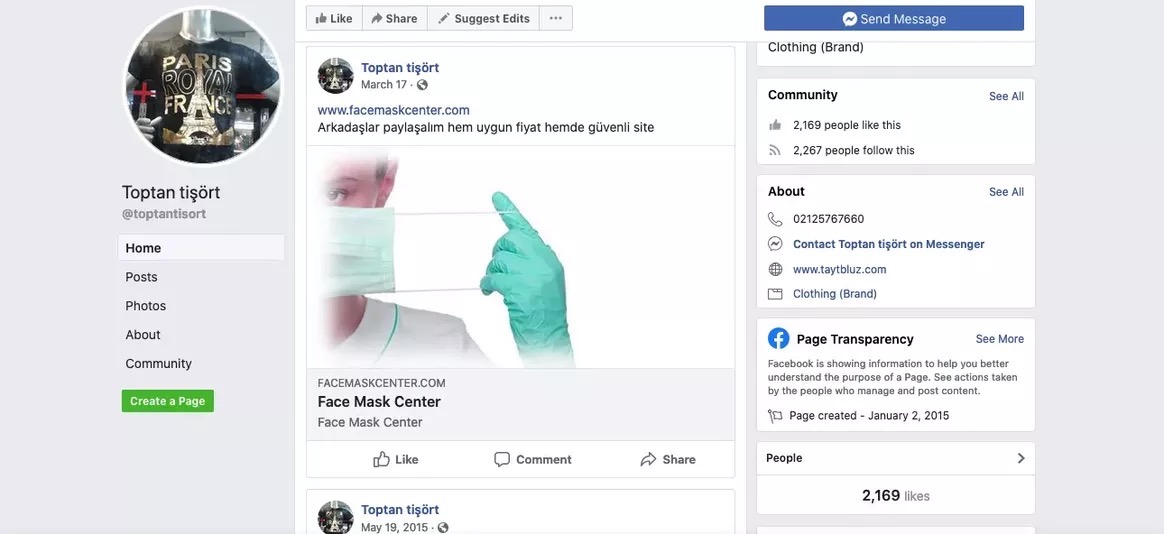
Речь идёт об онлайн-магазине FaceMaskCenter[.]com, владельцы которого убеждают людей в том, что у них есть сотни тысяч масок N95 (класс защиты FFP2).

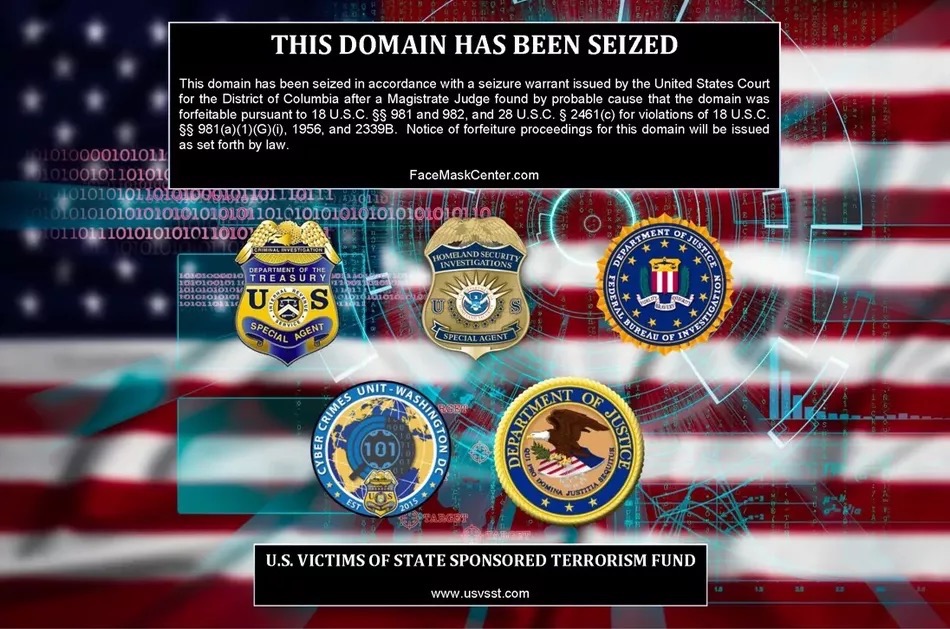
Как выяснил впоследствии Минюст США, маски совершенно не соответствовали заявленному классу защиты. Более того, онлайн-магазином FaceMaskCenter управлял известный посредник ИГИЛ — Мурат Какар.

Террористическая группировка использовала в общей сложности четыре страницы на площадке Facebook (некоторые из них функционируют по сей день). По словам представителей Минюста, с помощью соцсети Какар пытался продать сто тысяч масок некоему американскому клиенту.


Неназванный покупатель якобы хотел передать средства индивидуальной защиты домам престарелых, больницам и пожарным частям.

Оказалось, что FaceMaskCenter действовал с 1996 года. По понятным причинам в период пика пандемии коронавирусной инфекции COVID-19 продажи проекта ИГИЛ взлетели. Однако спецслужбы США всё равно добились закрытия FaceMaskCenter.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru