



Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Команда специалистов из компании Intezer Labs проанализировала новый Linux-бэкдор Doki, который теперь входит в арсенал давно действующей киберпреступной группы. С помощью этого вредоноса злоумышленники атакуют веб-серверы и майнят за их счёт криптовалюту.

В отчёте Intezer Labs бэкдор Doki связывают с операциями группировки Ngrok, которая действует как минимум с конца 2018 года.

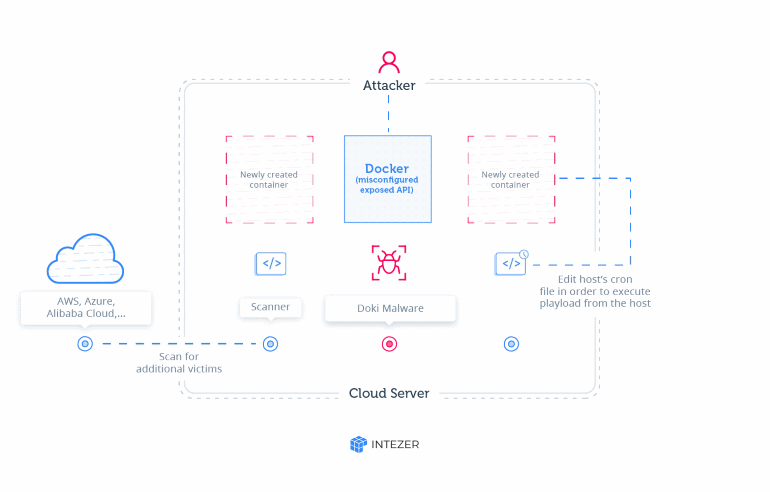
По словам исследователей, в последних кампаниях злоумышленники атаковали те установки Docker, где стояли открытыми и незащищенными API. Преступникам удавалось развернуть новые серверы внутри облачной инфраструктуры. Далее серверы, работающие на Alpine Linux, заражались вредоносным майнером и Doki.


Основная задача нового бэкдора заключается в полном контроле новых серверов Alpine Linux, что позволяет атакующим убедиться в корректности работы криптомайнера. Более того, «под капотом» Doki скрывает функции, отличающие его от привычных бэкдоров.

Самое яркое отличие — метод определения URL командного сервера (C&C), к которому вредоносу необходимо подключиться для получения команд.

Как правило, стандартные вредоносные программы подключаются к IP-адресу или ссылке, жёстко запрограммированным в коде. Doki же использует динамический алгоритм Domain generation algorithms (DGA) и API Dogecoin, которые помогают ему определять адрес C&C. Формат запроса следующий:

https://dogechain.info/api/v1/address/sent/{address}

Таким образом, операторы Doki могут достаточно легко менять командный сервер. Эксперты уточнили, что первые образцы Doki появились на VirusTotal ещё в январе, однако на протяжении шести месяцев вредонос оставался незамеченным.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru