



В промышленных VPN нашли критические RCE-уязвимости

В промышленных VPN нашли критические RCE-уязвимости

В промышленных VPN нашли критические RCE-уязвимости

Критические уязвимости в VPN-сервисах для промышленных предприятий позволяют потенциальному атакующему перезаписывать данные, выполнять вредоносный код или команды, а также вызывать DoS.

Поскольку с приходом COVID-19 VPN-сервисы стали одной из главных мишеней для киберпреступников, к подобным уязвимостям стоит относиться серьёзно.

«Успешная эксплуатация этих брешей позволит злоумышленнику получить прямой доступ к промышленным устройствам. Подобные атаки могут нанести физический урон», — описывают проблему безопасности исследователи из Claroty.


Специалисты сознательно искали уязвимости в промышленных VPN-шлюзах, используемых для доступа и мониторинга критически важных объектов вроде программируемого логического контроллера или IO-устройств (input/output).

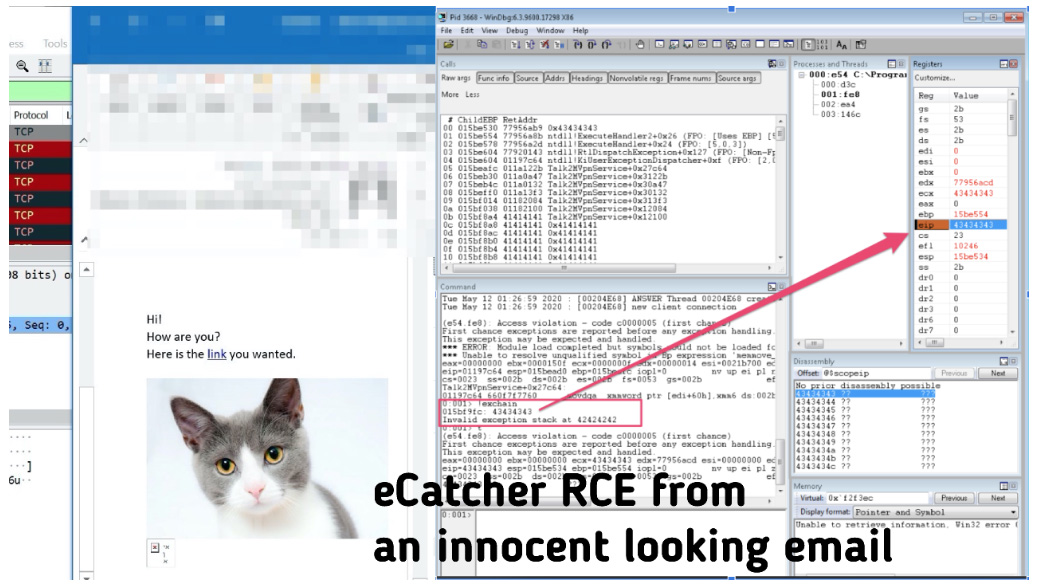
Среди уязвимых VPN исследователи выделили Secomea GateManager M2M, промышленные VPN-серверы от Moxa и HMS Networks eCatcher VPN. Самым проблемным оказалась реализация Secomea GateManager, в ней нашли следующие бреши:

  • CVE-2020-14500 — некорректная обработка заголовков HTTP-запросов. Для эксплуатации не нужна аутентификация, атакующий может выполнить вредоносный код и получить доступ к внутренней сети жертвы.
  • CVE-2020-14508 — эта уязвимость может привести к состоянию DoS. Кроме этого, её тоже можно использовать для удалённого выполнения кода.
  • CVE-2020-14510 — жёстко запрограммированные в коде учётные данные Telnet.
  • CVE-2020-14512 — слабое хеширование, способное выдать пользовательские пароли.

К счастью, все вышеописанные уязвимости уже получили свои патчи, однако специалисты уверены, что таких дыр ещё много — их ещё предстоит выявить.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru