



Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

Исходный код Android-трояна Cerberus выставили на аукцион за $50 000

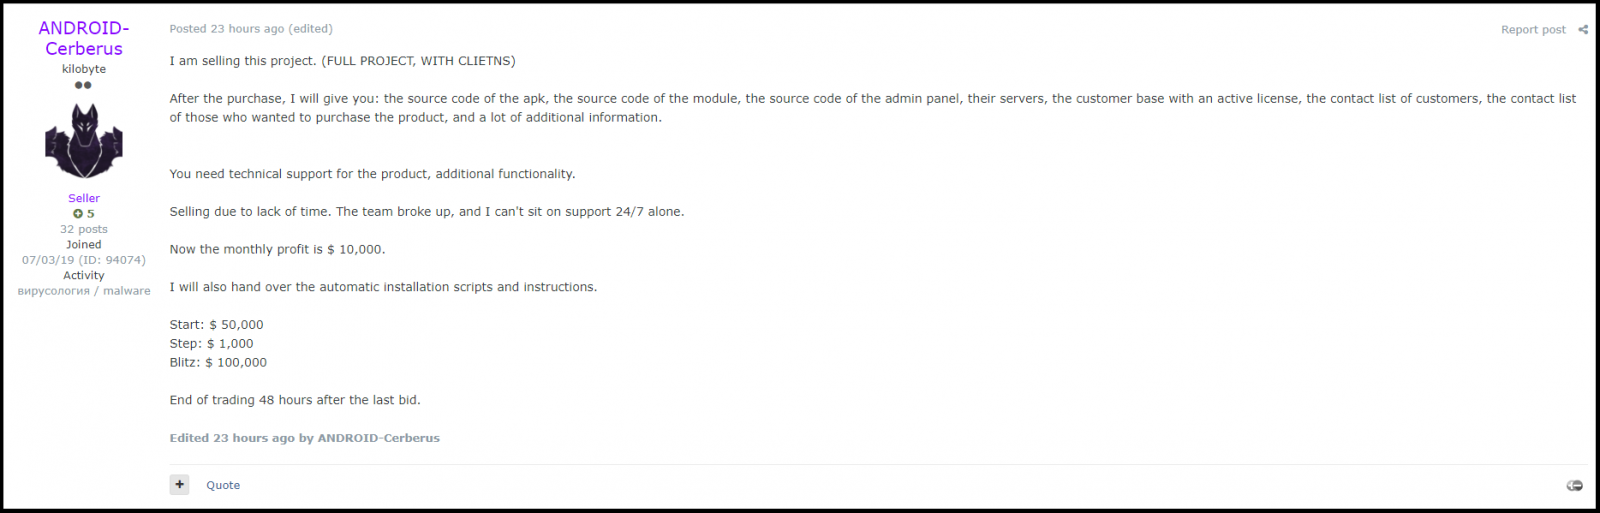
Авторы банковского Android-трояна Cerberus выставили на аукцион исходный код вредоносной программы. Начальная цена — $50 000, но за $100 000 любой желающий может купить Cerberus без всяких торгов.

Помимо исходного кода компонентов трояна (вредоносного APK, панели администратора, кода C2-сервера), киберпреступники предлагают руководство по установке и настройке, набор скриптов и список клиентов с активной лицензией.

Android-троян Cerberus привлёк внимание экспертов в области кибербезопасности в августе 2019 года. Авторы вредоноса ответственно подошли к его созданию, написав код с нуля.

По словам специалистов Threat Fabric, которые первыми проанализировали код Cerberus, экземпляр мало чем отличается от обычного RAT-трояна. Попав на устройство жертвы, зловред предоставляет оператору полный контроль над заражённой системой.

При этом основная задача Cerberus — добраться до банковского счёта пользователя. Для этого троян использует наложение фейковых окон поверх легитимных и перехватывает коды в SMS-сообщениях.

Также вредоносная программа может делать скриншоты, записывать аудио и нажатия клавиатуры, переадресовывать звонки, отслеживать геолокацию пользователя и даже отключать Play Protect.

Авторы Cerberus ведут бурную деятельность на площадке Twitter. Не так давно они насмехались над антивирусными компаниями, утверждая, что спокойно обходили детектирование на протяжении двух лет.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru