



Microsoft Edge теперь блокирует навязчивые спамерские уведомления

Microsoft Edge теперь блокирует навязчивые спамерские уведомления

Microsoft Edge теперь блокирует навязчивые спамерские уведомления

Разработчики браузеров уже давно борются с навязчивыми спамерскими уведомлениями, которые используются в различных мошеннических схемах. Microsoft пошла по тому же пути — в релизе интернет-обозревателя Microsoft Edge 84 переработан механизм отображения уведомлений.

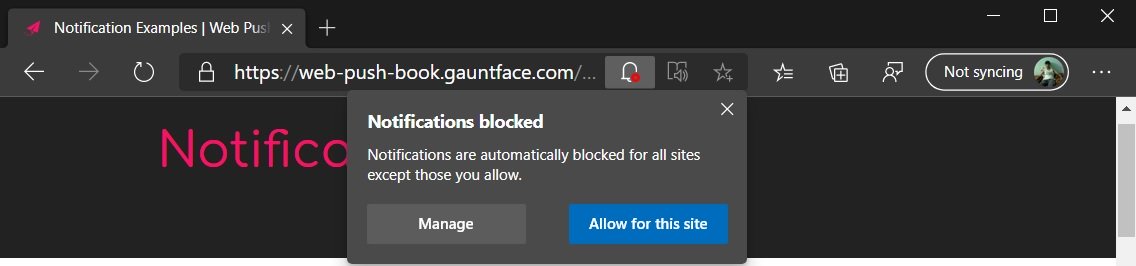
Новая функция, по мнению разработчиков Edge, избавит пользователей от агрессивных спамерских запросов. Теперь в адресной строке будет располагаться колокольчик, отображающий сообщение «Уведомления заблокированы».


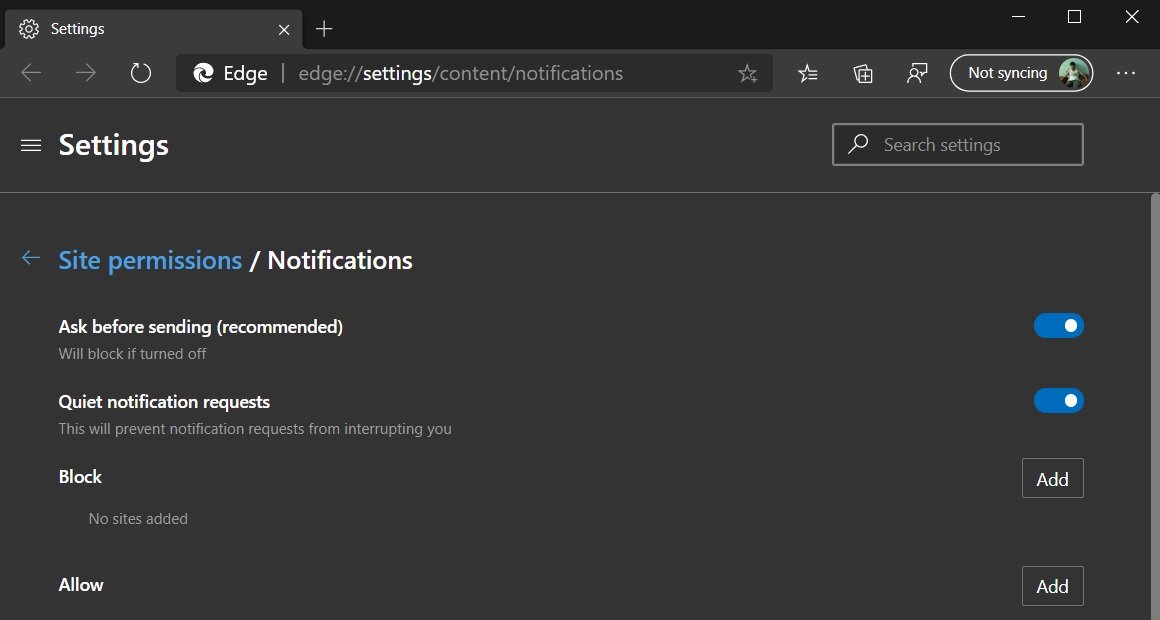
Разработчики уточнили, что нововведение по умолчанию активировано для всех пользователей, однако у желающих настроить свой браузер иначе есть такая возможность. Чтобы отключить блокировку уведомлений, нужно зайти по адресу edge://settings/content/notifications и найти настройку «Quiet notification requests».


Если же вдруг вы захотите подписаться на обновления конкретного сайта, это можно сделать при взаимодействии с колокольчиком в адресной строке. Просто нажмите на него — он предложит опции.

Также Microsoft планирует и дальше развивать грамотную блокировку навязчивых уведомлений в браузере. Основная идея — сделать абсолютно все запросы беззвучными, чтобы не отвлекать пользователя от веб-сёрфинга.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru