



Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook создал свой клон и наполнил его ботами для борьбы с мошенниками

Facebook применил новый подход для борьбы с мошенниками. Разработчики подняли специальную версию онлайн-платформы и запустили туда ботов, запрограммированных на вредоносные действия. Согласно задумке, поведение этих ботов поможет Facebook находить изъяны и лазейки до того, как это сделают настоящие злоумышленники.

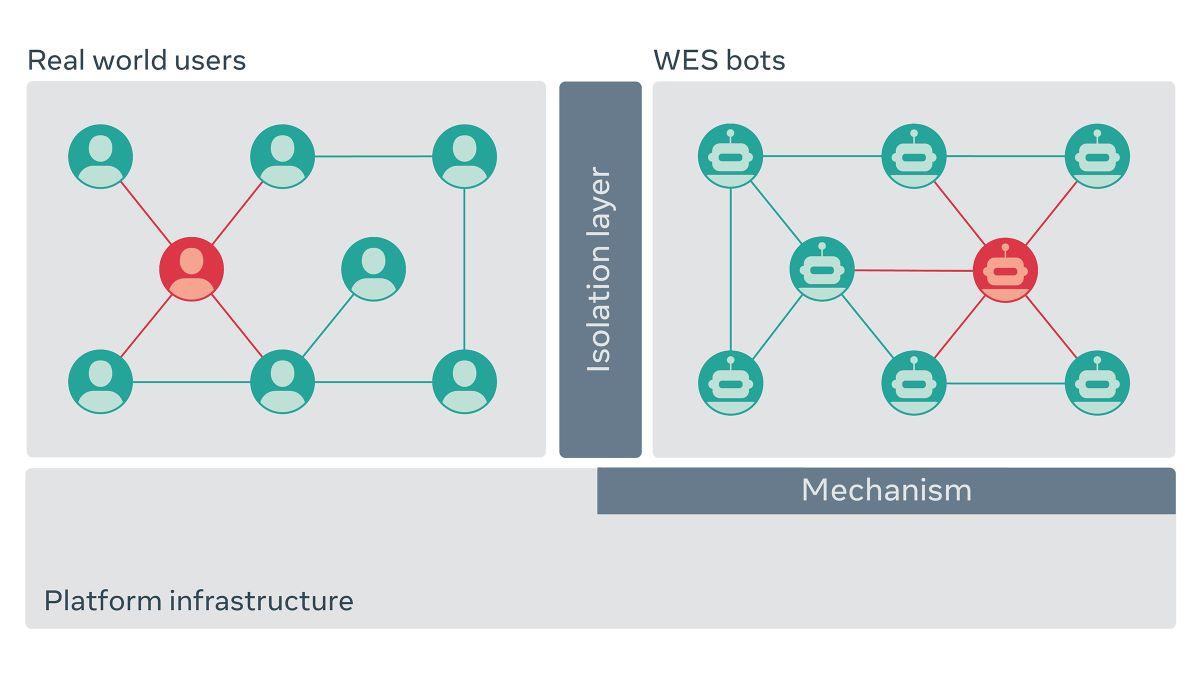
Новую схему специалисты будут отрабатывать на альтернативной версии Facebook, которая получила кодовое имя «WW». Согласно информации, размещённой в блоге Facebook, «WW» будет работать на идентичной оригиналу платформе. Это отличает подход компании Цукерберга от стандартных реализаций симуляции.

Команда веб-девелоперов Facebook разработала специальный метод — Web-Enabled Simulation (WES). С его помощью можно организовать симуляцию на реальной, а не виртуальной инфраструктуре. Таким образом, у специалистов будет возможность максимально точно воссоздать поведение пользователей в соцсети.

Другими словами, «WW» будет работать как параллельная версия настоящей площадки Facebook. Собственный мессенджер (Facebook Messenger), профили пользователей, страницы, запросы в друзья — всё это будет на «WW», но только для ботов.


«За симуляцию отвечают десятки миллионов строк кода, способных полностью воссоздать инфраструктуру Facebook. Это значит, что боты будут использовать ровно те же инструменты, которые есть в распоряжении обычных пользователей социальной сети», — объясняет Марк Харман, специалист Facebook.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru