



Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Популярные десктопные приложения для просмотра PDF-файлов уязвимы перед новой атакой, позволяющей киберпреступникам модифицировать содержимое подписанных документов в формате PDF. Из 28 проанализированных приложений 15 допускают такую форму атаки.

Список уязвимого софта включает всем знакомые имена: Adobe Acrobat Pro, Adobe Acrobat Reader, Perfect PDF, Foxit Reader, PDFelement.

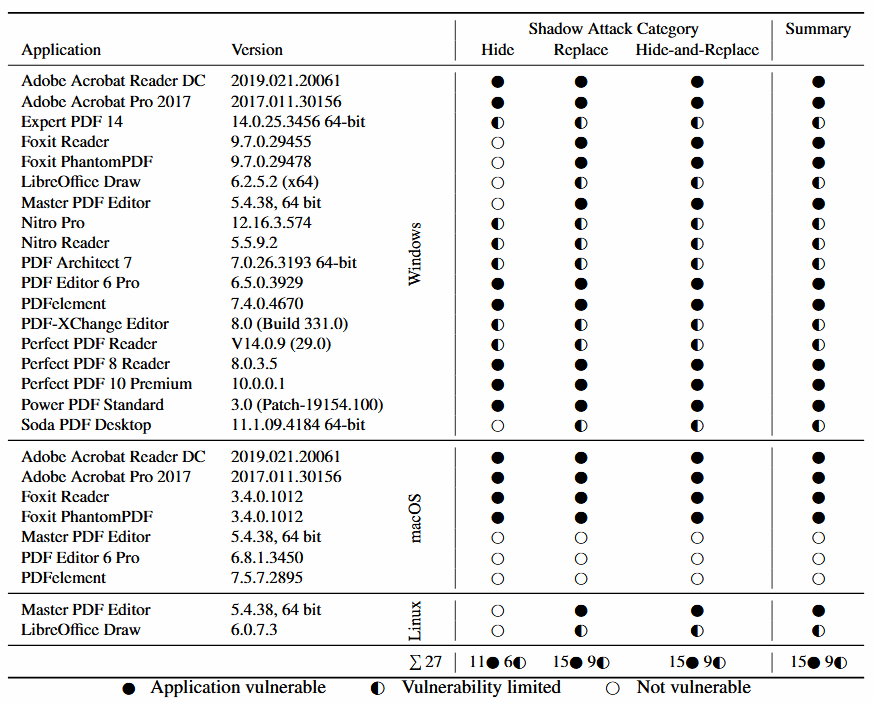
Специалисты Рурского университета в Бохуме в своём отчёте (PDF) представили таблицу, на которой отражена степень опасности при использовании той или иной программы для просмотра PDF-файлов:


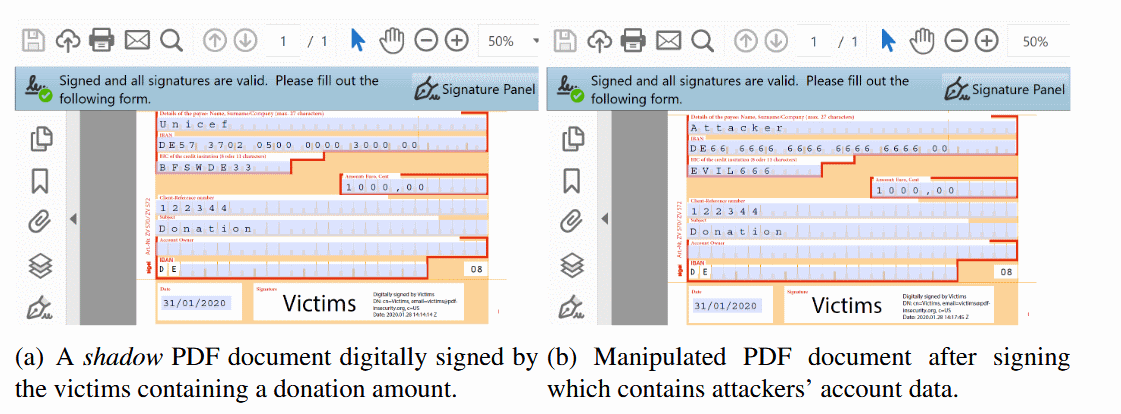
Исследователи назвали новую форму атаки Shadow Attack, её суть кроется в использовании так называемых слоёв просмотра — разных наборов содержимого, которые перекрывают друг друга внутри PDF-документа.

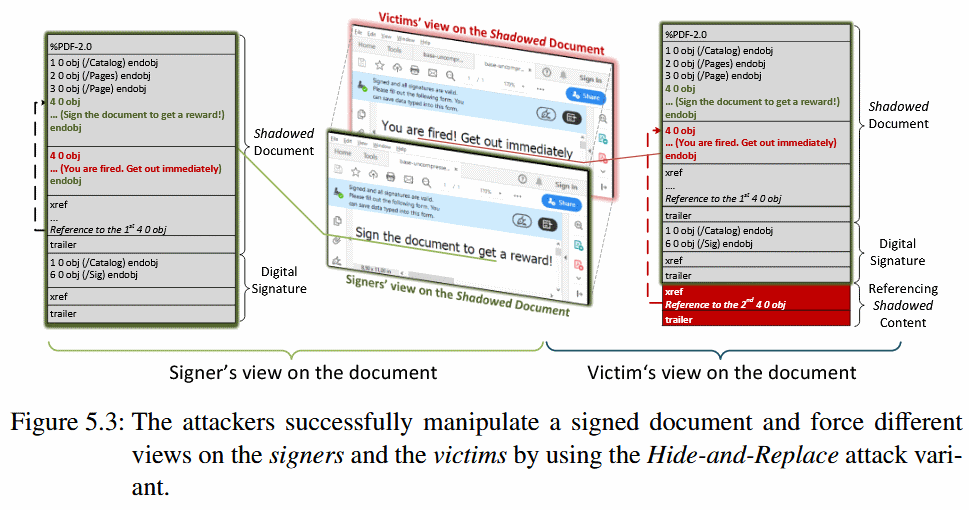
Shadow Attack подразумевает, что атакующий должен отправить жертве документ с разными слоями контента. Жертва затем подписывает документ с помощью цифровой подписи, поскольку верхний слой контента вполне безобиден. Заключительным этапом атаки злоумышленник, получив подписанный документ, переставляет местами слои и меняет его содержимое.

При этом изменение видимости слоёв никак не повлияет на цифровую подпись.


По словам специалистов, существуют три способа атаки Shadow Attack:

  1. Спрятать — злоумышленник использует функцию PDF Incremental Update, позволяющую спрятать слой без его замены.
  2. Замена — атакующий использует функцию Interactive Forms для замены оригинального контента модифицированным.
  3. Спрятать и заменить — преступник использует второй PDF-документ, находящийся в первом.

Подпишитесь на новости

Российские сертификаты хотят предустанавливать на смартфоны

Установил приложение, получил в довесок ещё и российский корневой сертификат. Ассоциация банков России предложила Минцифры сделать установку сертификатов Национального удостоверяющего центра обязательной на смартфонах, связав её с установкой или обновлением российских мобильных приложений.

Письмо ассоциации изучил РБК, подлинность документа подтвердили в АБР. Причина — проблемы с доступом к банковским сайтам после отзыва зарубежных TLS-сертификатов.

Браузеры предупреждают о небезопасном соединении или блокируют переход. Сертификаты НУЦ должны помочь открывать веб-версии банков в Chrome, Safari и Edge.

По данным ассоциации, с жалобами клиентов из-за отзыва сертификатов сталкивалась каждая вторая кредитная организация. В банке «Держава» рассказали, что в первые дни трудности с самостоятельной настройкой возникли примерно у 10% клиентов.

Поэтому АБР предлагает сразу несколько вариантов: единый удобный установщик для популярных ОС, установку через «Госуслуги» одной кнопкой и предустановку сертификатов производителями компьютеров и смартфонов.

Минцифры подтвердило получение письма и сообщило о разъяснительной работе с банками. Как именно реализовать обязательную установку и какие действия останутся за пользователем, в пересказе инициативы не уточняется.

RSS: Новости на портале Anti-Malware.ru