



Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

Shadow Attack позволяет подменить содержимое подписанных PDF-документов

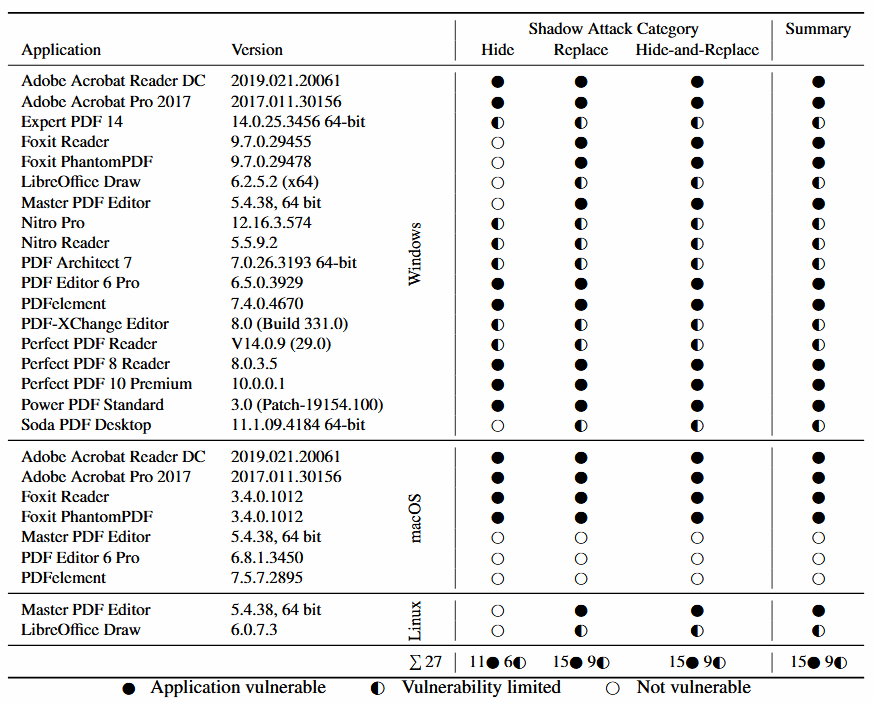
Популярные десктопные приложения для просмотра PDF-файлов уязвимы перед новой атакой, позволяющей киберпреступникам модифицировать содержимое подписанных документов в формате PDF. Из 28 проанализированных приложений 15 допускают такую форму атаки.

Список уязвимого софта включает всем знакомые имена: Adobe Acrobat Pro, Adobe Acrobat Reader, Perfect PDF, Foxit Reader, PDFelement.

Специалисты Рурского университета в Бохуме в своём отчёте (PDF) представили таблицу, на которой отражена степень опасности при использовании той или иной программы для просмотра PDF-файлов:


Исследователи назвали новую форму атаки Shadow Attack, её суть кроется в использовании так называемых слоёв просмотра — разных наборов содержимого, которые перекрывают друг друга внутри PDF-документа.

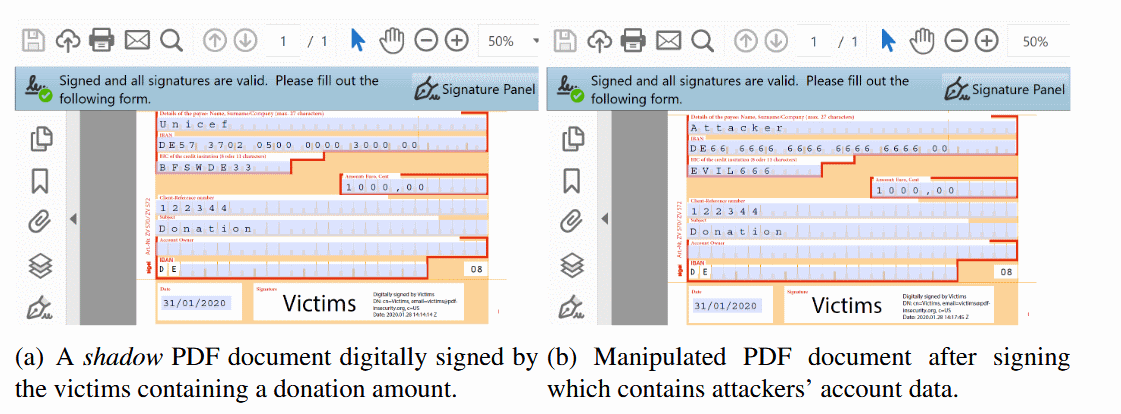
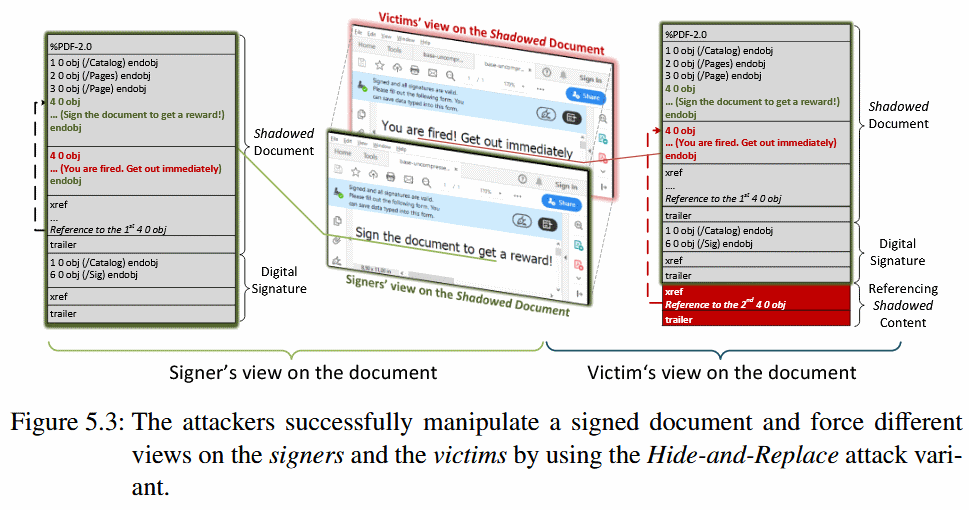
Shadow Attack подразумевает, что атакующий должен отправить жертве документ с разными слоями контента. Жертва затем подписывает документ с помощью цифровой подписи, поскольку верхний слой контента вполне безобиден. Заключительным этапом атаки злоумышленник, получив подписанный документ, переставляет местами слои и меняет его содержимое.

При этом изменение видимости слоёв никак не повлияет на цифровую подпись.


По словам специалистов, существуют три способа атаки Shadow Attack:

  1. Спрятать — злоумышленник использует функцию PDF Incremental Update, позволяющую спрятать слой без его замены.
  2. Замена — атакующий использует функцию Interactive Forms для замены оригинального контента модифицированным.
  3. Спрятать и заменить — преступник использует второй PDF-документ, находящийся в первом.

Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru